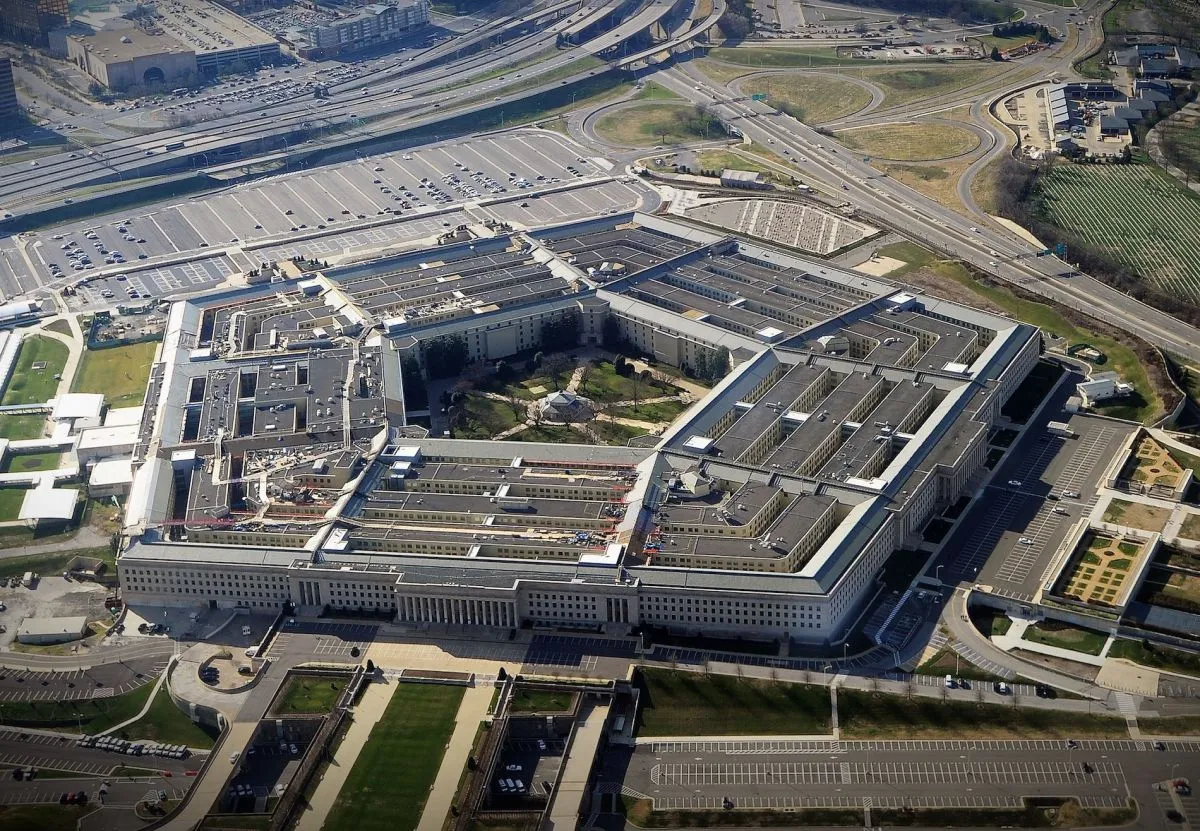
Povestea nu a început cu o ciberatac spectaculos, ci cu o anchetă discretă a biroului senatorului Wyden, un veteran al luptei pentru confidențialitate pe Capitol Hill. Acesta a descoperit că adversari străini – identitățile lor rămân clasificate – au reușit să țintească trupele americane din Orientul Mijlociu folosind date de localizare cumpărate legal de pe piața comercială. Nu a fost nevoie de spioni cu valize pline de bani; a fost suficient un broker de date care vindea istoricul GPS al unui soldat care alergă diminețile la bază sau se oprește la un magazin din colț.
Mecanismul este pervers în simplitate. Majoritatea aplicațiilor gratuite – de la lanterna electrică la jocurile populare – colectează identificatorul unic de publicitate al telefonului (IDFA pe iOS, AAID pe Android) împreună cu coordonatele GPS precise. Aceste date sunt agregate, anonimizate superficial și vândute la licitații în timp real (Real-Time Bidding) companiilor de publicitate. Dar "anonimizarea" este o iluzie. Dacă un dispozitiv doarme noaptea la adresa X și lucrează ziua la baza militară Y, profilul este de facto identificat. Dezactivarea Ad ID nu oprește colectarea datelor de localizare de către sistemul de operare sau operatorul de rețea, dar sparge legătura persistentă care permite brokerilor să leagă mii de puncte de date într-un singur profil de consumator – sau, în acest caz, într-un profil de țintă militară.
Forțele Aeriene au fost ultimele care au implementat măsura, în iulie acest an, conform scrisorii trimise lui Wyden. Reuters a fost primul care a raportat detaliile. Dar senatorul nu s-a oprit la felicitări. A avertizat că "gura deșartă" rămâne dispozitivele personale ale militarilor și a contractorilor pe care le aduc pe bazele militare. Un soldat poate avea un telefon de slujbă "curat", dar dacă își are telefonul personal în buzunar în timp ce intră într-o instalație sensibilă, riscul persistă. Aceasta evidențiază o problemă sistemică: securitatea operațională (OPSEC) nu mai poate fi impusă doar prin regulamente; trebuie să devină o arhitectură hardware și software.
Iar aici intervine ipocrizia structurală a statului american. În timp ce Pentagonul încearcă să protejeze soldații săi de vânzătorii de date, alte ramuri ale guvernului – comunitatea de informații și FBI – au confirmat public că cumpără exact același tip de date de localizare comercială pentru surveidență și colectare de informații, fără mandat. Este un paradox juridic și etic uluitor: statul recunoaște că datele sunt o amenințare existențială pentru forțele sale armate, dar le consideră un instrument legitim de investigare când privește cetățenii săi sau tărâmuri străine. Wyden a numit această practică "o gură deșartă legală" care permite guvernului să ocolească Al IV-lea Amendament.
Implicațiile depășesc frontierele SUA. Toate armatele NATO și partenerii străini folosesc ecosisteme tehnologice similare (Android, iOS, Windows). Dacă SUA, cu bugetul său uriaș de cibersecuritate, a fost vulnerabilă la acest vector de atac, cât de expuse sunt armatele mai mici? România, ca membru al NATO și gazdă a infrastructuri critice (baza de la Deveselu, hub-ul logistic de la Constanța), trebuie să ia notă. Un contractor civil care folosește o aplicație de navigație sau o rețea socială pe telefonul personal, în jurul unei baze românești sau aliate, generează același risc. Datele de localizare agregată pot revela rute de patrulă, schimburi de gardă, chiar și locații de depozite de muniții prin pattern-urile de mișcare a personalului.
Soluția tehnică adoptată de Pentagon – dezactivarea Ad ID la nivel de management al dispozitivelor (MDM) – este o "bucată dură" necesară, dar nu suficientă. Următorul pas logic este trecerea la dispozitive cu sisteme de operare securizate (precum cele bazate pe Android Enterprise cu profiluri de lucru izolate sau chiar sisteme proprietare) unde instalarea aplicațiilor neaprobate este blocată la nivel de kernel. De asemenea, educația continuă a personalului devine critică: un soldat trebuie să înțeleagă că "accept termenii și condițiile" pe o aplicație de vreme sau un joc poate echivala cu semnarea propriului mandat de aducere în pericol.
Această poveste este, la fond, despre schimbarea paradigmei: datele de localizare nu mai sunt un subprodus al confortului digital, ci o muniție strategică. Faptul că o democrație puternică se vede forțată să "întunicece" propriile dispozitive pentru a proteja forțele sale spune totul despre starea actuală a economiei de date. Piața brokerajului de date funcționează ca un serviciu de informații privatizat, accesibil oricui are banii să cumpere. Până când legislația (ca un eventual "Fourth Amendment Is Not For Sale Act" pe care Wyden îl propune de ani de zile) nu va închide această gură deșartă, securitatea națională va depinde de vrea bună a companiilor tehnologice și de disciplină digitală a fiecărui soldat.
De ce este important:
Această acțiune a Pentagonului marquează un punct de cotitură în recunoașterea oficială a faptului că economia de date comerciale constituie o vulnerabilitate directă a securității naționale. Demonstrează că protejarea forțelor armate în era digitală nu înseamnă doar firewalls și criptare, ci controlul strict al identității digitale a soldatului. Pentru România și alii parteneri NATO, cazul este un studiu de caz obligatoriu: securitatea bázelor și a mișcărilor trupelor nu poate fi asigurată fără politici riguroase de gestionare a dispozitivelor personale (BYOD) și fără presiune diplomatică pentru reglementarea brokerilor de date la nivel internațional. De asemenea, evidențiază contradicția fundamentală a statului care se apucă de datele pe care le consideră o amenințare pentru soldați, dar un instrument util pentru informații.