
Până acum, majoritatea framework-urilor agentice (precum LangGraph, AutoGen sau CrewAI) rulaau procesele multiple agenți în cadrul aceluiași container sau a aceluiași proces de tip sidecar. Deși eficientă din punct de vedere al resurselor pentru sarcini mici, această arhitectură monolitică crează un „suprafată de atac” uriașă. Dacă un agent era compromis printr-un atac de tip prompt injection sau execută cod malițios generat de un model (o problemă reală în era code interpreter-elor), întregul lanț de agenți – și adesea gazda containerului – devenea vulnerabil.
Arhitectura MicroVM: Izolare la nivel de hardware, viteză de container
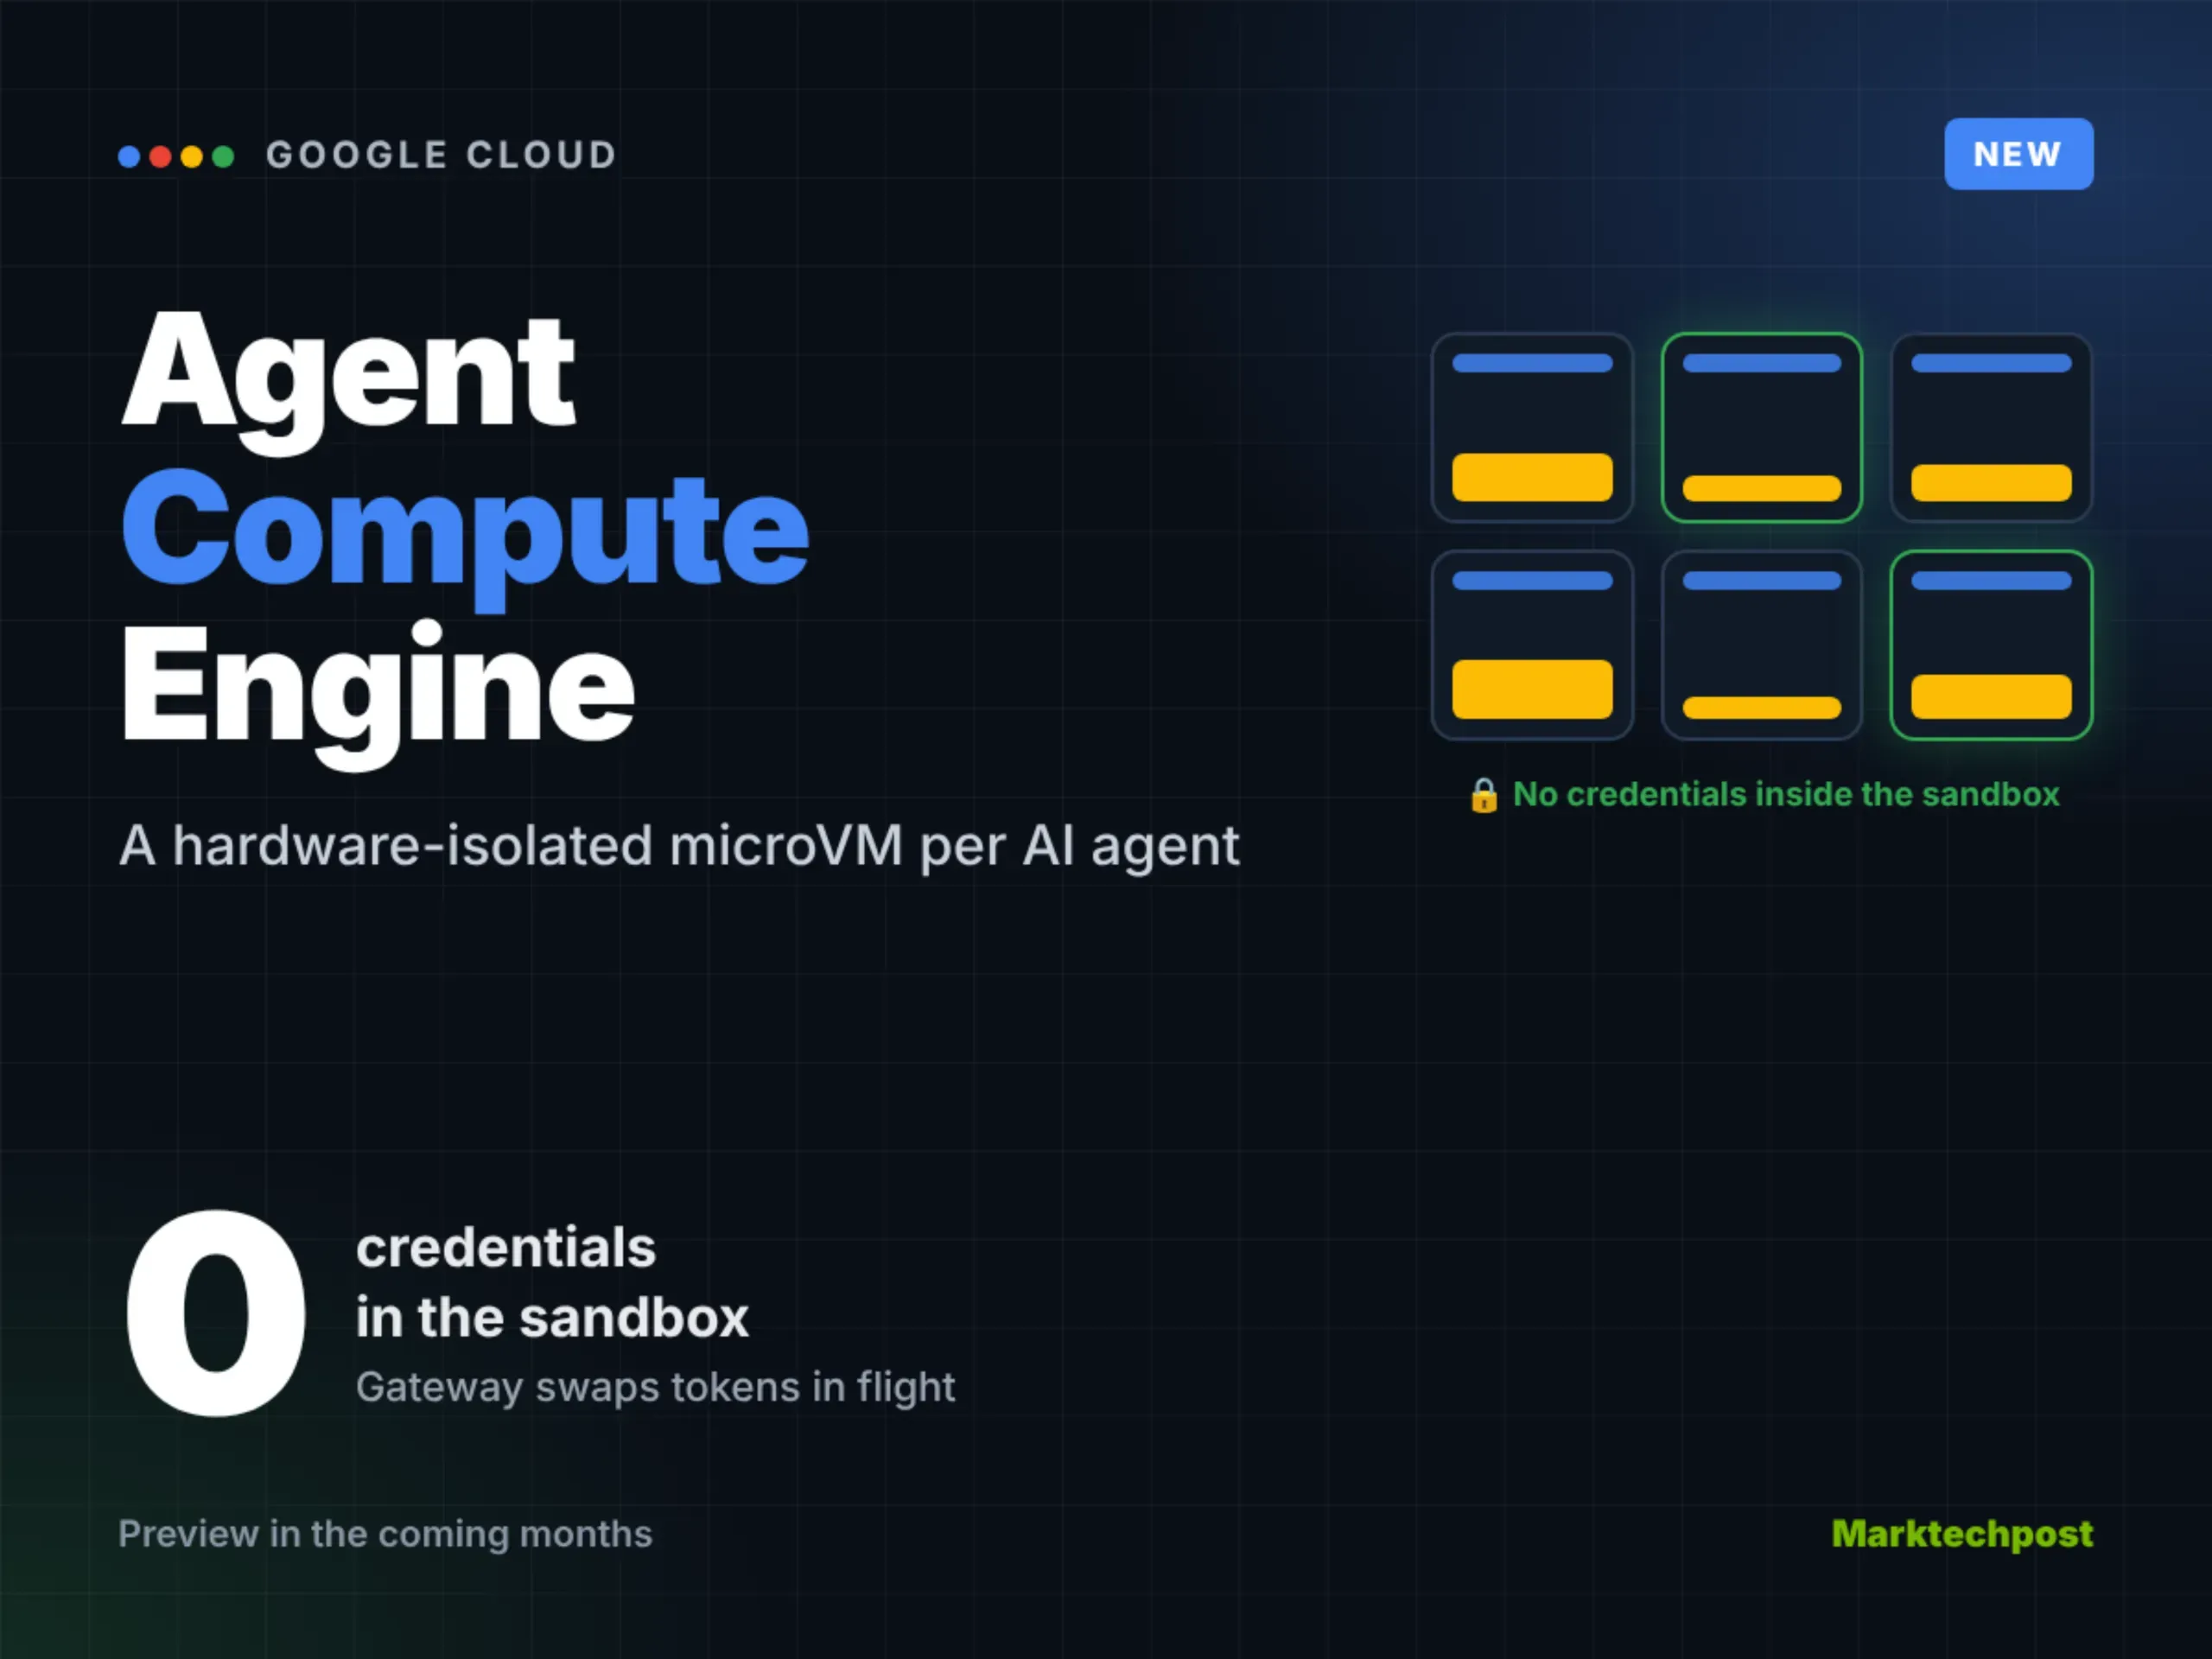
Agent Compute Engine rezolvă aceasta prin utilizarea tehnologiei gVisor și a hypervizorului KVM optimizat pentru pornire rapidă (sub 100ms), oferind o izolare la nivel de kernel similară cu a unei mașini virtuale tradiționale, dar cu densitatea și viteza de aprovizionare a containerelor. Fiecare agent primește propriul sistem de fișiere efemer, propriul stack de rețea și propriul set de credențiale IAM (Identity and Access Management).
Aceasta înseamnă că un agent care scanează baza de date a clientilor (cu permisiuni `read-only`) rulează într-o MicroVM complet separată de agentul care scrie cod de producție sau de cel care navighează pe web. Dacă agentul de navigare web descarcă un script malițios care încearcă să evadeze sandbox-ul, se lovește de un kernel gVisor care interzice apelurile de sistem periculoase, protejând astfel restul ecosistemului. Este principiul least privilege (privilegii minime) aplicat la nivel de infrastructură, nu doar la nivel de cod.
Starea persistentă și "Checkpointing-ul": Moartea containerelor "stateless" pentru agenți
O altă inovație critică a ACE este suportul nativ pentru checkpointing și restaurare a stării. Agenții AI nu sunt funcții pure; au memorie pe termen lung, context de conversație, tool-use history și stări interne ale modelului. Tratarea lor ca pe workload-uri stateless (fără stare) forțează dezvoltatorii să construiască sisteme complexe de serializare a contextului în baza de date vectorială sau Redis la fiecare pas.
ACE introduce capacitatea de a face snapshot-uri la nivel de memorie a MicroVM-ului. Imaginați-vă un agent de cercetare care a navigat 50 de pagini web, a extras entități și a construit un graf de cunoaștere complex în memorie. În loc să reînceapă de la zero la o repornire sau o scalare, ACE poate reporni MicroVM-ul exact în acel punct, cu heap-ul memoriei intact. Aceasta reduce dramatic latenta percepțată ("time-to-first-token" pentru continuare) și costurile de recomputare a contextului.
Modelul economic: Plătești pentru "gândire", nu pentru "timp de aer condiționat"
Din perspectivă financiară, ACE mută acul de la facturarea pe secundă a instanțelor (chiar dacă stau idle așteptând un trigger) către un model serverless real pentru agenți. Deoarece MicroVM-urile pornesc în milisecunde, Google poate opri complet instanța când agentul nu primește task-uri și să o repornească instantaneu când vine un mesaj nou pe coadă (Pub/Sub, Cloud Tasks sau HTTP).
Pentru o companie care rulează 10.000 de agenți de customer support care sunt activi doar 10% din timpul de lucru, economia este ordinelor de mărime. Nu mai plătești pentru CPU-uri care așteaptă webhook-uri; plătești strict pentru ciclurile de calcul consumate de rațiunare (reasoning) și apelarea tool-urilor. Aceasta face viabil economic deploy-ul agenților specializați, "niche" (de exemplu, un agent dedicat exclusiv verificării conformității GDPR), care altfel ar fi fost prea costisitoare pentru a fi menținute "calde".
Integrarea nativă cu ecosistemul Google: ADC, VPC-SC și Observabilitate
Nu este doar un motor de rulare; este o piesă de puzzle care se potrivește perfect în enterprise-ul Google Cloud. ACE folosește Application Default Credentials (ADC) automat înjectate în MicroVM, eliminând gestionarea secretelor manuală. Suportă VPC Service Controls, permițând organizațiilor să definească perimetre de securitate în jurul datelor sensibile pe care agenții le accesează (de exemplu: "Acest agent poate citi din BigQuery dataset-ul `finance`, dar nu poate face egress pe internet").
Observabilitatea este, de asemenea, gândită pentru natura non-deterministă a agenților. Log-urile structurate, trace-urile distribuite (Cloud Trace) și metricile personalizate (număr de tool calls, token usage, latency per hop) sunt expuse automat. Dezvoltatorii pot vedea un flame graph al execuției unui agent, identificând exact în ce MicroVM și la ce pas a avut loc o halucinare sau o eroare de tool-use.
Competiția: AWS Firecracker vs. Google ACE vs. Azure Container Apps
Comparativ, AWS Firecracker (motorul din spatele Lambda și Fargate) oferă MicroVM-uri rapide, dar lasă pe seama utilizatorului orchestrarea logicii de agent (state management, agent-to-agent communication, prompt orchestration). Azure Container Apps cu dynamic sessions se apropie de concept, dar este legat mai mult de modelul containerului clasic decât de izolația la nivel de kernel a gVisor/KVM.
Diferențiatorul ACE este opinionated design pentru agenți. Nu îți dă doar o VM mică; îți dă un Agent Runtime care înțelege concepte precum: "acest agent are nevoie de acces la Secret Manager", "acest agent trebuie să poată spawna sub-agenti în MicroVM-uri copil", "acest agent trebuie să fie migrat pe un GPU A100 pentru un task de generare imagine, apoi mutat înapoi pe CPU". Această abstracție ridică nivelul de discuție de la "gestionare VM-uri" la "gestionare forță de muncă AI".
Riscurile și provocările viitoare
Totuși, nu totul e roz. Latenta de cold start, deși sub 100ms pentru VM, se adaugă la latenta modelului (LLM). Pentru agenți conversaționali real-time (voice-to-voice), 100ms + 500ms LLM + TTS poate fi prea mult. Google va trebui să ofere opțiuni de "warm pools" (havuzuri pre-pornite) pentru cazurile de latență ultra-mică.
De asemenea, costul de stocare a snapshot-urilor de memorie (care pot fi de câteva GB per agent complex) va deveni un factor economic semnificativ la scară. Managementul lifecycle-ului acestor snapshot-uri (curățare, versionare, GDPR "right to be forgotten" aplicat memoriei VM) va necesita tooling dedicat pe care Google trebuie să-l matureze rapid.
**Concluzie: Infrastructura pentru "Digital Labor"
Lansarea Agent Compute Engine semnifică trecerea de la "experimentare cu LLM-uri" la "inginerie de software pentru forță de muncă digitală". Recunoaște că agenții nu sunt doar funcții API, ci entități software cu identitate, stare, privilegii și cicluri de viață proprii.
Pentru CTO-uri și arhitecți, mesajul este clar: era rulării agenților în containere Docker pe Kubernetes (cu toate riscurile de container escape și noisy neighbor) se îndreaptă spre sfârșit. Viitoarea generație de aplicații enterprise AI va fi construită pe izolare puternică, facturare granulară și management de stare nativ. Google Cloud a tras primul mut major în această direcție, stabilind un nou standard de referință pentru infrastructura agentică.
De ce este important:
Această lansare marchează punctul de cotitură în care infrastructura cloud devine agent-native. Nu mai adaptăm serverele pentru agenți; construim servere pentru agenți. Aceasta va accelera adoptarea enterprise a sistemelor multi-agent autonome, reducând riscul de securitate (izolare reală) și costul operațional (serverless real), permițând dezvoltatorilor să se concentreze pe logica de business a agentului, nu pe plumbing-ul infrastructurii.