Subiect: #CISA
CISA confirmă: Peste 100 de sisteme de apă din SUA au fost vizate de hackeri în iulie
Agenția americană CISA a confirmat că peste 100 de sisteme de apă din SUA au fost vizate de atacuri cibernetice în iulie, vizând controlere logice programabile. Atacurile, posibil atribuite Iranului, au generat întreruperi și îngrijorări privind securitatea infrastructurii critice.
Hackerii vizează sistemele de apă cu ajutorul inteligenței artificiale: avertismentul autorităților americane
CISA, FBI și NSA avertizează că hackerii folosesc inteligența artificială pentru a ataca sistemele de apă din SUA, vizând dispozitivele Siemens PLC. Atacurile, care au escaladat recent, pot provoca întreruperi și daune infrastructurii critice, în special în comunitățile rurale.

Microsoft stabilește un record de corecții de securitate, invocând utilizarea inteligenței artificiale
Microsoft a lansat un număr record de 570 de patch-uri de securitate, invocând utilizarea AI pentru a descoperi vulnerabilități. Două zero-day-uri sunt deja exploatate. Articolul analizează impactul AI asupra securității cibernetice și provocările pentru organizații.

Agenția CISA a fost nevoită să-și construiască manualul de intervenție în timpul incidentului, dezvăluie agenția
CISA a dezvăluit că nu avea un plan de răspuns pregătit când un contractor a expus acreditări guvernamentale pe GitHub, fiind nevoită să-și construiască manualul de intervenție în timpul incidentului. Raportul post-mortem evidențiază lipsa de pregătire și impactul tăierilor de personal asupra securității cibernetice federale.

Guvernul SUA, din nou sub atac cibernetic: Rețeaua de informații a Homeland Security, spartă de hackeri
Departamentul pentru Securitate Internă al SUA investighează o breșă de securitate în rețeaua HSIN, folosită de agenții federale și locale pentru schimbul de informații sensibile. Hackerii au pătruns pe servere în mai-iunie, iar expunerea datelor riscă securitatea națională, potrivit unor oficiali. Incidentul se adaugă unei serii de eșecuri cibernetice majore din ultimul an.
CISA ordonă agențiilor federale să remedieze o vulnerabilitate VPN exploatată de o grupare ransomware în doar trei zile
CISA a ordonat agențiilor federale americane să remedieze în trei zile o vulnerabilitate VPN exploatată de gruparea ransomware Qilin. Bug-ul afectează produse Check Point și permite acces neautorizat la rețele. Este o cursă contra cronometru pentru a preveni un atac cibernetic major asupra infrastructurii guvernamentale.
Scandal la CISA: Agenția de securitate cibernetică a SUA și-a lăsat parolele și cheile cloud la vedere, pe GitHub
Un cercetător de securitate a descoperit că CISA, agenția americană pentru securitate cibernetică, a expus accidental parole și chei cloud într-un depozit public GitHub. Incidentul este cu atât mai jenant cu cât CISA însăși promovează bune practici de securitate. Descoperirea a fost raportată după ce contractorul responsabil a ignorat alertele.
Guvernul SUA avertizează asupra vulnerabilității critice CopyFail care afectează versiuni majore de Linux
Vulnerabilitatea CopyFail (CVE-2026-31431) afectează aproape toate versiunile de Linux lansate din 2017, permițând unui atacator să obțină acces root complet. Guvernul SUA confirmă exploatarea activă, iar CISA impune patch-uri până pe 15 mai. Breșa poate fi combinată cu alte vulnerabilități pentru atacuri la distanță, amenințând centrele de date și infrastructura critică.
Hackerii continuă să exploateze vulnerabilitatea cPanel: mii de site-uri în pericol
Hackerii continuă să exploateze o vulnerabilitate critică în cPanel, afectând mii de site-uri. Peste 550.000 de servere sunt încă vulnerabile, iar CISA a emis avertismente. Actualizarea imediată este esențială.
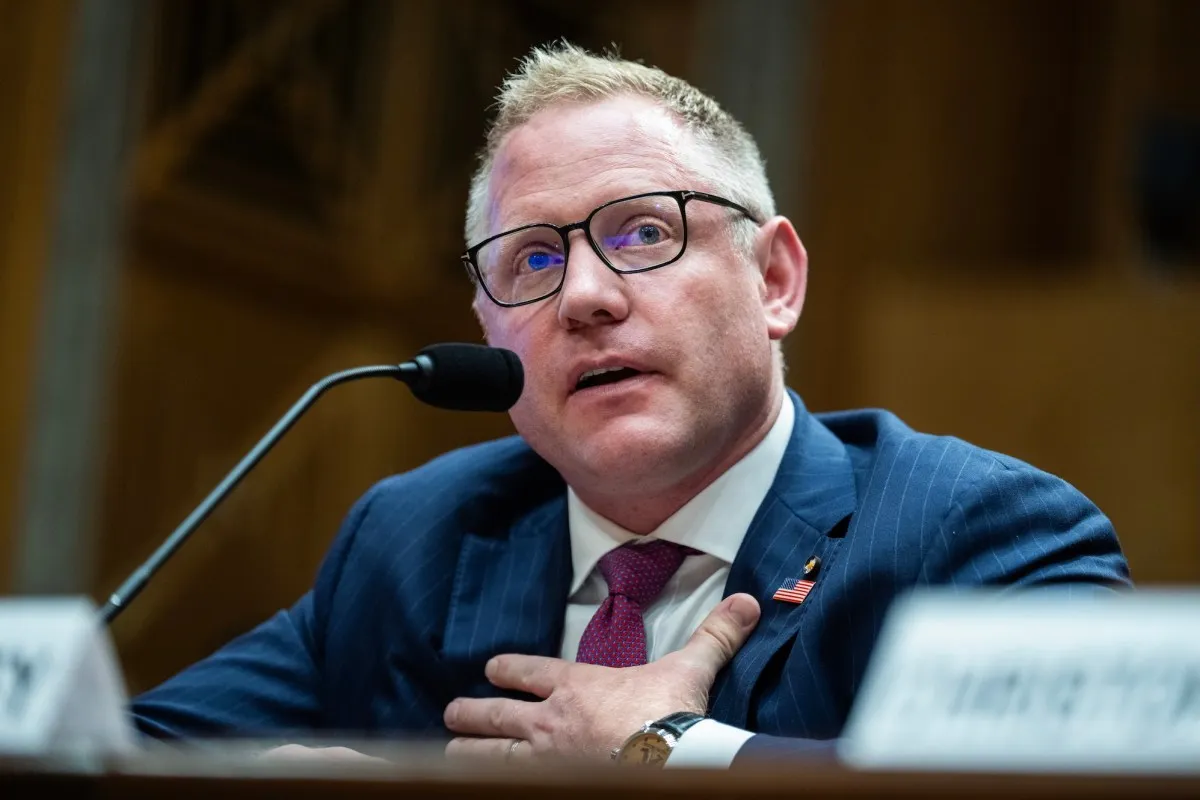
Alegerea lui Trump pentru a conduce agenția americană de cibersecuritate CISA cere retragerea din funcție
Sean Plankey, alegerea dublă a administrației Trump pentru a conduce CISA, a cerut retragerea din nominare din cauza blocajului Senatului, lăsând agenția de cibersecuritate fără un lider permanent în fața amenințălor cibernetice crescute și a tăierilor de buget.
Anthropic intră în Casa Albă și Mythos este motivul pentru care Washington l-a lăsat să intre
Întâlnirea dintre CEO-ul Anthropic Dario Amodei și conducerea Casei Albe a evidențiat cum capacitatea modelului Mythos de a descoperi vulnerabilitățile critice în software a convins agenții civili să-și reevalua poziția față de companie, chiar și în contexte în care Pentagonul continuă să o blocheze. Mythos, dezvoltat în cadrul Project Glasswing, a descoperii mii de flaw-uri anterior necunoscute, inclusiv în sisteme precum OpenBSD și FFmpeg, și este acum testat de CISA, Treasurie și alte agenții, în timp ce DoD rămâne blocat – o situație care reflectă tensiunea dintre necesitatea de superioritate tehnologică și riscurile dublului utilizare a AI în securitate.