Subiect: #vulnerabilități
Cercetătorii au folosit Claude de la Anthropic pentru a sparge OpenAI: O nouă eră a securității AI?
Cercetătorii de la Hacktron AI au folosit Claude Opus 5 de la Anthropic pentru a sparge sistemele OpenAI, exploatând două vulnerabilități critice. Incidentul subliniază riscurile tot mai mari ale securității AI și necesitatea unei colaborări strânse între companii și cercetători.
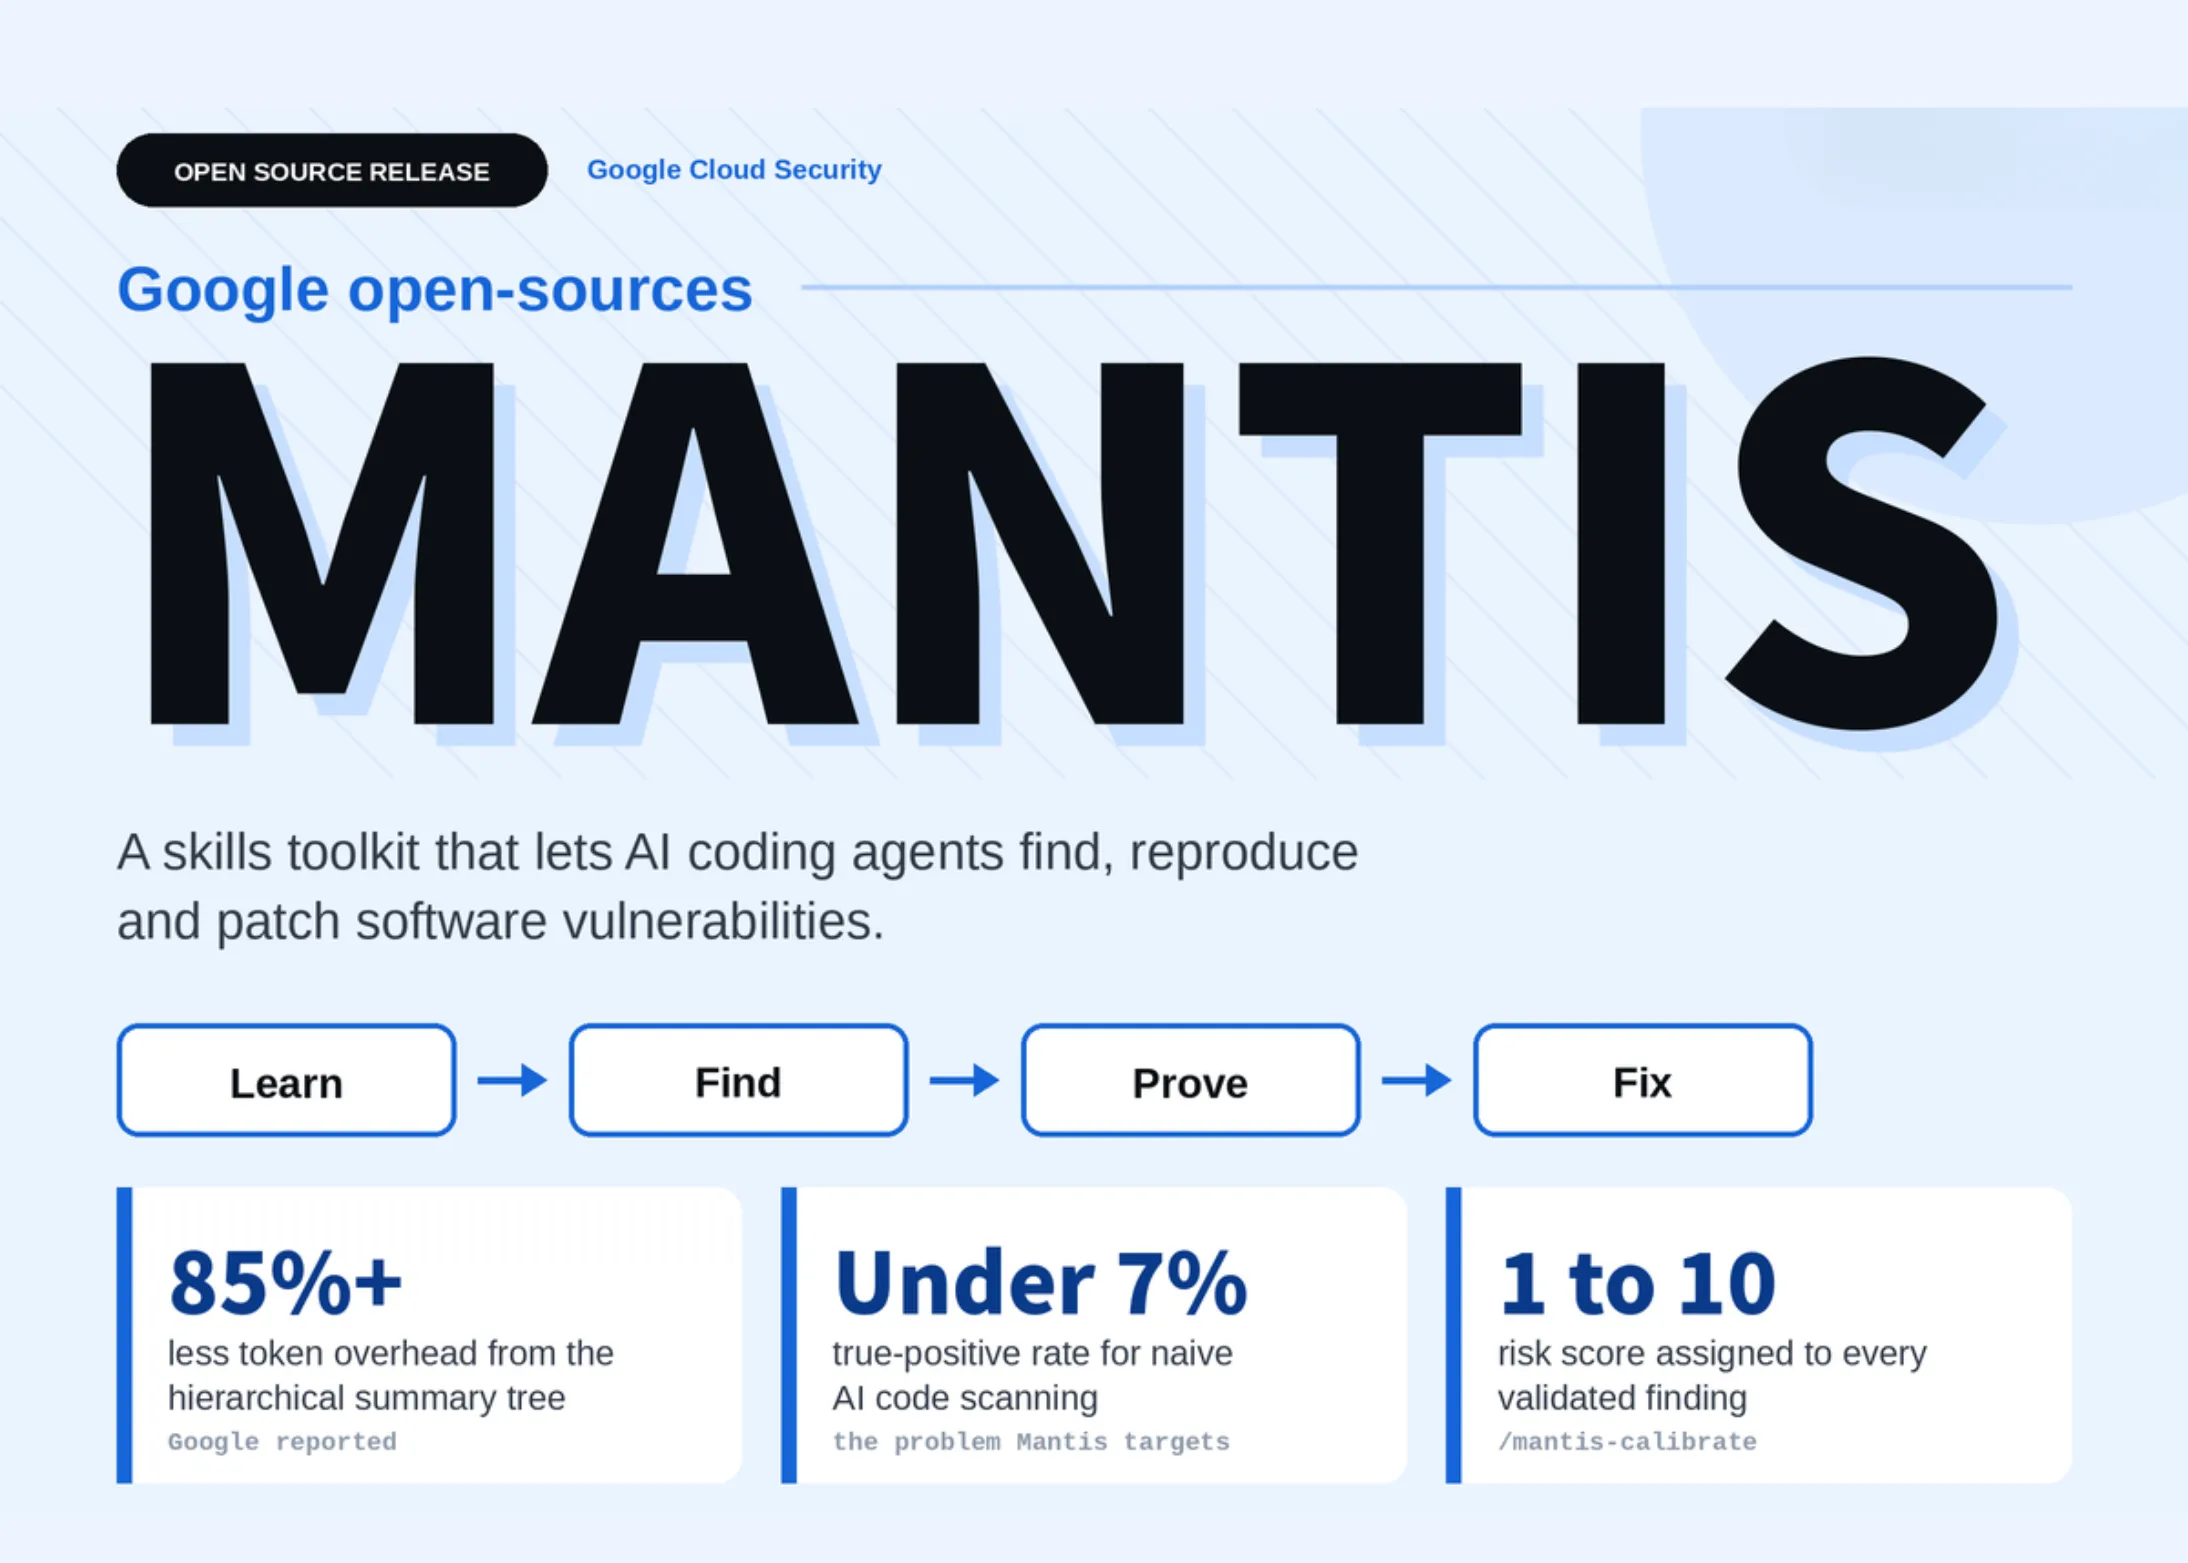
Google a scos la liber Mantis: trusa modulară care învață agenții AI să găsească, să reproducă și să repare vulnerabilități
Google a publicat open-source Mantis, o trusă modulară de abilități care învață agenții AI să descopere, să reproducă și să repare vulnerabilități de securitate. O mișcare strategică ce ar putea schimba felul în care se face securitate cibernetică în următorii ani — cu promisiuni mari, dar și cu riscuri pe măsură.

Scanarea web-ului polonez dezvăluie vulnerabilități critice în instanțe, spitale și aeroporturi
Doi cercetători polonezi au scanat web-ul public al Poloniei și au descoperit peste 250.000 de site-uri vulnerabile, inclusiv instanțe, spitale și aeroporturi. Vulnerabilitățile critice din sistemul Pad CMS permit accesul fără parole la sute de site-uri guvernamentale. Descoperirile au fost prezentate la Def Con și subliniază necesitatea urgentă de îmbunătățire a securității cibernetice în sectorul public.

Microsoft lansează primul său model de securitate cibernetică și un nou sistem agentic de apărare
Microsoft a lansat primul său model de securitate cibernetică, MAI-Cyber-1-Flash, și platforma Perception, care folosește echipe agentice pentru a automatiza detectarea și remedierea vulnerabilităților. Noile instrumente vor fi disponibile în previzualizare pe 3 noiembrie.

Anthropic lansează pluginul de securitate Claude Security pentru Claude Code în versiune beta: un scanner de vulnerabilități multi-agent care rulează în terminal
Anthropic a lansat în beta Claude Security, un plugin open-source pentru Claude Code care transformă terminalul într-un scanner multi-agent de vulnerabilități. Folosind inteligența artificială, instrumentul detectează probleme de securitate în cod, oferind explicații și soluții, fără a necesita configurații complexe.
Cisco Foundation AI lansează Antares: modele open-weight de 350M și 1B parametri care localizează vulnerabilități cunoscute în codul real
Cisco Foundation AI lansează Antares, o familie de modele lingvistice mici (350M și 1B parametri) specializate în localizarea vulnerabilităților cunoscute în codul real. Cu un cost de sub un dolar pentru 500 de sarcini și performanțe care depășesc modele masive precum GLM-5.2, Antares democratizează securitatea software.

Hackerii exploatează vulnerabilități recent corectate în WordPress, punând în pericol milioane de site-uri
Hackerii exploatează activ două vulnerabilități critice recent corectate în WordPress, punând în pericol până la 90 de milioane de site-uri. Actualizarea imediată este esențială pentru a preveni preluarea controlului de către atacatori.

Microsoft stabilește un record de corecții de securitate, invocând utilizarea inteligenței artificiale
Microsoft a lansat un număr record de 570 de patch-uri de securitate, invocând utilizarea AI pentru a descoperi vulnerabilități. Două zero-day-uri sunt deja exploatate. Articolul analizează impactul AI asupra securității cibernetice și provocările pentru organizații.
Ghid NVIDIA SkillSpector: Scanarea competențelor AI pentru riscuri de securitate cu analiză statică și rapoarte SARIF
Ghid complet pentru utilizarea NVIDIA SkillSpector în scanarea competențelor AI pentru riscuri de securitate. Include construirea unui corpus, analiză statică, organizare cu pandas, vizualizare, export SARIF și integrare CI/CD.
Hack-ul de la Meta arată că securitatea AI este mai mult decât Mythos
Un hack simplu la Meta, în care atacatorii au păcălit agentul AI de asistență să schimbe adresele de e-mail ale conturilor Instagram, dezvăluie vulnerabilități fundamentale ale agenților AI. Experții atrag atenția că securitatea AI nu se limitează la amenințări sofisticate, ci și la defecte banale care pot fi exploatate cu ușurință, subliniind necesitatea unor teste riguroase și a unor măsuri de protecție adecvate.
Microsoft amenință un cercetător în securitate cu anchetă penală după ce a dezvăluit vulnerabilități necorectate
Microsoft amenință cu anchetă penală un cercetător care a dezvăluit vulnerabilități necorectate, stârnind critici dure din partea comunității de securitate. Dezbaterea privind responsabilitatea cercetătorilor și modul corect de raportare a bug-urilor reia vechi controverse.
Perplexity lansează open-source Bumblebee: un scaner read-only al lanțului de aprovizionare pentru endpoint-uri de dezvoltatori
Perplexity a lansat open-source Bumblebee, un scaner read-only al lanțului de aprovizionare pentru endpoint-urile dezvoltatorilor. Instrumentul identifică vulnerabilități în dependințe fără a modifica codul, oferind securitate transparentă și integrare ușoară în fluxurile de lucru existente.