Subiect: #zero-trust
Hackeri chinezi au spionat mii de companii după încălcarea sistemelor gigantului IT ConnectWise: o operățiune la scară industrială propulsată de inteligență artificială
Hackeri chinezi (Storm-0252) au încălcat serviciul de backup cloud al ConnectWise, furând credențiale pentru a accesa datele a ~2.250 de companii. Au folosit agenți AI (framework-ul ARTEX) pentru a ataca la 3.000 logini/minut, depășind apărările clasice. Incidentul evidențiază riscul critic al furnizorilor IT de încredere și necesitatea urgentă a Zero Trust și a apărării automate cu AI.
Când un model de încredere își schimbă codul: cum Unsloth Studio verifică din nou înainte să ruleze ceva
Un repository de model AI considerat de încredere se poate schimba peste noapte, iar consecințele pot fi grave. Unsloth Studio a introdus un mecanism de re-verificare automată înainte de rulare, transformând verificarea integrității dintr-o practică opțională într-un comportament implicit. O analiză despre supply chain-ul de modele AI, încrederea oarbă în open source și de ce igiena digitală contează mai mult ca niciodată.

Blocaje și hărți rutiere în AI enterprise, securitate și AI fizic: Ziua a doua la TechEx
Ziua a doua a TechEx America de Nord a adus o analiză profundă a blocajelor în implementarea AI enterprise, de la proiecte pilot eșuate la securitatea cibernetică și AI fizic. Vorbitorii au subliniat importanța guvernanței datelor, a zero trust și a scalării responsabile a AI-ului agentic, în timp ce noile piste Physical AI și sesiunile practice de codare au atras un public numeros.
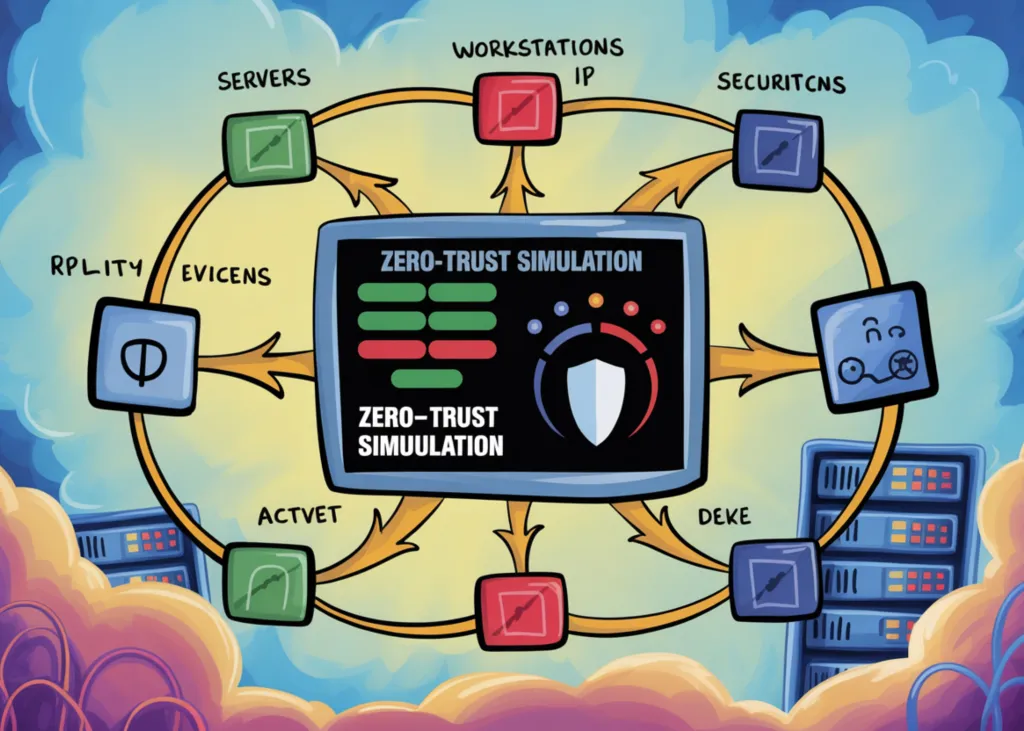
Cum să construiești o simulare dinamică de rețea Zero-Trust cu micro-segmentare bazată pe grafuri, motor adaptiv de politici și detectare a amenințărilor interne
Un ghid practic pentru construirea unei simulări de rețea zero-trust care combină micro-segmentarea bazată pe grafuri, un motor adaptiv de politici și detectarea amenințărilor interne, oferind pași concreți și beneficii pentru securitatea cibernetică.