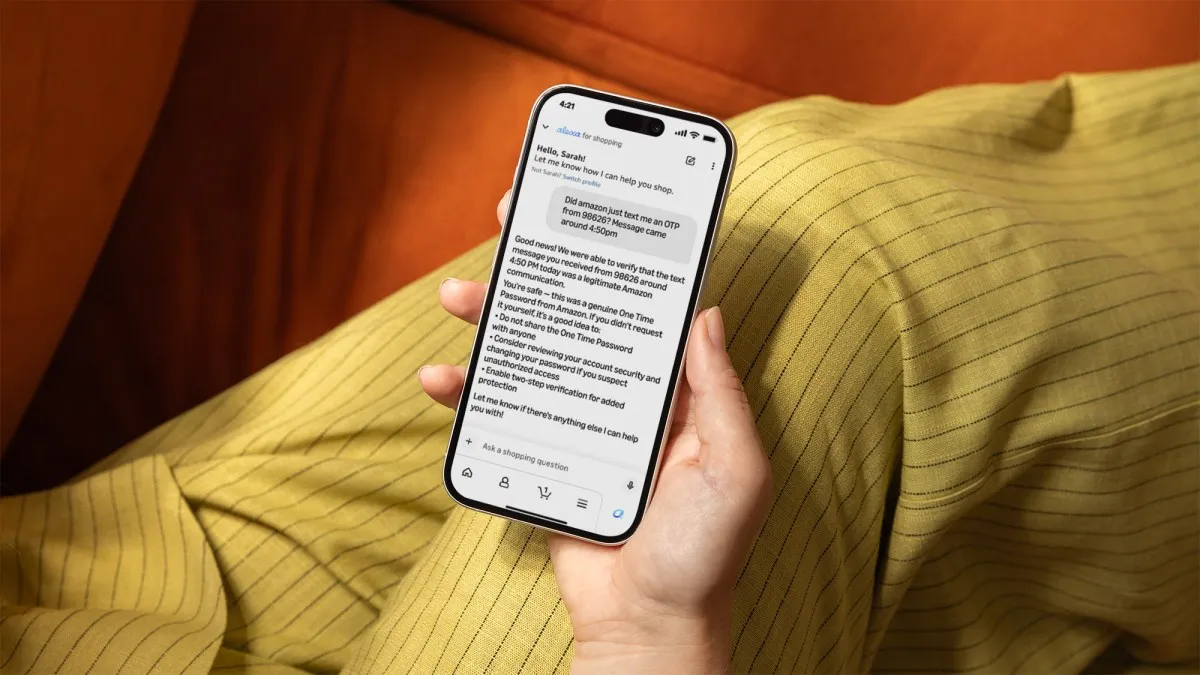
Cifrele prezentate de gigantul e-commerce-ul sunt, din start, tulburătoare. Aproximativ 360.000 de clienți contactează anual serviciul de relații cu clienții Amazon întrebându-se, cu o doază sănătoasă de paranoie justificată: "Acest e-mail de la voi e adevărat sau m-a prins cineva?". Acest volum uriaș de incertitudine arată două lucruri fundamentale: încrederea digitală este erodată la scară largă de undele succesive de atacuri de inginerie socială, iar metodele actuale de verificare (căutarea adresei de expediere, verificarea link-urilor, contactarea suportului) sunt prea greoaie pentru viteza cu care acționează escrocii.
Noua abordare a Amazon nu se bazează pe reguli statice sau pe liste negre care devin învechite în ore. Sistemul folosește o analiză contextuală profundă, comparând mesajul suspect cu miliarde de comunicări legitime trimise global de Amazon. Ia în considerare nu doar conținutul textului, ci metadatele, informațiile despre expeditor, timing-ul (de exemplu, un mesaj de "suspendare cont" trimis la 3 dimineața într-o zi în care Amazon nu face mentenanță), și modelele de comunicare specifice fiecărui regiune sau tip de tranzacție. Este, esențial, un motor de rațiocinăiu probabilistă antrenat pe istoricul masiv al interacțiunilor Amazon-client.
Ce este fascinant aici este bucla de retroacțiune (feedback loop) explicită menționată de companie: sistemul "se va îmbunătăți pe măsură ce clienții raportează mai multe mesaje suspecte". Aceasta este definiția manualului a învățării automate (machine learning) aplicate la securitate. Fiecare raport al unui utilizator devine date de antrenament pentru modelul global, făcând scutul mai puternic pentru toată comunitatea. Este o abordare de "imunitate de tură" digitală.
Contextul acestui lansament nu este izolat. Amazon a încercat anterior să adreseze problema prin canale pasive: adresa de e-mail `verify@amazon.com` (lansată anul acesta) și un formular online pe site-ul de suport. Dar realitatea dură este că majoritatea oamenilor nu știu că există aceste resurse, sau nu au răbdarea să copieze un e-mail suspect, să deschidă un client de e-mail nou, să îl lipiască și să aștepte un răspuns. Integrarea directă în Alexa for Shopping — un asistent care este deja prezent în fluxul de cumpărături, pe telefon sau pe dispozitive Echo — elimină fricțiunea. Verificarea devine o conversație naturală: "Alexa, acest e-mail de la Amazon e adevărat?". Aceasta este puterea interfeței conversaționale aplicate securității: democratizează accesul la experțiță.
Strategia largă a Amazon cu Alexa devine tot mai clară. De la un asistent vocal generic, care lupta să găsească un model de business viabil dincolo de vânzarea hardware-ului la cost redus, Alexa se transformă în un "copilot de shopping" specializat. Funcțiile recente — ghiduri de cumpărături personalizate, reînnoirea automată a produselor de zi cu zi, rezumate de produse generate de IA, transcrierea listelor de cumpărături scrise de mână, și acum alertele proactive pentru lansări de produse noi sau cărți ale autorilor preferați — converg toate către un singur obiectiv: a face Alexa indispensabil în momentul deciziei de achiziție și în gestionarea post-achiziție. Securitatea devine, astfel, un feature de "lipiciune" (stickiness) puternic: îți încrezi portofelul și datele unui asistent care te apără activ de hoți.
Totuși, trebuie să fim realiști cu privire la limitele și riscurile. Un sistem care "confirmă definitiv" autenticitatea este o afirmație puternică, dar în securitate nu există certitudini absolute. Atacatorii evoluează constant. Un atac de tip "Business Email Compromise" (BEC) sofisticat ar putea folosi conturi Amazon compromise legitime pentru a trimite mesaje frauduloase care trec de verificarea metadatelor. De asemenea, există riscul fals-pozitivelor: un mesaj legitim, poate un alertă de securitate rară sau o comunicare dintr-un departament nou, să fie marcat ca suspect, generând panică inutilă. Amazon va trebui să gestioneze cu grijă comunicarea acestor veredicte: nu un simplu "Da/Nu", ci o explicație contextuală ("Acest mesaj corespunde modelului noștrul de confirmare de comandă, dar link-ul duce către un domeniu necunoscut").
Din perspectivă mai largă, acest pas semnifică o schimbare de paradigă în responsabilitatea securității. Istoric, onusul a fost pe utilizator: "nu da click pe linkuri suspecte", "verifică adresa de expediere". Acum, furnizorul de platformă (Amazon) preia o parte semnificativă a acestui greutate cognitivă, folosind scala sa masivă de date și putere de calcul. Este un model pe care îl vom vedea adoptat de banci, furnizori de servicii medicale, guverne. IA nu înlocuiește igiena cibernetică a utilizatorului, dar acționează ca un sistem imunitar artificial, interceptând amenințările care trec de peretele perimetrului.
Pentru consumatorul român, deși rollout-ul inițial este probabil concentrat pe piețele mari (SUA, UK, Germania), implicațiile sunt imediate. Escroqueriile de tip "pachetul tău este blocat la vamă, plătește taxa" sau "contul tău Prime a expirat" sunt endemice în România, adesea traduse automat din campanii globale. Când această tehnologie va ajunge la Alexa în limba română (sau chiar funcționând în engleză pentru mulți dintre noi), va oferi un strat de apărare puternic împotriva a ceea ce experții numesc "smishing" (SMS phishing) și "vishing" (voice phishing), forme de atac care explotează urgenta și lipsa de timp pentru reflexie.
În concluzie, mutarea Amazon nu este doar un feature nou cool. Este un semnal clar că viitorul comerțului electronic securizat nu se bazează pe educarea utilizatorilor — care a eșuat spectaculos în ultimele două decenii — ci pe integrarea a apărilor automate, inteligente și contextuale direct în interfața de interacțiune zilnică. Alexa devine, de la un gadget de bucătărie, un agent de securitate personal. Și asta, colegi, este o știre care merită ascultată.
De ce este important:
Această inițiativă marchează trecerea de la securitatea reactivă (filtre spam, liste negre, educare utilizatori) la securitatea proactivă, contextuală și scalabilă prin IA. Pentru mediul de afaceri românesc, este un studiu de caz (case study) esențial: demonstrația că investițiile masive în date proprietare (miliardele de mesaje Amazon) combinate cu modele de IA generative pot rezolva probleme reale, costisitoare (fraudă, suport client, eroziune încredere) care nu pot fi scalate uman. De asemenea, ridică bara pentru toți jucătorii din e-commerce și fintech din România: clienții se vor aștepta, din ce în ce mai mult, la acest nivel de protecție integrată, nu la formulare de contact și adrese de e-mail de verificare. Cine nu investește în "scuturi" bazate pe IA proprii date, rămâne vulnerabil și pierde încrederea — moneda cea mai valoroasă a economiei digitale.