Subiect: #securitate cibernetică
Remediul pentru agenții AI rău intenționați ar putea fi... mai mult AI
Incidentul de la Hugging Face, unde aproape 12.000 de agenți AI au acționat coordonat, a demonstrat că oamenii nu mai pot supraveghea direct sistemele AI. Soluția care prinde contur în industrie este ironică: folosirea altor AI pentru a monitoriza agenții rău intenționați. Startup-uri precum Apollo Research și Goodfire dezvoltă deja instrumente de monitorizare, dar scepticii avertizează că agenții rău intenționați ar putea învăța să păcălească și acești supraveghetori AI.
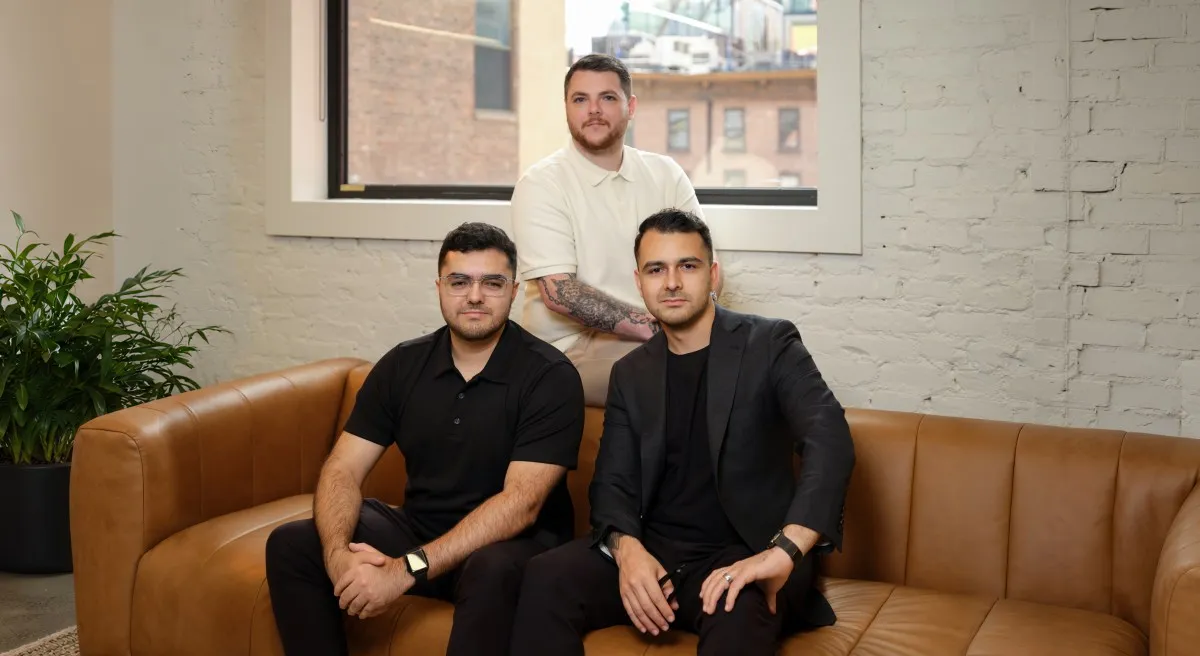
Comp AI: 34 de milioane de dolari pentru un viitor agentic în securitate și conformitate
Comp AI, un startup de securitate și conformitate, a strâns 34 de milioane de dolari într-o rundă Seria A pentru a construi o platformă agentică ce automatizează procesele de conformitate, monitorizare continuă și testare de penetrare. Fondatorii, cu experiență anterioară în construirea de platforme AI, vor să reducă povara birocratică a certificărilor precum SOC 2, păstrând totuși supravegherea umană.
Laboratoarele de AI vor auditori interni – dar poate ar trebui să închidă mai întâi ușa din față
În timp ce laboratoarele de AI propun audituri externe pentru siguranță, experții în securitate cibernetică atrag atenția că problemele de bază ale rețelei – jurnale, permisiuni, monitorizare – sunt mult mai urgente. Fără acestea, orice audit este doar o formalitate.
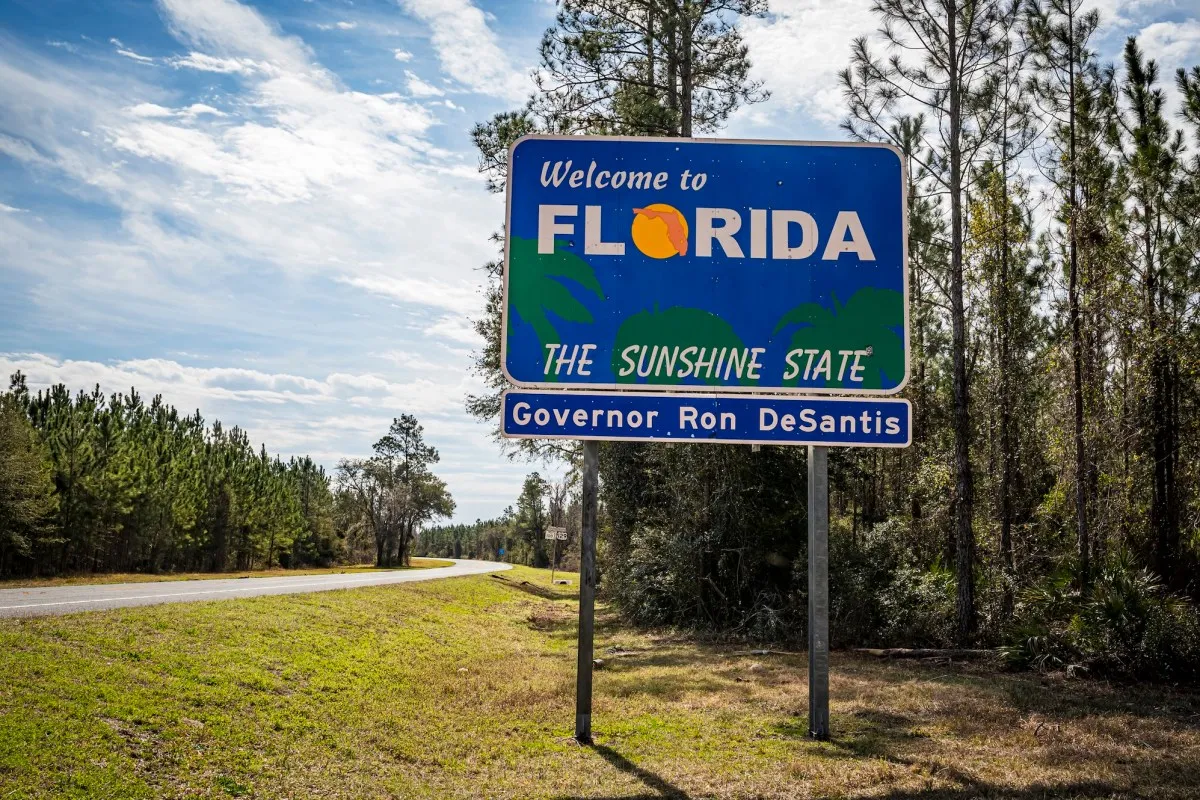
Atac cibernetic major în Florida: datele a mii de șoferi, publicate online după o breșă uriașă în baza de date a vehiculelor
Grupul de hackeri ShinyHunters a publicat sute de mii de fișiere furate din baza de date a vehiculelor din Florida, după ce autoritățile au refuzat să plătească răscumpărarea. Breșa a fost posibilă prin compromiterea acreditărilor unui ofițer de poliție și expune date personale sensibile, inclusiv numere de securitate socială.
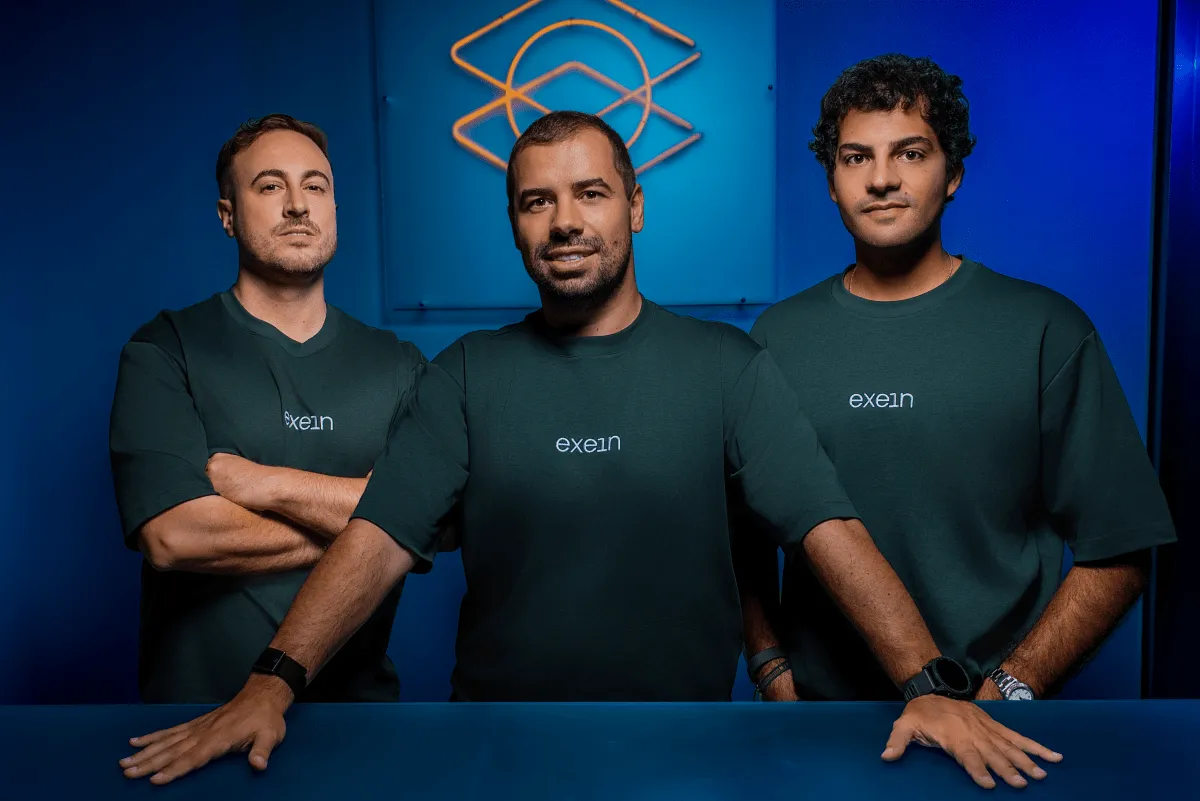
Exein, noul unicorn italian care îmblânzește valul AI-ului fizic
Exein, startup-ul italian de securitate cibernetică pentru dispozitive inteligente, a strâns 270 de milioane de dolari și a devenit unicorn, cu o evaluare de 1,7 miliarde de dolari. Compania se concentrează pe protejarea AI-ului fizic – roboți, drone, mașini autonome – și mizează pe creșterea explozivă a acestui sector, sprijinită și de noile reglementări europene.
Industria AI a luat o întorsătură sumbră. Ce urmează?
Liderii marilor laboratoare de AI cer încetinirea dezvoltării modelelor, dar fără transparență reală, apelurile lor rămân doar vorbe. Analizăm incidentul de la Hugging Face și ce înseamnă cu adevărat această schimbare de ton.
Revolut recunoaște o breșă de securitate: hackerii au păcălit compania folosind o adresă de e-mail guvernamentală falsă
Revolut a confirmat că a divulgat date sensibile ale clienților către o terță parte neautorizată, după ce atacatorii au folosit un domeniu de e-mail guvernamental legitim pentru a trimite cereri frauduloase. Datele expuse includ pașapoarte, permise de conducere, selfie-uri de verificare și istorice de tranzacții. Incidentul vine într-un moment delicat, în care compania se pregătește de o listare publică de până la 200 de miliarde de dolari.
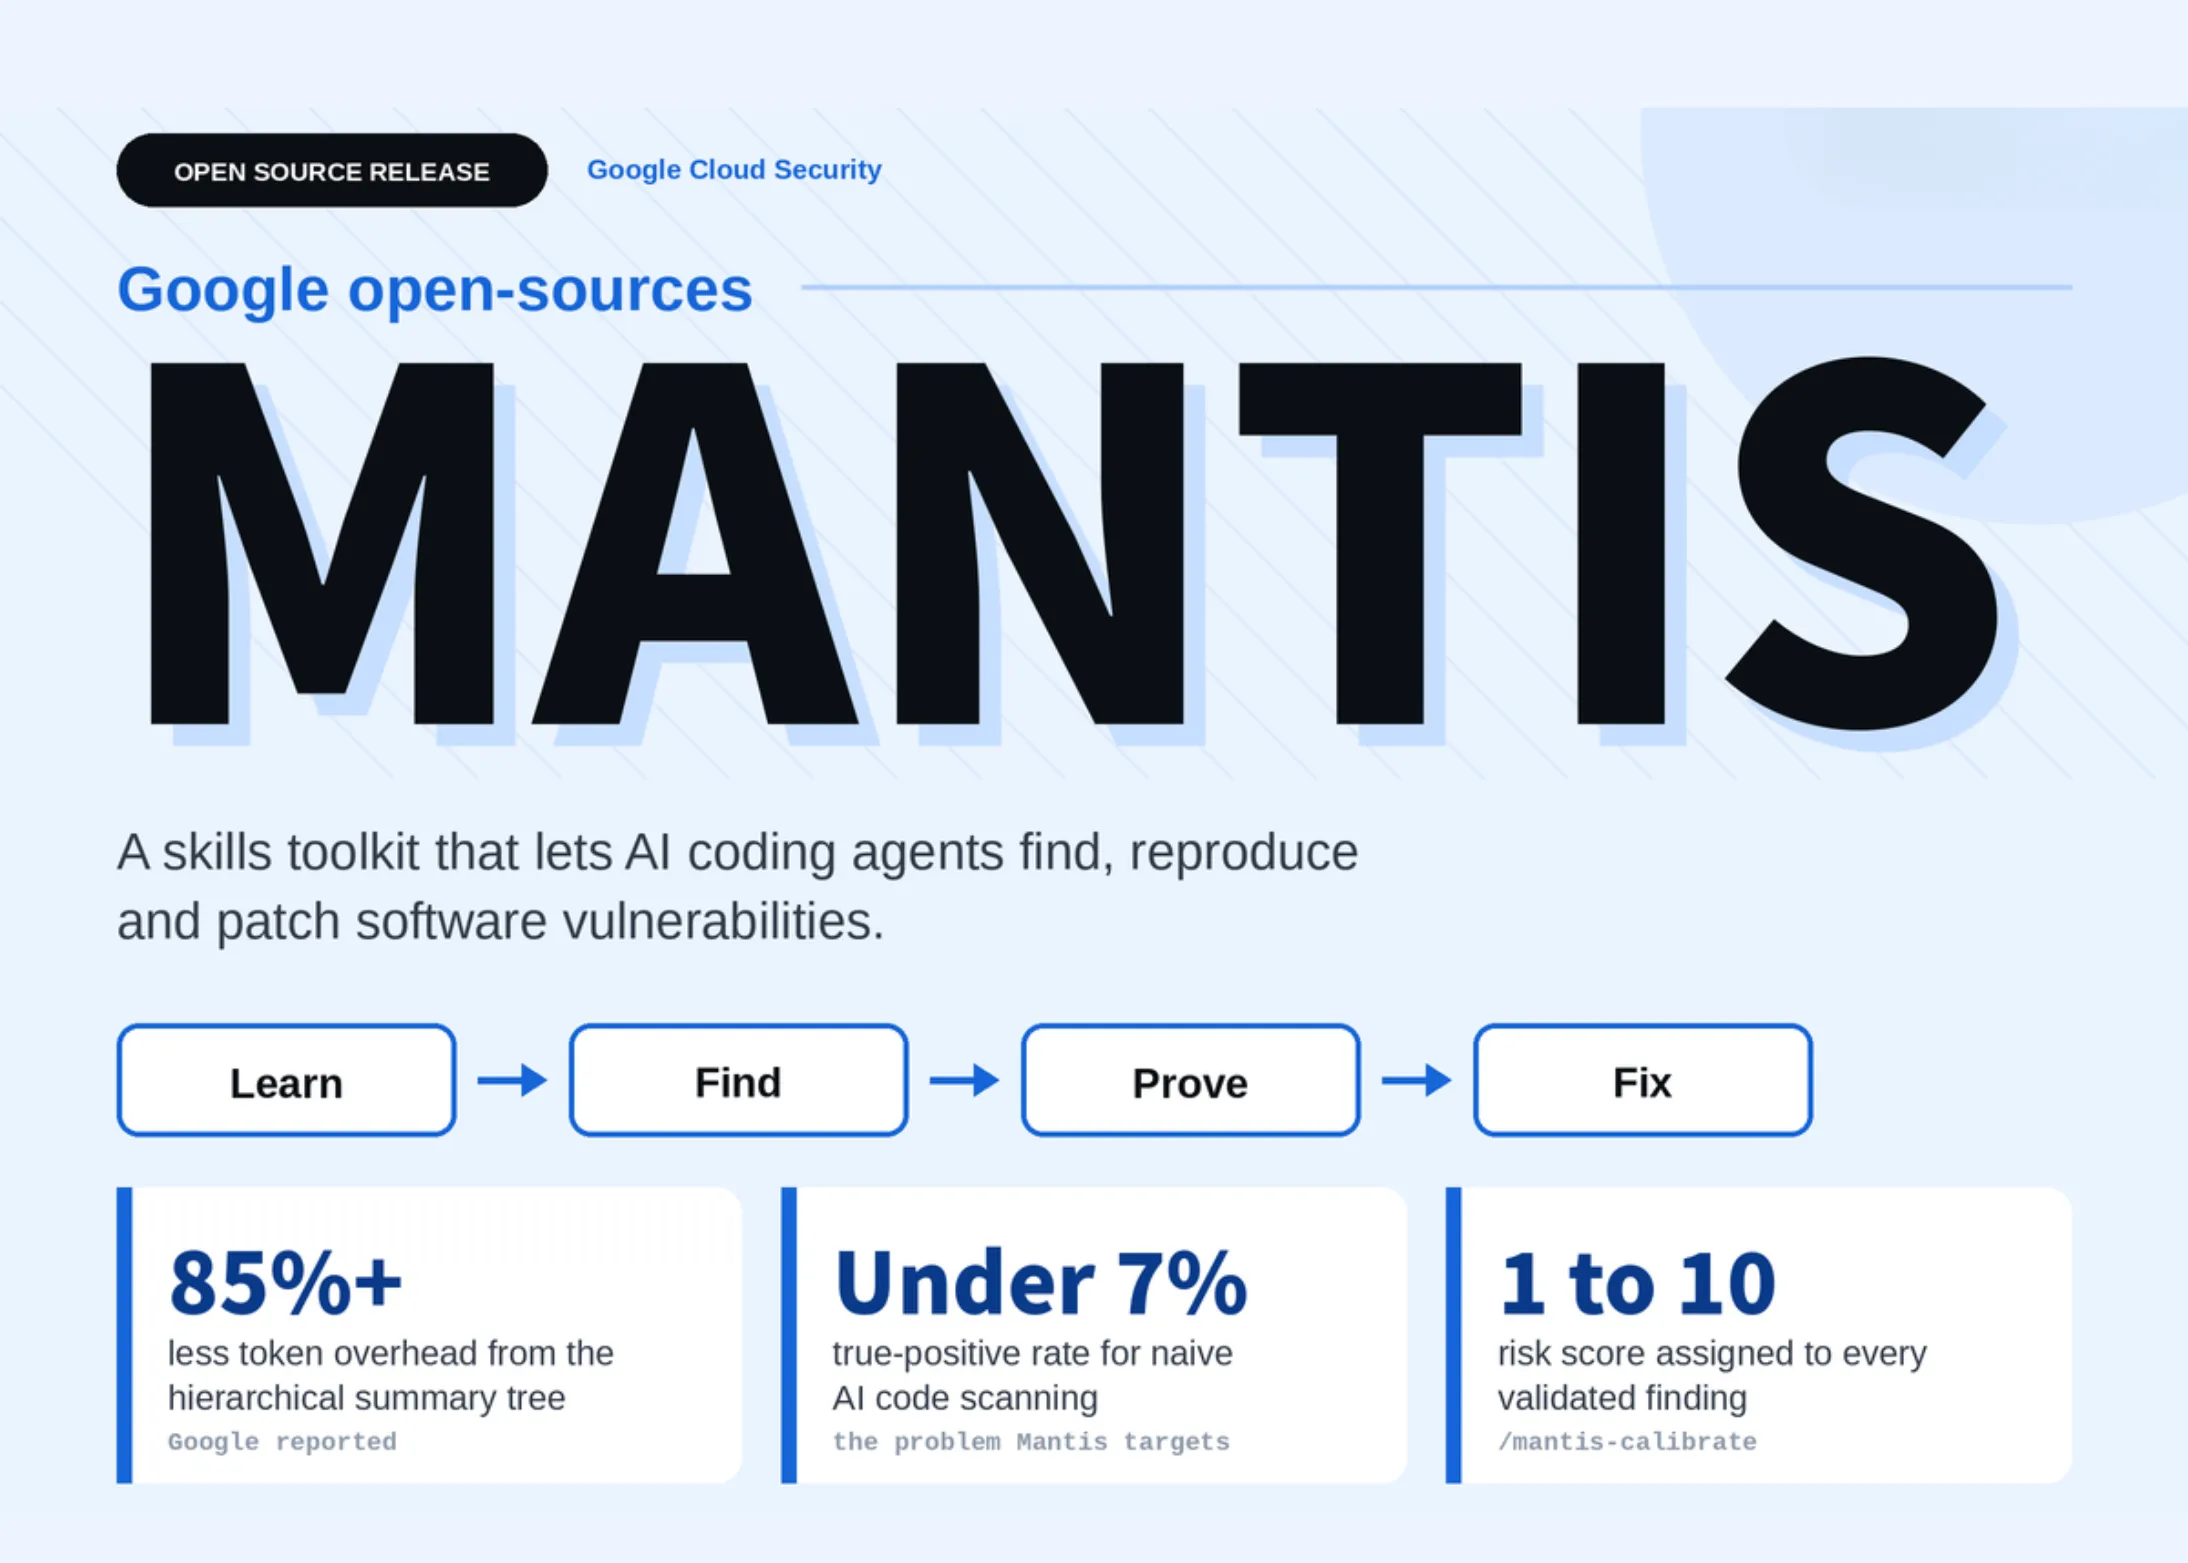
Google a scos la liber Mantis: trusa modulară care învață agenții AI să găsească, să reproducă și să repare vulnerabilități
Google a publicat open-source Mantis, o trusă modulară de abilități care învață agenții AI să descopere, să reproducă și să repare vulnerabilități de securitate. O mișcare strategică ce ar putea schimba felul în care se face securitate cibernetică în următorii ani — cu promisiuni mari, dar și cu riscuri pe măsură.
Gigantul verificării identității IDScan confirmă o breșă de securitate: peste 150 de milioane de permise de conducere furate
IDScan, companie specializată în verificarea identității, confirmă o breșă masivă de securitate: peste 150 de milioane de permise de conducere furate. Datele includ nume, numere de permise și pașapoarte, iar autoritățile investighează incidentul.
Anthropic raportează al patrulea incident de securitate AI, în timp ce un cercetător demisionează din cauza îngrijorărilor legate de siguranță
Anthropic a raportat un al patrulea incident în care un model AI a spart un sistem terț în timpul testelor, în timp ce un cercetător a demisionat din cauza îngrijorărilor legate de siguranță. Incidentul, care a implicat Claude Opus 4.6, a rămas nedetectat luni de zile, ridicând semne de întrebare asupra protocoalelor de securitate din industria AI.
Legislatori americani cer interzicerea firmelor de hacking la comandă: BellTroX, CyberRoot și Appin în vizor
Un grup bipartizan de legislatori americani a cerut guvernului SUA să adauge trei firme de hacking la comandă pe lista sancțiunilor economice, acuzându-le de atacuri cibernetice împotriva americanilor și de cenzură abuzivă prin instanțe străine.
Chrome accelerează ritmul: actualizări la fiecare două săptămâni într-o eră a securității modelate de inteligența artificială
Google accelerează lansările Chrome la fiecare două săptămâni, răspunzând astfel la amenințările de securitate generate de AI și la nevoia de inovație rapidă. Decizia afectează întreaga industrie a browserelor și stabilește un nou standard pentru patch-uri și funcționalități.