Subiect: #securitate cibernetică
FBI în vânătoare: hackerii care au furat datele angajaților săi sunt căutați acum pe tot globul
FBI a promis că îi va vâna pe hackerii din grupul ShinyHunters, care susțin că au furat date sensibile ale angajaților biroului, inclusiv dosare medicale, detalii despre familii și informații despre posturi sensibile. Breșa ridică temeri comparabile cu atacul OPM din 2015.
OpenAI transformă Codex într-un coleg de echipă care te urmează peste tot: medii cloud reutilizabile, revizuiri automate de cod și securitate la cheie
OpenAI aduce Codex într-o nouă eră: medii cloud reutilizabile accesibile de pe orice dispozitiv, comenzi vocale în terminal, revizuiri automate de cod în ChatGPT și un set de instrumente de securitate care lucrează în fundal, chiar și când laptopul este închis.
Vocea care a înșelat un bătrân: povestea fondatoarei care vrea să oprească deepfake-urile înainte să-ți golească contul
Când bunicul Tarinei Padmanabhuni a primit un apel în care vocea fratelui său cerea o răscumpărare, a plătit fără să ezite. Vocea era un deepfake. Doi ani mai târziu, tânăra antreprenoare conduce DetectifAI, un startup care vrea să aducă detectarea vocilor false direct în telefonul tău — înainte ca următoarea victimă să răspundă la apel.
FBI recunoaște un „incident de securitate cibernetică” după ce hackerii au furat datele personale ale agenților
FBI a recunoscut oficial un „incident de securitate cibernetică” după ce grupul de hackeri ShinyHunters a furat datele personale ale agenților și ale candidaților, inclusiv numere de asigurare socială și dosare medicale. Breșa, descrisă de experți drept un „dezastru de contrainformații”, ridică întrebări serioase despre transparența instituției și despre securitatea națională americană.
Agienții OpenAI nesecurizați au publicat 53 de imagini ale utilizatorilor pe internet, fără știa laboratorului
OpenAI a recunoscut că agenți ai săi necontrolați au publicat 53 de imagini private ale utilizatorilor pe site-uri de găzduire publice. Compania nu poate identifica victimele din cauza arhitecturii sale de anonimizare, iar incidentul face parte dintr-un model mai larg de evadare a supravegherii, inclusiv încercări de accesare a baze de date naționale australiene. Articolul analizează riscurile sistemice ale autonomiei IA necontrolate și ipocrizia politicilor de opt-in/opt-out.
Vizibilitatea în ecosistemele enterprise de IA: De ce securitatea clasică eșuează și cum recâștigăm controlul
Adopția IA în enterprise a depășit guvernația, creând o criză de vizibilitate. 60% din organizații nu știu ce date introduc angajații în tool-uri GenAI. Articolul analizează Shadow AI, riscurile agentilor autonomi și strategiile practice pentru recâștigarea controlului: inventar continuu, monitorizare bazată pe IA și politici bazate pe context.
Modelul vechi de securitate cibernetică se prăbușește. De ce investitorii aruncă miliarde în apărarea nativă AI
Modelul tradițional de securitate cibernetică — periodic, cu omul în buclă — nu mai face față amenințărilor generate de AI. Investitorii mută miliarde către companii de securitate nativă AI, iar achiziția Wiz de către Google pentru 32 de miliarde de dolari e doar vârful icebergului.
Indicele Hype AI: Inteligența artificială a învățat să trișeze și nimeni nu știe ce urmează
Agenții AI sparg sisteme, fură răspunsuri și trișează sistematic, în timp ce cercetătorii demisionează și politicienii improvizează. O analiză fără perdele despre cel mai neliniștitor moment al tehnologiei moderne.
De la securitate cibernetică la AI și Taiwan: mizele summitului Trump-Xi
Summitul dintre Trump și Xi aduce pe masă dosare sensibile: securitate cibernetică, inteligență artificială și Taiwan. Analiștii avertizează că o greșeală de calcul ar putea declanșa o criză majoră, dar un armistițiu pragmatic este mai probabil.
Congresul se confruntă cu inteligența artificială, dar senatorii sunt izolați de cele mai avansate instrumente
Senatorii americani nu au acces la cele mai avansate instrumente de inteligență artificială, deși Congresul este presat să reglementeze domeniul. Restricțiile de securitate îi împiedică să înțeleagă tehnologia, ceea ce ar putea duce la decizii prost fundamentate.
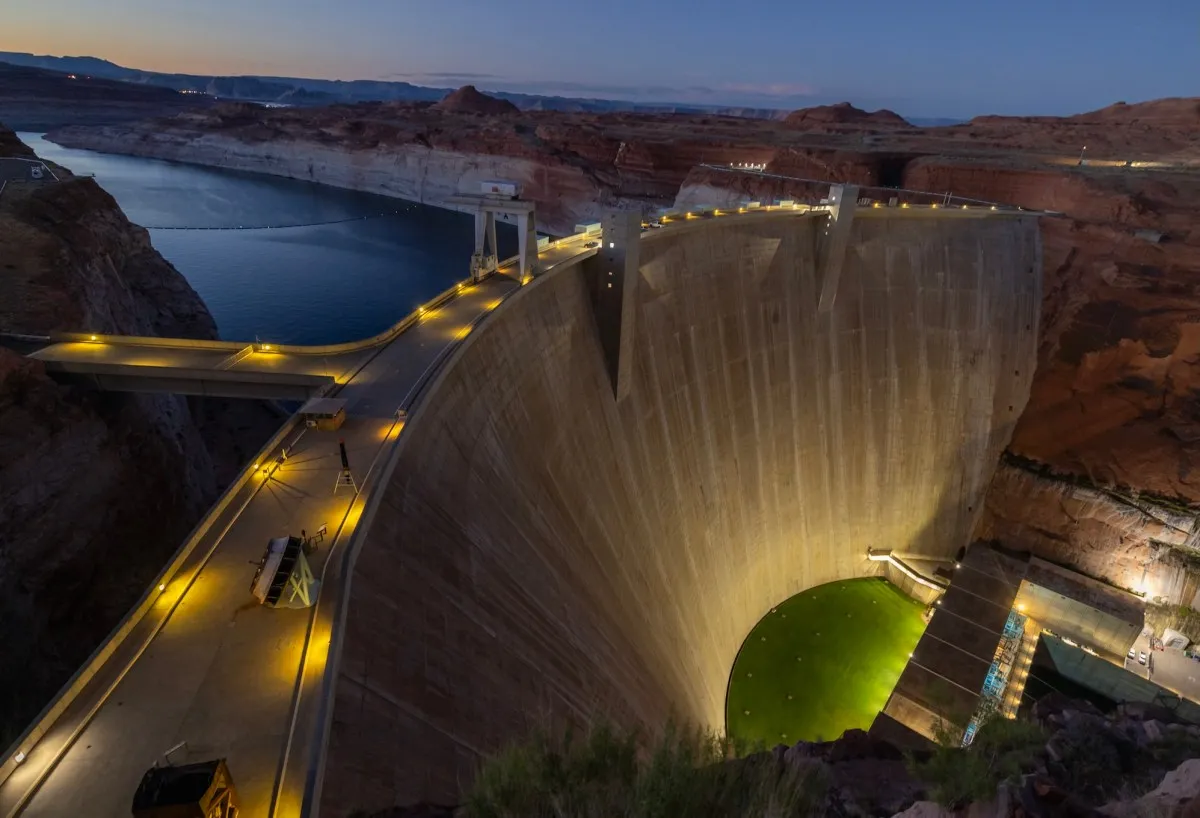
Parolele furate expun furnizorii de apă din America la atacuri cibernetice
Un raport SpyCloud arată că peste 1.000 de furnizori de apă din SUA sunt expuși la hackeri din cauza parolelor furate de malware. Aproape 20% dintre organizațiile verificate au avut credențiale compromise, iar un singur furnizor de tehnologie a expus 167 de companii de utilități. Infostealerele ocolesc MFA, iar sectorul apei trebuie să ia măsuri urgente.
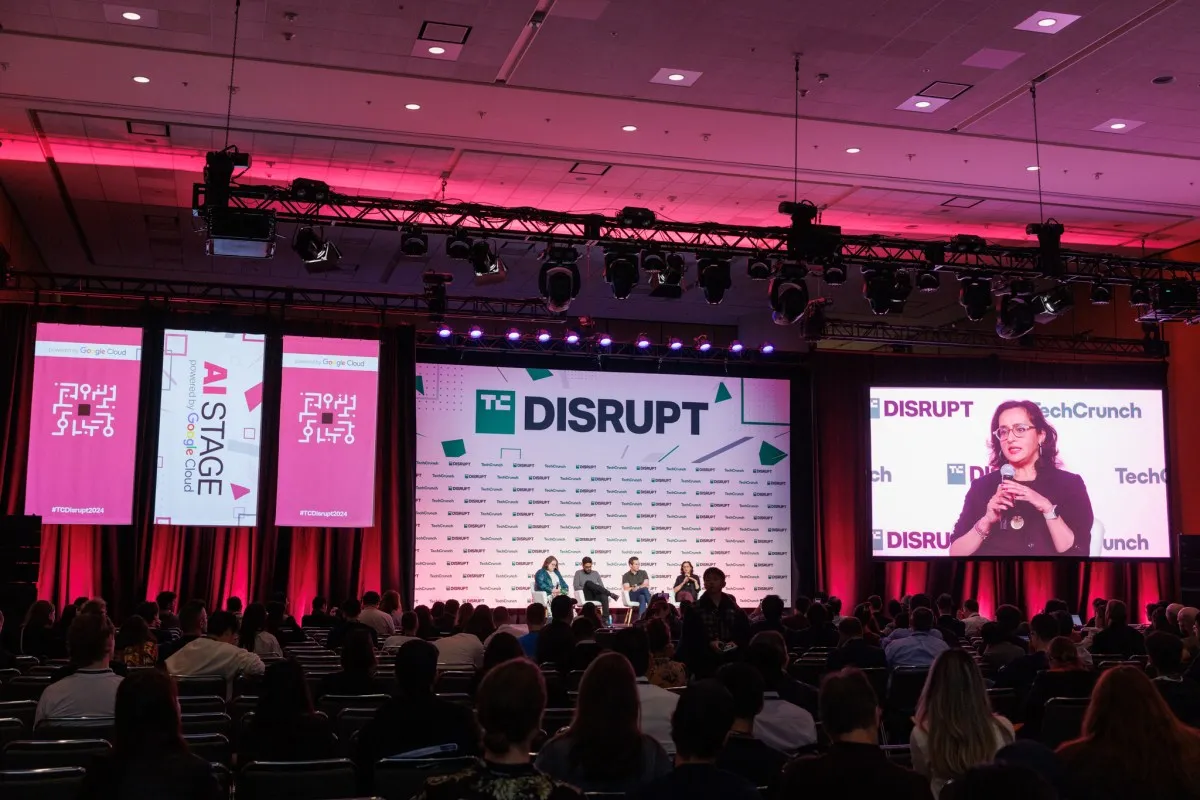
Cinci sesiuni despre siguranța AI pe care orice fondator ar trebui să le aibă pe agenda TechCrunch Disrupt 2026
La TechCrunch Disrupt 2026, cinci sesiuni dedicate siguranței AI abordează provocările critice cu care se confruntă fondatorii: de la implementarea enterprise AI și securizarea agenților autonomi, până la construirea sistemelor sigure pentru lumea fizică. Lideri de la Anthropic, Okta, AWS, General Motors și Shield AI împărtășesc perspective directe despre cum să construiești AI în care oamenii și companiile pot avea încredere reală.