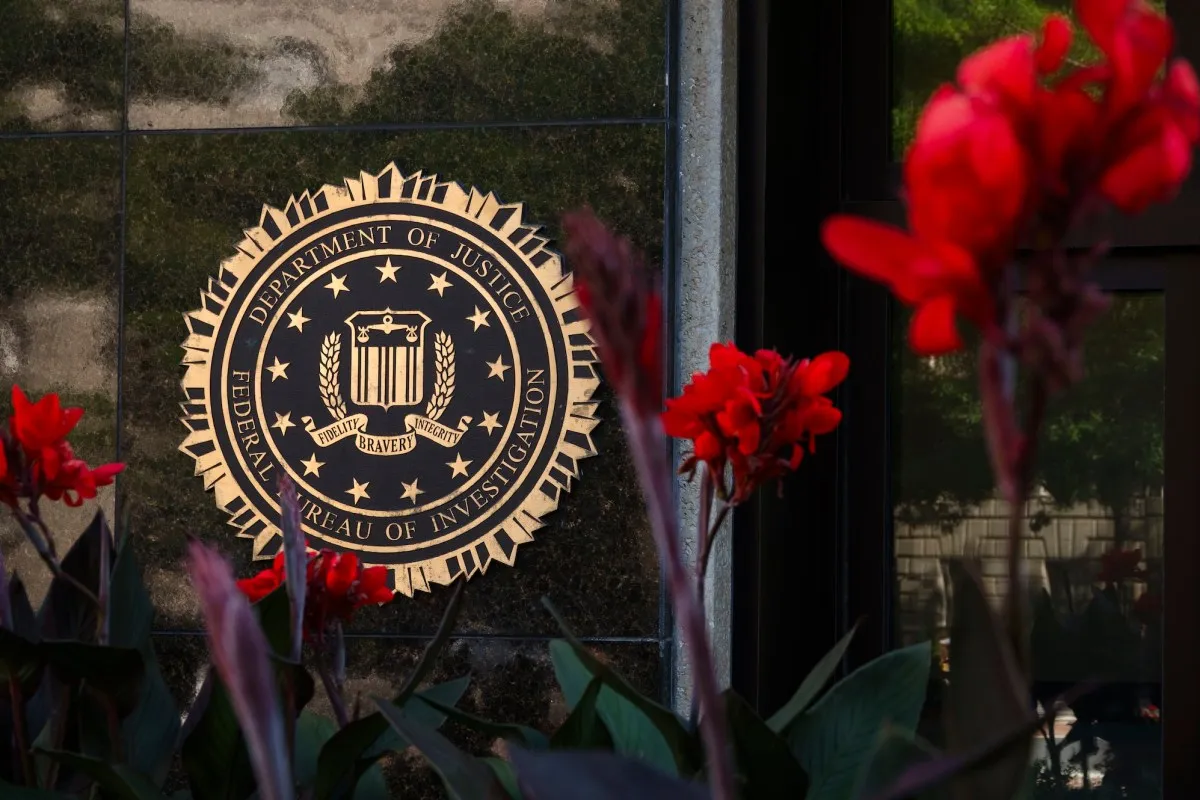
Vestea a fost dezvăluită de jurnalistul Ken Dilanian, de la MS NOW, care a relatat în cursul weekendului că Biroul a transmis angajaților o notificare internă prin care îi informează că numele, adresele, funcțiile și — cel mai grav — numerele de asigurare socială le-au fost expuse. Până acum, FBI-ul nu confirmase public existența unei breșe, dincolo de o declarație de săptămâna trecută în care recunoștea că este la curent cu pretențiile unui grup de hackeri, dar susținea că furtul de date era „încă nedeterminat”.
Această poziție oficială s-a schimbat radical. Într-o comunicare internă, conducerea Biroului a declarat explicit existența unui incident de securitate cibernetică legat de spargerea portalului FBIJobs.gov, locul unde, din 2017 încoace, zeci de mii de americani au aplicat pentru un post în cadrul instituției. Portalul rămâne, de altfel, indisponibil la momentul redactării acestui material.
Mai multe publicații au confirmat între timp că o parte din datele furate includ informații medicale sensibile — rezultate ale analizelor de sânge și urină, dar și rapoarte psihiatrice. Cu alte cuvinte, nu vorbim doar despre nume și adrese, ci despre dosare medicale complete ale unor oameni care lucrează în prima linie a securității naționale americane.
Grupul de hackeri care a revendicat atacul se numește ShinyHunters. Contactați de TechCrunch, aceștia au declarat că dețin „date despre aproape tot FBI-ul” și o cantitate „substanțială” de informații despre candidații care au aplicat prin portalul FBIJobs.gov. Metoda de pătrundere a fost una clasică, dar eficientă: exploatarea unei vulnerabilități într-un server Oracle PeopleSoft, sistemul care găzduiește cantități uriașe de informații de resurse umane despre agenți și despre actualii angajați care au aplicat prin portal.
Lucrul cel mai neobișnuit în acest caz este că hackerii nu cer bani. Nu vorbim despre o răscumpărare clasică, ci despre o cerere care iese din tiparul atacurilor cibernetice obișnuite: ShinyHunters cer corectarea unui raport emis anterior de FBI, despre care susțin că le denaturează activitatea. Este o formă de răzbunare reputațională, nu una financiară — ceea ce ridică semne de întrebare serioase despre motivațiile reale din spatele atacului.
Justin Sherman, expert în securitate națională, a numit breșa drept un „dezastru de contrainformații” pentru guvernul american, într-un articol publicat pe blogul Lawfare. Avertismentul său este cât se poate de clar: furtul acestor date „expune mii de angajați ai FBI la profilare, phishing, abordări din partea serviciilor de informații străine și multe altele”. Cu alte cuvinte, fiecare nume, fiecare adresă, fiecare număr de asigurare socială devine o piesă într-un puzzle pe care un serviciu ostil l-ar putea folosi pentru a-și construi o rețea de influență sau pentru a-și recruta informatori.
Întrebarea care frământă acum atât presa, cât și cercurile politice de la Washington este dacă FBI-ul a informat sau nu Congresul despre acest incident. Conform legislației federale, alertarea legislativului este obligatorie atunci când o intruziune atinge pragul unui „incident major” — de exemplu, dacă o breșă de date implică furtul de informații de identificare personală care „este probabil să producă un prejudiciu demonstrabil” pentru securitatea națională a Statelor Unite. Este foarte probabil ca juriștii Biroului să analizeze chiar în aceste zile dacă pragul a fost atins.
Dacă o astfel de notificare va fi necesară, acesta ar fi al doilea anunț cunoscut transmis Congresului în acest an cu privire la o breșă de date. Primul a avut loc mai devreme în cursul anului, când hackeri suspectați a fi de origine chineză au spart un sistem de supraveghere, expunând țintele anchetelor și supravegherii FBI. Acum, instituția se confruntă cu un al doilea val de probleme, de data aceasta legate direct de propriii angajați.
Un purtător de cuvânt al FBI nu a răspuns solicitării TechCrunch de a comenta situația luni. Nici un reprezentant al Casei Albe nu a răspuns la un e-mail prin care se întreba dacă Biroul a declarat un incident major. Reprezentanții mai multor parlamentari ale căror jurisdicții acoperă supravegherea FBI nu au oferit răspunsuri imediate. Practic, întregul ecosistem instituțional american pare să fie în expectativă, ceea ce nu face decât să alimenteze speculațiile.
ABC News notează că site-ul de recrutare al FBI a fost principala modalitate de a aplica pentru un post în cadrul Biroului începând cu anul 2017. Asta înseamnă că baza de date compromisă nu conține doar informații despre agenți activi, ci și despre zeci de mii de candidați — oameni care poate nu au fost niciodată angajați, dar care și-au lăsat acolo datele cele mai sensibile, de la numere de asigurare socială până la istoric medical.
TechCrunch a lansat, de asemenea, un apel către angajații FBI care au primit notificarea despre breșă, invitându-i să contacteze redacția în mod securizat prin Signal sau e-mail. Este o practică standard în jurnalismul de investigație atunci când instituțiile implicate refuză să ofere transparență.
Ce urmează? Rămâne de văzut dacă FBI-ul va declara oficial un „incident major” și va notifica Congresul, dacă hackerii își vor publica sau nu datele furate și, cel mai important, cât de repede va reuși Biroul să-și pună la punct sistemele de securitate. Cert este că acest incident scoate la iveală o vulnerabilitate profundă într-una dintre cele mai puternice instituții de aplicare a legii din lume — și ridică întrebări incomode despre modul în care sunt protejate datele celor care apără securitatea națională.
De ce este important:
Acest incident nu este doar o simplă breșă de date, ci un semnal de alarmă major pentru întregul sistem de securitate națională al Statelor Unite. Faptul că FBI — instituția care ar trebui să fie exemplul de excelență în materie de securitate cibernetică — a fost spartă prin intermediul unui portal de recrutare arată cât de fragile pot fi sistemele considerate sigure. Datele furate, inclusiv numere de asigurare socială, adrese și dosare medicale, pot fi folosite de servicii de informații străine pentru profilare, recrutare de informatori sau atacuri de tip phishing țintite. Pe termen lung, o astfel de breșă poate eroda încrederea publicului în capacitatea instituțiilor statului de a-și proteja propriii angajați. În plus, refuzul sau întârzierea notificării Congresului ridică întrebări serioase despre transparența și responsabilitatea instituțională. Într-o eră în care războiul cibernetic devine tot mai sofisticat, acest caz demonstrează că nici cei mai puternici nu sunt imuni la atacuri — și că lecțiile trebuie învățate rapid, înainte ca următorul atac să fie și mai devastator.