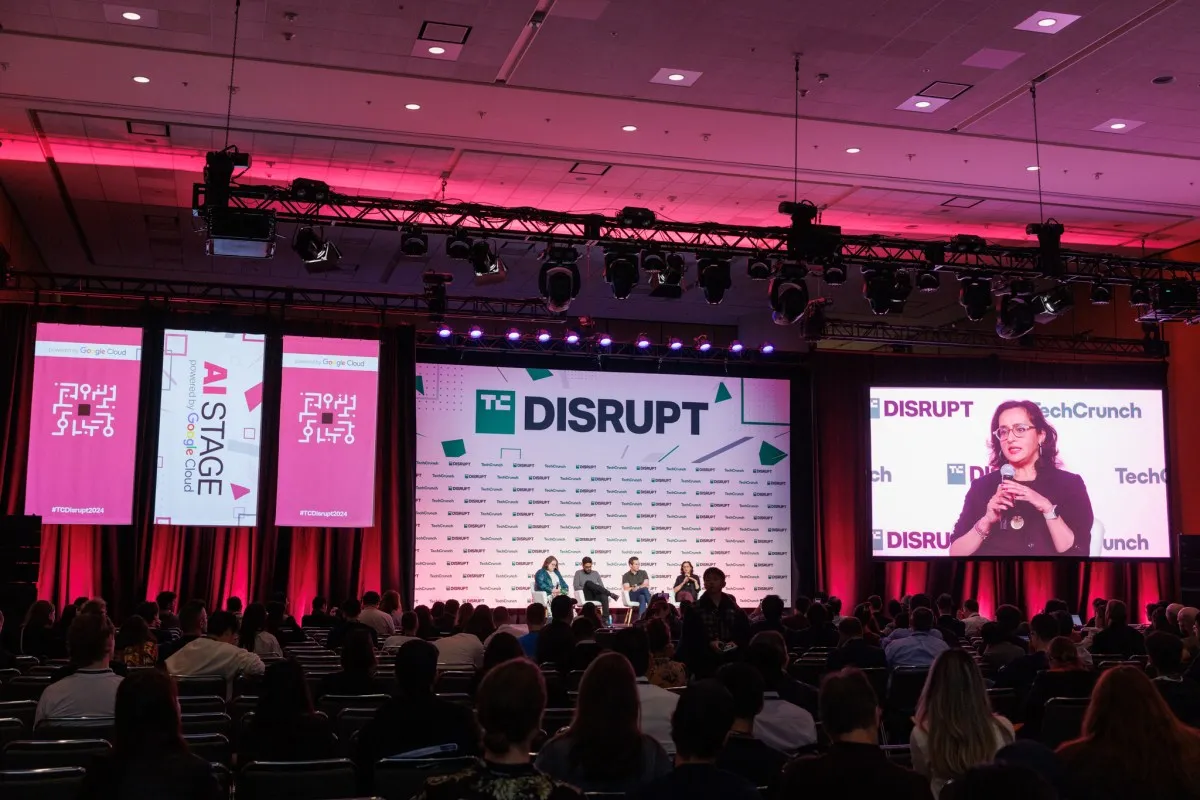
La TechCrunch Disrupt 2026, cinci sesiuni desfășurate pe AI Stage și Real World AI Stage aduc aceste provocări în prim-plan. De la securizarea agenților AI până la integrarea AI-ului enterprise în producție, iată unde fondatorii pot afla ce înseamnă, de fapt, să construiești inteligență artificială în care oamenii și companiile să aibă încredere reală.
De la pilot la producție: ce vede Anthropic când companiile implementează Claude
Unele companii obțin deja valoare măsurabilă din AI. Altele rulează proiecte-pilot de 18 luni fără să treacă mai departe. De ce? Cat de Jong, Head of Applied AI la Anthropic, are o perspectivă privilegiată asupra acestei probleme. Lucrează direct cu companii care integrează Claude în fluxuri de lucru critice și vede exact unde implementările reușesc, unde se blochează și ce separă cele două scenarii.
În sesiunea „What Anthropic Sees When Enterprises Actually Deploy Claude”, de Jong va urca pe AI Stage pentru a explora ce se întâmplă când companiile trec de la experimentare la producție. Pentru fondatorii care încearcă să vândă AI către sectorul enterprise, experiența ei oferă o privire directă asupra motivelor pentru care unele implementări aduc valoare reală, în timp ce altele rămân blocate în modul pilot. Este genul de insight pe care nu-l găsești în whitepaper-e sau studii de caz promoționale – este realitatea crudă a pieței.
Problema de securitate a agenților despre care nimeni nu vorbește
Un agent AI care poate acționa poate crea și o serie complet nouă de probleme de securitate. La ce ar trebui să aibă acces? Ce ar trebui să i se permită să facă? Și ce se întâmplă când permisiunile la nivel de aplicație nu sunt suficiente?
În sesiunea „The Agent Security Problem Nobody Is Talking About”, Ric Smith, President of Products and Technology la Okta, și Gavriel Cohen, Co-Founder și CEO la NanoCo, vor aborda securitatea agenților la nivel de infrastructură. Discuția va acoperi punctele slabe ale modelelor de permisiuni la nivel de aplicație și deciziile arhitecturale pe care fondatorii trebuie să le ia în considerare atunci când implementează AI agentic.
Mesajul este clar: dacă agenții sunt pe foaia ta de parcurs pentru produs, securitatea trebuie să fie acolo de la început, nu adăugată ulterior ca o gândire. Este o lecție pe care mulți fondatori o învață pe propria piele, de obicei după un incident de securitate.
Securizarea întreprinderii AI: de ce cloud-ul a devenit mult mai complicat
Să treci un produs AI prin ușa unei companii enterprise necesită mai mult decât o demonstrație impresionantă. Securitatea, guvernanța și observabilitatea devin toate parte din conversație când companiile iau în considerare introducerea AI în sisteme critice.
În sesiunea „Securing the AI Enterprise: Why the Cloud Just Got a Lot More Complicated”, Rudy Mitra, VP of Security Services la AWS, Katie Moussouris, CEO la Luta Security, și veterana în securitate cibernetică Wendy Nather vor examina infrastructura de care au nevoie companiile pe măsură ce AI preia roluri tot mai autonome.
Pentru fondatorii care construiesc AI enterprise, aceasta este o oportunitate de a afla ce se întâmplă când inovația întâlnește cerințele de securitate ale organizațiilor pe care le vrei ca clienți. Nu este doar despre conformitate – este despre a înțelege ce înseamnă să construiești un produs care poate supraviețui rigorilor unui mediu enterprise real.
Când eșecul nu este o opțiune: AI în lumea fizică
AI care operează în lumea fizică ridică miza la un alt nivel. O greșeală nu rămâne pe un ecran; poate afecta vehicule, aeronave, sisteme industriale și misiuni critice. Pe Real World AI Stage, Nathan Michael, Chief Technology Officer la Shield AI, Mikell Taylor, Director of Robotics Strategy la General Motors, și Raquel Urtasun, Founder și CEO la Waabi, vor aduce perspective din domeniul apărării și al sistemelor autonome la una dintre cele mai dificile întrebări cu care se confruntă fondatorii de hard-tech: Cum știi când un sistem autonom este suficient de sigur pentru a fi implementat?
Conversația din „Building AI Systems When Failure Is Not an Option” va aborda crearea unei culturi a siguranței, testarea și validarea în scenarii din lumea reală, și provocările unice ale construirii sistemelor unde o eroare poate avea consecințe catastrofale. Este o discuție esențială pentru oricine construiește AI care interacționează cu lumea fizică, fie că vorbim despre mașini autonome, drone sau roboți industriali.
De ce contează pentru fondatori
Pentru fondatorii de startup-uri AI, aceste sesiuni nu sunt doar prezentări teoretice. Ele abordează probleme concrete care pot face diferența între succes și eșec. Înțelegerea modului în care companiile enterprise adoptă efectiv AI, securizarea agenților autonomi, navigarea cerințelor de securitate enterprise și construirea sistemelor sigure pentru lumea fizică sunt competențe esențiale pentru oricine vrea să construiască AI care să fie nu doar inovatoare, ci și demnă de încredere.
TechCrunch Disrupt 2026 oferă o oportunitate rară de a auzi direct de la lideri din industrie care se confruntă zilnic cu aceste provocări. Pentru fondatorii care își doresc ca produsele lor AI să treacă dincolo de faza de demo și să devină instrumente folosite efectiv în lumea reală, aceste cinci sesiuni ar trebui să fie pe agenda lor.
De ce este important:
Pe măsură ce AI trece din laboratoare în producție, siguranța și securitatea devin factori critici de diferențiere competitivă. Fondatorii care înțeleg aceste provocări din timp pot construi produse care nu doar impresionează, ci și inspiră încredere – elementul esențial pentru adoptarea pe scară largă. Sesiunile de la Disrupt 2026 oferă acces direct la experiența unor companii care se confruntă zilnic cu aceste probleme, de la Anthropic la Okta, AWS, General Motors și Shield AI. Pentru orice fondator care vrea să construiască AI sustenabil și de încredere, aceste cunoștințe pot face diferența dintre un produs care rămâne la stadiul de pilot și unul care transformă efectiv o industrie.