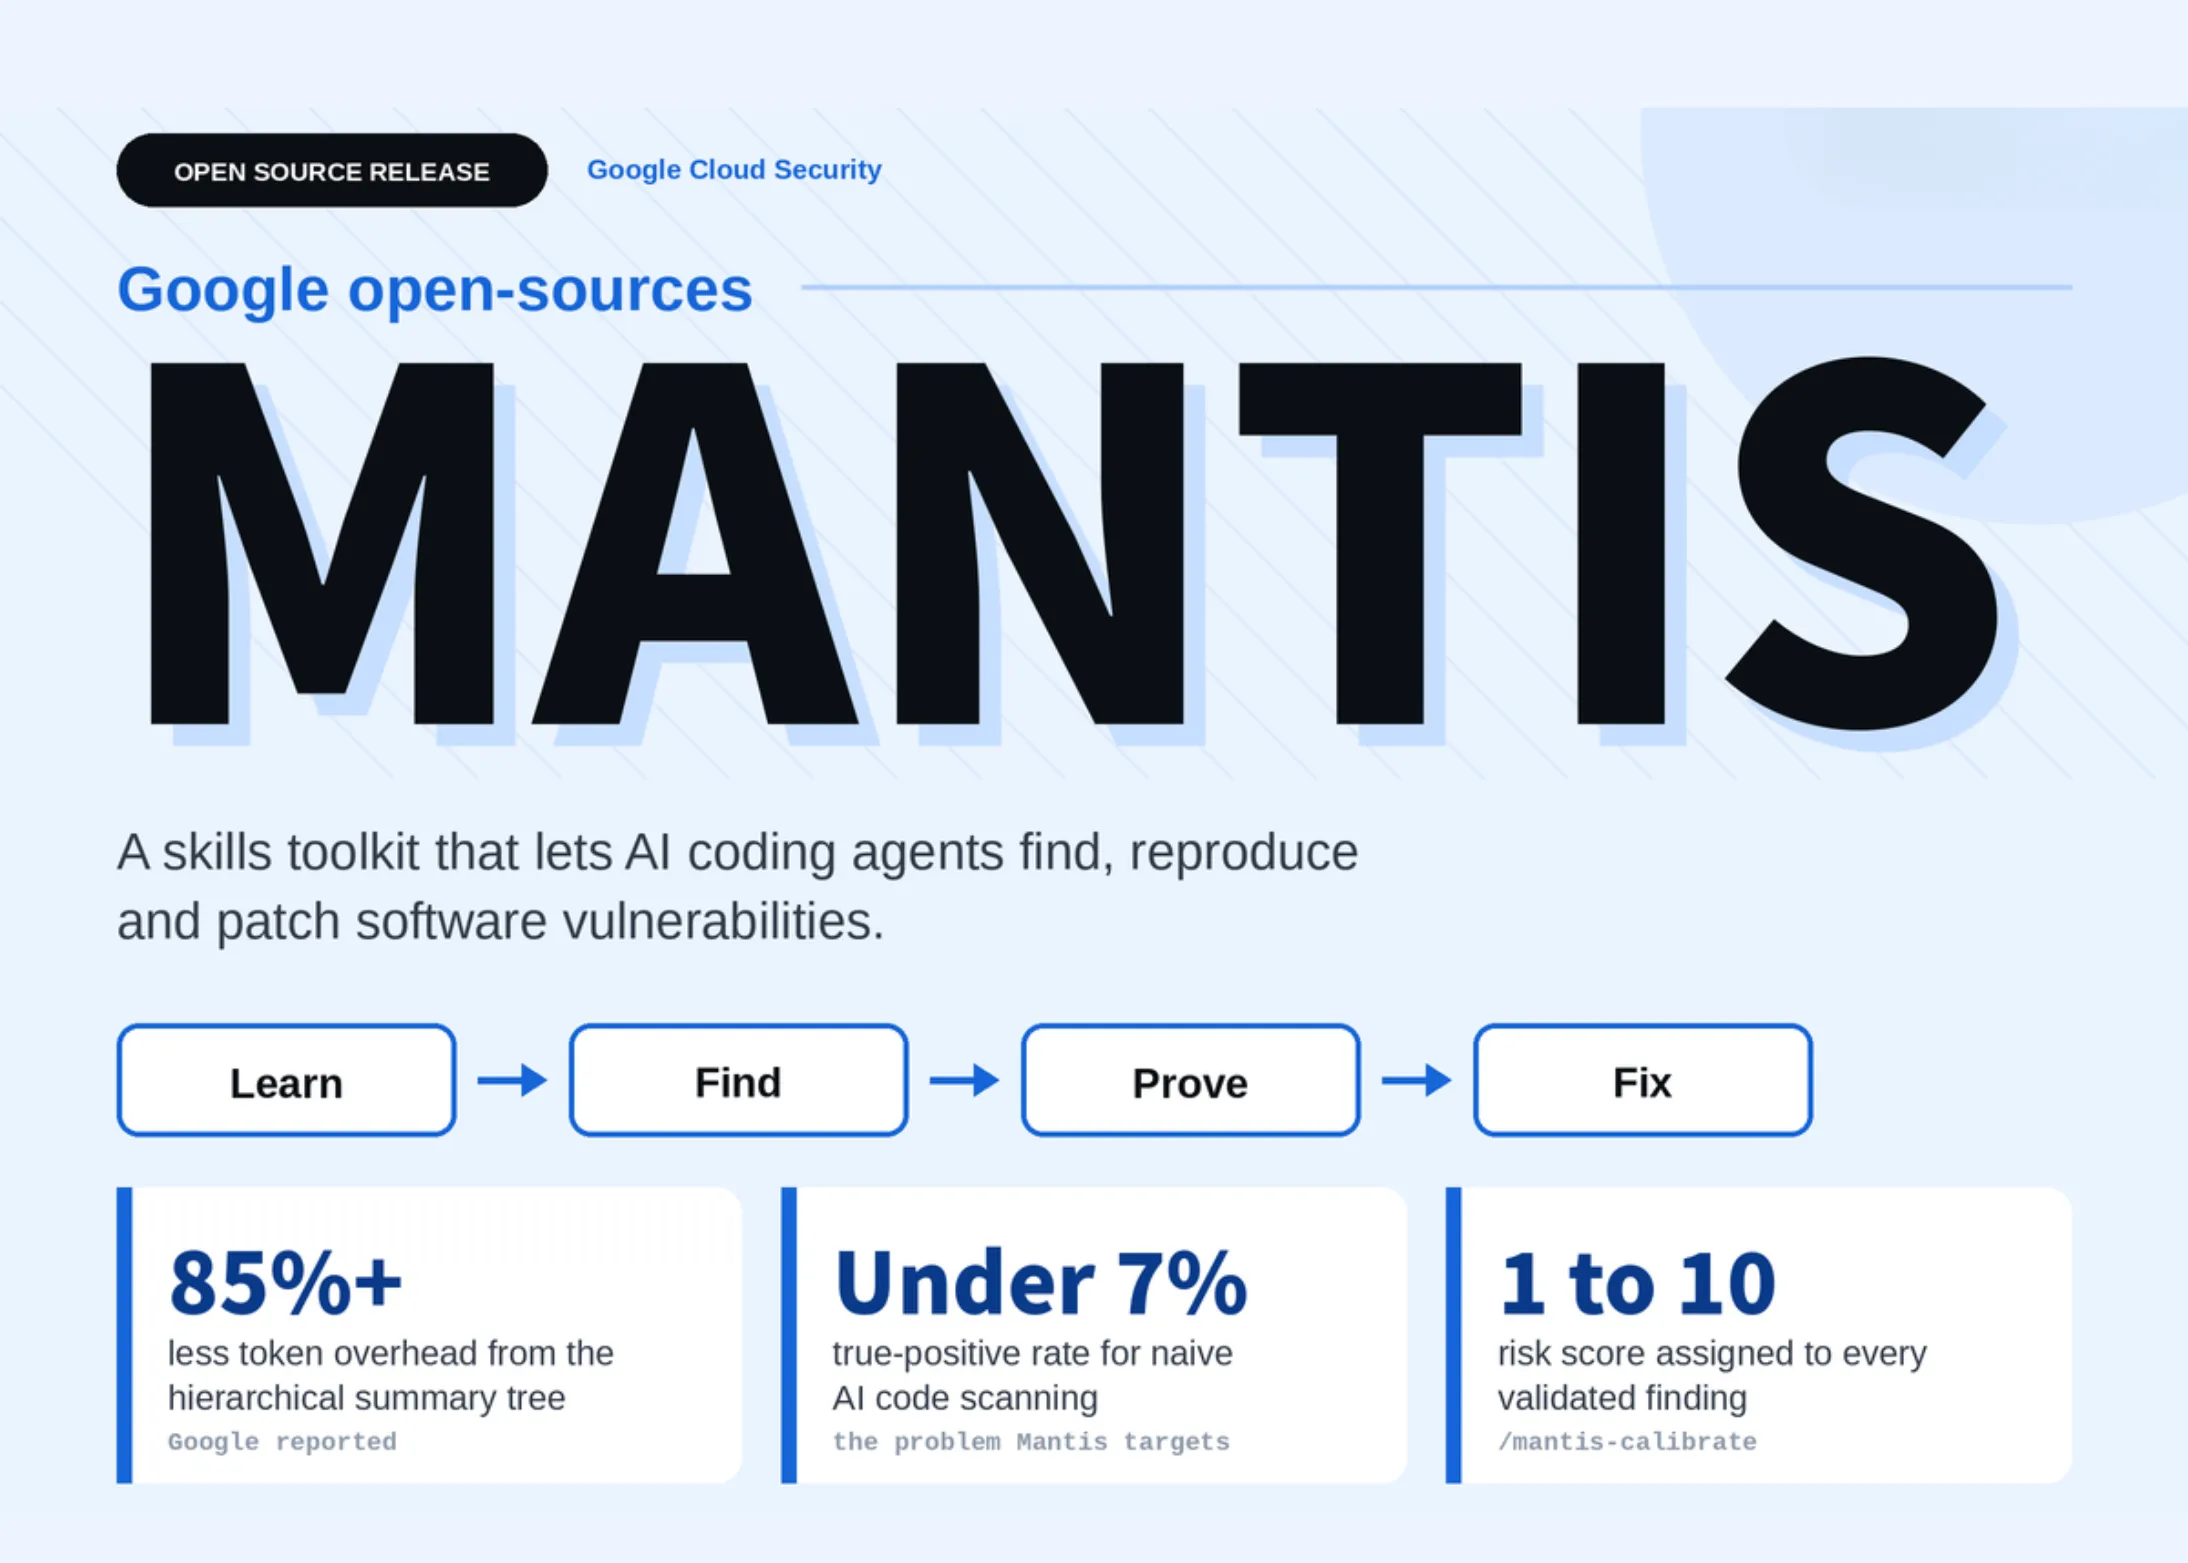
Hai să lămurim ce e Mantis, pentru că numele sună exotic, dar ideea din spate e cât se poate de concretă. În loc să construiască un singur agent monolitic care să facă totul deodată — și care, de regulă, se încurcă exact atunci când lucrurile devin complicate — Google a mers pe o abordare modulară. Mantis este, practic, o colecție de „cărămizi” funcționale: fiecare cărămidă reprezintă o abilitate bine definită, cum ar fi să analizezi un fișier suspect, să construiești un mediu izolat în care să rulezi cod periculos, să declanșezi un scenariu care reproduce bug-ul sau să generezi un patch care închide gaura. Agentul nu trebuie să știe totul din start; el învață să combine aceste abilități, cam cum un meșter își alege sculele din cutie în funcție de problema pe care o are de rezolvat.
De ce contează asta? Pentru că până acum, agenții AI care se ocupau de securitate aveau tendința să se piardă în detalii. Le dădeai un repository uriaș și începeau să halucineze, să inventeze linii de cod care nu existau sau să propună patch-uri care rupeau tot restul aplicației. Problema nu era neapărat inteligența modelului, ci lipsa unei structuri clare de lucru. Mantis vine tocmai cu această structură: împarte procesul în etape, fiecare etapă are unelte specifice, iar rezultatul unei etape devine input pentru următoarea. E o diferență uriașă între „uite, modelule, descurcă-te” și „uite, modelule, ai la dispoziție aceste șapte abilități, folosește-le în ordinea care are sens”.
Un detaliu care merită subliniat: Mantis nu este doar un instrument de găsit bug-uri. Accentul cade pe întregul ciclu — descoperire, reproducere, reparare. Reproducerea este, de fapt, partea cea mai subestimată. Orice cercetător de securitate știe că un raport de vulnerabilitate fără pași de reproducere este aproape inutil. Iar un patch fără o dovadă că problema a fost rezolvată este doar o speranță. Google pare să fi înțeles exact acest lucru și a construit Mantis astfel încât agentul să nu se oprească la „am găsit ceva suspect”, ci să meargă până la capăt: să demonstreze că vulnerabilitatea există, să o izoleze într-un mediu sigur și să propună o soluție verificabilă.
Acum, să fim serioși: Google nu face asta din pură bunăvoință. Open-source-ul, în cazul marilor companii de tehnologie, este întotdeauna o strategie. Publicând Mantis, Google își construiește un ecosistem. Cercetătorii, startup-urile de securitate, echipele de dezvoltare din companii mici — toți vor începe să folosească aceste abilități, să le extindă, să raporteze probleme, să contribuie cu module noi. Iar Google rămâne în centrul acestui ecosistem, cu standardul pe care l-a impus. Este exact aceeași mișcare pe care au făcut-o cu TensorFlow, cu Kubernetes sau cu Android. Nu dăruiește nimic; își construiește terenul de joc.
Dar există și o latură mai puțin confortabilă. Dacă înveți agenții AI să găsească vulnerabilități, îi înveți, implicit, și pe cei rău-intenționați. Aceleași abilități care ajută o echipă de securitate să-și repare produsul pot fi folosite, în teorie, pentru a căuta puncte slabe în sistemele altora. Google susține că instrumentul este gândit pentru medii controlate, pentru cercetare etică și pentru programe de tip bug bounty, dar linia dintre apărare și atac este, în practică, mult mai subțire decât le place unora să creadă. Fiecare pas înainte în automatizarea securității ofensive aduce cu sine și un risc corespunzător.
Vestea bună este că, în acest moment, Mantis nu este un hacker autonom care sparge sisteme singur. Este o trusă. Are nevoie de un om care să o pună în mișcare, de un scop clar și de un mediu delimitat. Este mai degrabă un ucenic foarte harnic decât un maestru malefic. Dar ucenicii cresc, iar Google tocmai le-a dat o cutie de scule foarte bine organizată.
Din perspectiva practică, pentru dezvoltatorii obișnuiți, Mantis ar putea însemna ceva foarte simplu: mai puține nopți pierdute căutând de ce aplicația se comportă ciudat, mai puține rapoarte de securitate ignorate pentru că nimeni nu are timp să le verifice, mai puține patch-uri de urgență scrise în panică la trei dimineața. Dacă agenții AI pot prelua o parte din munca repetitivă de triaj și de reproducere, echipele umane rămân cu partea cu adevărat importantă: decizia, judecata și responsabilitatea.
Rămâne de văzut cât de bine funcționează Mantis în lumea reală, nu doar în demonstrațiile de laborator. Instrumentele de securitate bazate pe AI au o tradiție de promisiuni mari și rezultate amestecate. Vor apărea, fără îndoială, rapoarte despre vulnerabilități ratate, patch-uri greșite și cazuri în care agentul a făcut mai mult rău decât bine. Dar direcția este clară, iar Google a ales să o pună pe masă pentru toată lumea. Cine vrea să rămână în urmă, o face pe propria răspundere.
De ce este important:
Mantis nu este doar un alt instrument open-source aruncat în grămada de proiecte AI. Este un semnal că marile companii de tehnologie încep să trateze securitatea cibernetică ca pe o problemă pe care agenții autonomi o pot aborda sistematic, nu doar anecdotic. Pentru prima dată, avem o structură modulară clară care leagă descoperirea, reproducerea și repararea vulnerabilităților într-un singur flux de lucru automatizat. Asta schimbă fundamental modul în care echipele de securitate își vor organiza munca în următorii ani: mai puțin timp pierdut pe triaj manual, mai multă atenție pe decizii critice. În același timp, deschiderea codului ridică întrebări serioase despre cine are acces la aceste capabilități și în ce scopuri le folosește. Dacă Google reușește să impună Mantis ca standard de facto, atunci viitorul securității software va fi scris, în mare parte, de agenți AI antrenați cu aceleași scule pe care le folosim cu toții. Iar asta, indiferent dacă ne place sau nu, este o schimbare de paradigmă pe care nu o mai putem da înapoi.