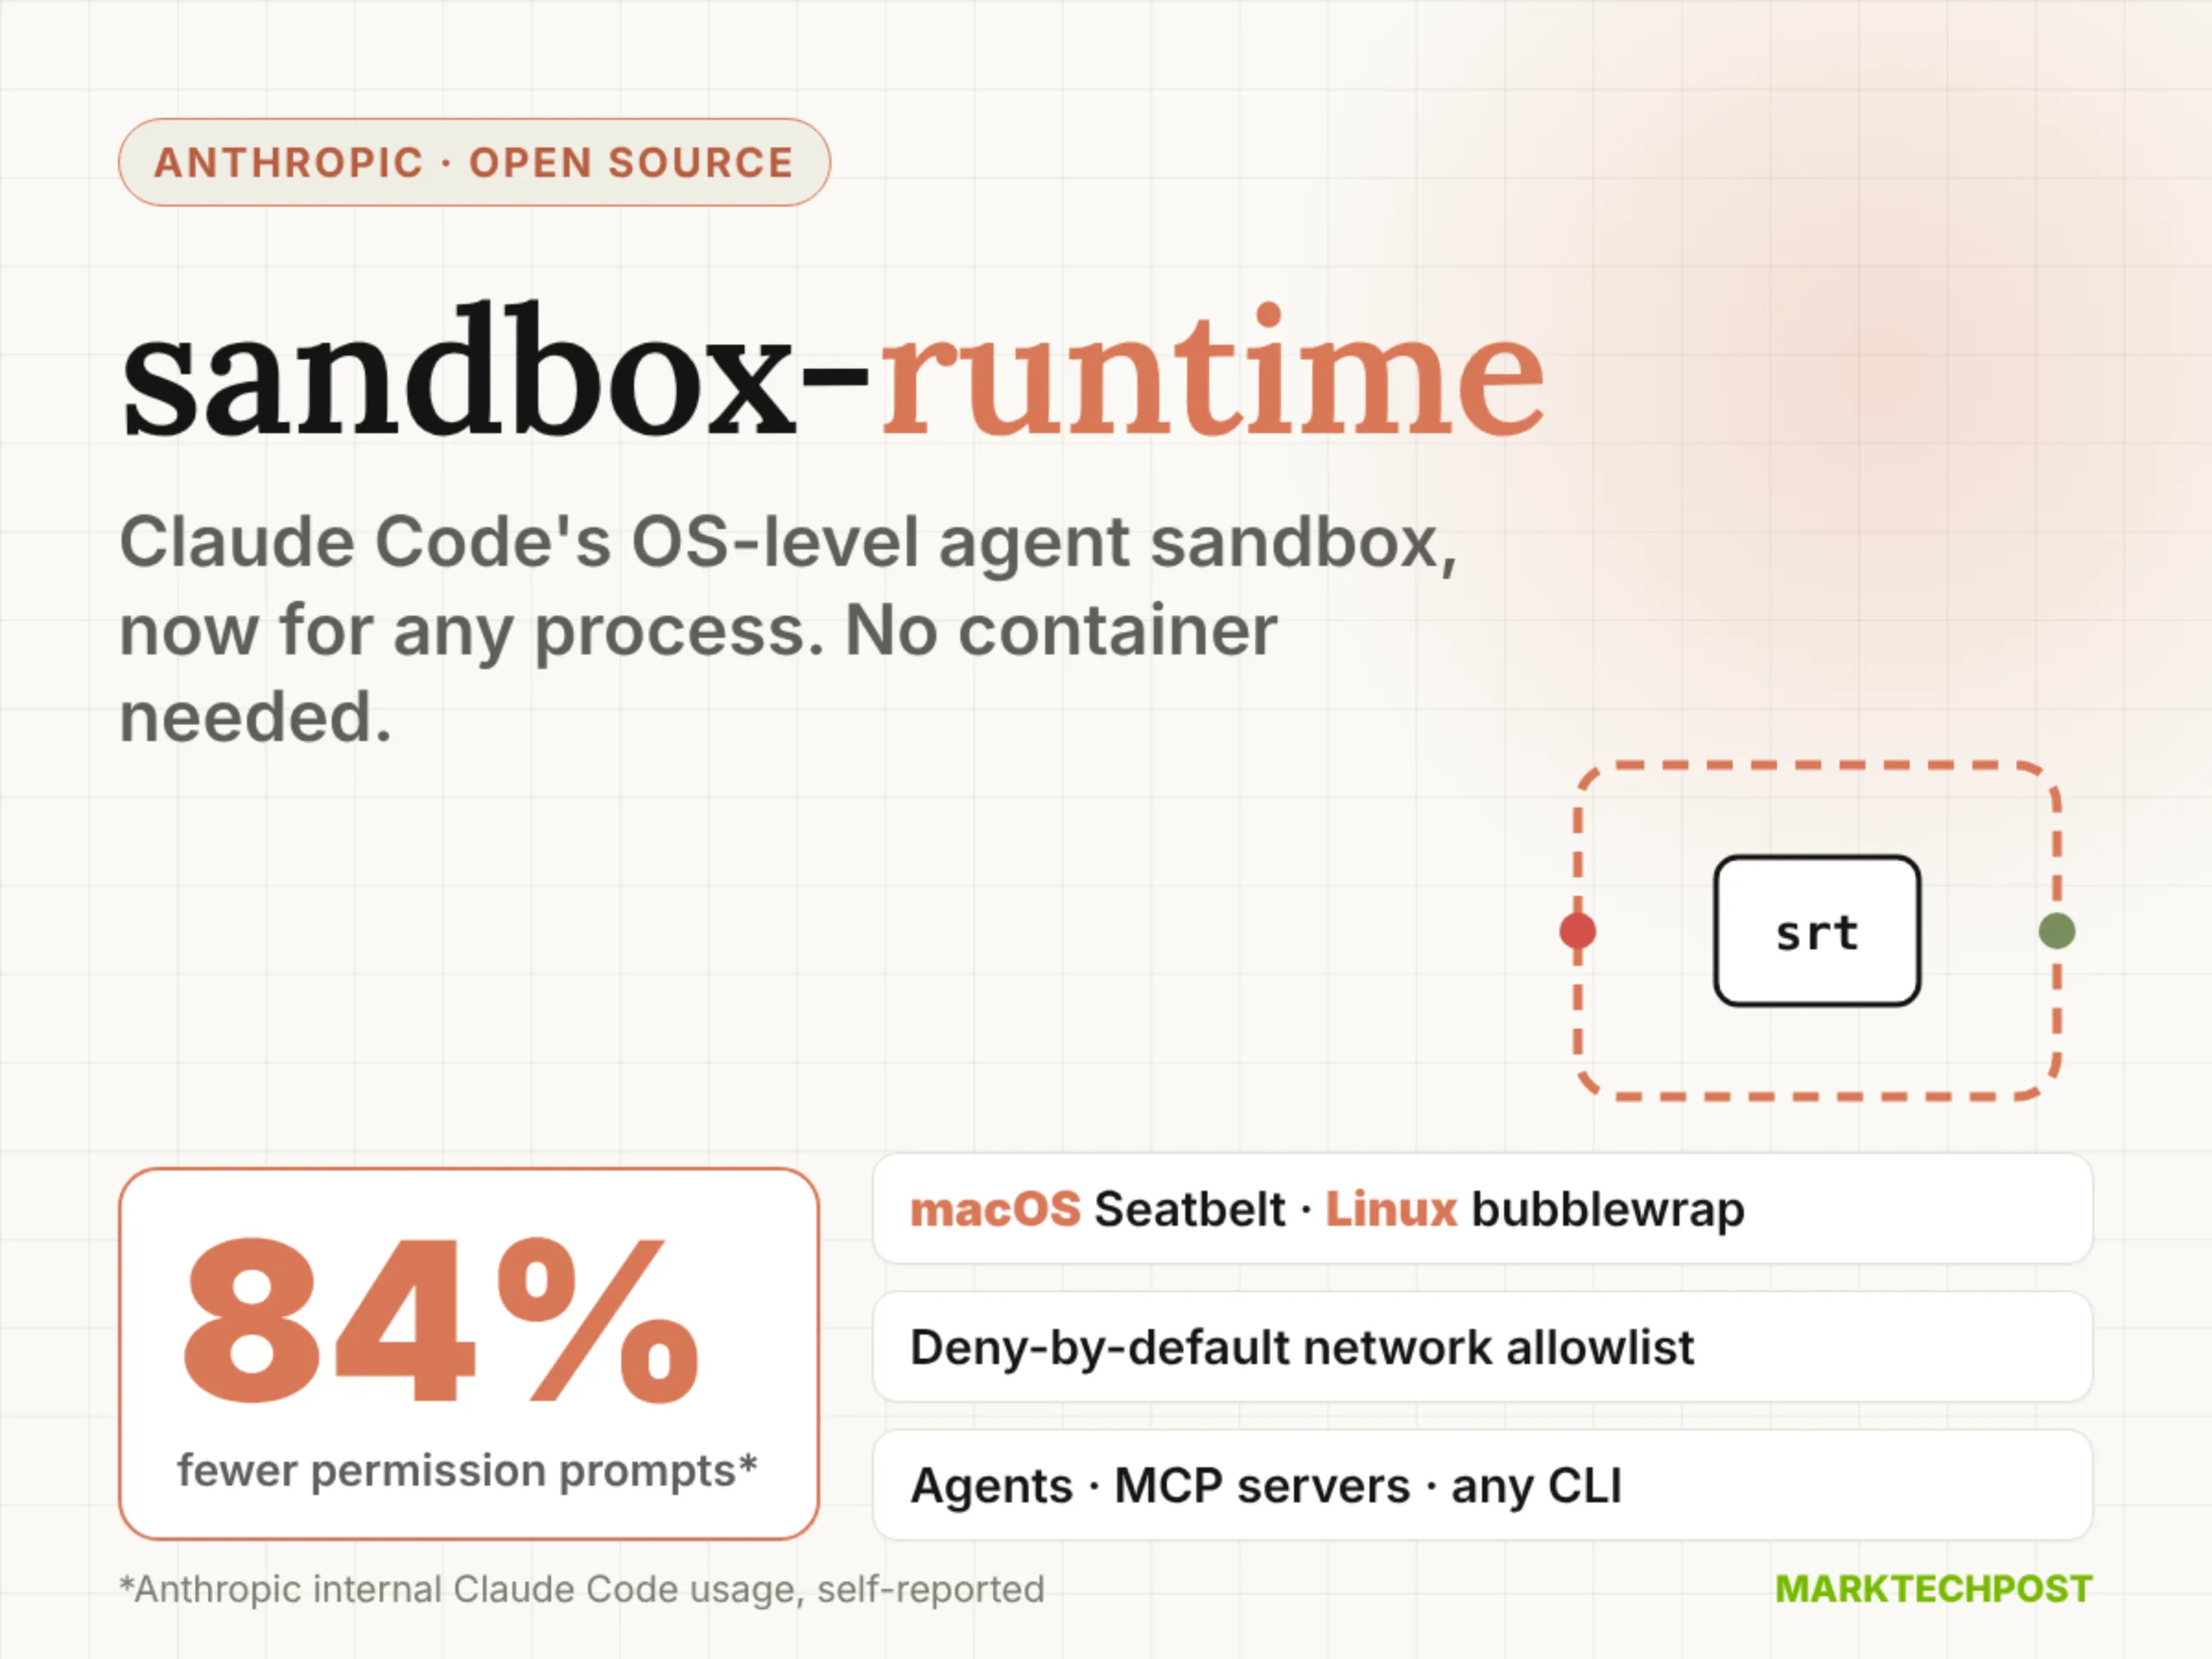
Pentru dezvoltatorii care au luptat ani de zile cu orchestrarea containerelor, gestionarea imaginilor Docker, timpii de pornire a few seconds (câteva secunde) și vulnerabilitățile de tip "container escape", soluția propusă de Anthropic vine ca o boccată de aer curat. Sandbox-runtime promite timpi de pornire sub-milisecondă, un footprint de memorie neglijabil și, cel mai important, o garanție de securitate impusă de kernel-ul sistemului de operare, nu de un daemon user-space.
Anatomia unei revoluții silencioase: Cum funcționează de fapt?
La baza sandbox-runtime nu stă o magie neînțeleasă, ci o utilizare maestruă a mecanismelor de izolare deja prezente în kernel-urile moderne: Landlock pe Linux, Seatbelt (sandbox-exec) pe macOS și Job Objects / Silos pe Windows. Anthropic nu a reinventat roata; a construit un wrapper ergonomic, tip-safe (Rust la bază, cu bindings Python/TypeScript) peste aceste primitive de sistem.
Când un agent AI trebuie să execute un script Python generat la momentul execuției (code interpreter), să ruleze o comandă shell sau să acceseze un fișier temporar, runtime-ul creează un proces "copil" care intră imediat într-o stare de restricție severe. Acest proces nu are acces la rețea (exceptând ce se permite explicit), nu vede sistemul de fișiere real (doar un director virtualizat, efemer), nu poate spawn-ui alți procese neautorizați și nu are privilegii de root/admin. Dacă codul agentului încearcă să citească `/etc/shadow` sau să deschidă un socket către un server C2, apelul de sistem eșuează instantaneu cu `EPERM` (Operation not permitted), mult înainte ca orice logică de aplicație să intervină.
Aceasta este diferența fundamentală față de Docker. Un container este, esențial, un proces obișnuit care crede că este singur pe mașină, izolat prin namespaces și cgroups. Un proces sandbox-runtime știe că este restricționat și kernel-ul îi impune asta la fiecare syscall. Nu există "container escape" pentru că nu există container de evadat – există doar un proces cu un set de capacități redus la minimum matematic (principiul least privilege aplicat la literă).
De ce "No Containers" nu este doar un slogan marketing
Industria s-a obișnuit să equiveze "securitate" cu "containerizare". Kubernetes, Docker, Podman – sunt standardele de facto. Dar pentru cazul de utilizare specific al agenților AI (execuție de cod ad-hoc, untrusted, generat dinamic), containerele aduc probleme specifice:
1. Latența de "Cold Start". Pornirea unui container, chiar și cu `containerd` sau `firecracker`, durează zeci de milisecunde până la secunde. Pentru un agent care iterează de 5-10 ori pe o sarcină (gândește -> acționează -> observă), această latență se adună, degradând experiența utilizatorului final. Sandbox-runtime pornește un proces sandboxat în sub-milisecunde.
2. Densitatea și Costul. Rularea a mii de containere izolate simultan necesită memorie RAM semnificativă pentru fiecare instanță de runtime (containerd, shim, pause container, OS guest minim). Un proces sandbox-runtime este doar un proces Linux/Windows/macOS obișnuit cu un flag de securitate setat. Poți rula zeci de mii de sandbox-uri simultane pe o singură mașină virtuală modică.
3. Suprafața de atac. Docker daemon-ul rulează ca root. O vulnerabilitate în runc, containerd sau kernel-ul legată de namespaces compromite tot clusterul. Sandbox-runtime nu are daemon central, nu rulează ca root (doar procesul părinte are nevoie de permisiuni pentru a seta politicile Landlock/Seatbelt), și suprafața de atac se reduce la kernel-ul OS-ului gazdă – care oricum trebuie patch-uit.
4. Experiența Dezvoltatorului (DX). Nu mai scrii `Dockerfile`-uri, nu construiești imagini, nu push-ui la registry. Scrii cod Rust/Python/TS, apelezi `sandbox.run(code)`, și primești `stdout`/`stderr`. Iterarea dev devine instantanee.
Implicații strategice: Ecosistemul "Computer Use" și viitorul Tool Use
Lansarea sandbox-runtime nu este un eveniment izolat. Se aliniază perfect cu direcția strategică a Anthropic evidențiată de capacitatea "Computer Use" a modelului Claude 3.5 Sonnet. Modelele nu mai doar vorbesc despre acțiuni; ele acționează – mută mouse-ul, tastează, rulează comenzi.
Pentru ca "Computer Use" să iasă din laborator în producție enterprise, aveți nevoie de un mediu unde acțiunile modelului (care pot fi haioase, malicioase din greșeală, sau exploatate prin prompt injection) să nu poată distruge serverul de producție, să nu creeze chei SSH, să nu mineze crypto. Sandbox-runtime este stratul de infrastructură obligatoriu pentru a face "Computer Use" sigur.
De asemenea, acest lucru semnalizează o schimbare de paradigmată în Tool Use. Astăzi, tool-urile sunt funcții API bine definite (get_weather, query_db). Mâine, tool-ul universal este `execute_code(sandbox_id, code)`. Agentul își scrie singur tool-urile la runtime. Aceasta necesită un sandbox care este:
Provocări și realități: Nu e argintul viu
Fără a cădea în hype, trebuie să evidențiem limitările actuale. Landlock (pe Linux) este puternic, dar are istoricul său: nu suporta încă filtrarea de rețea la nivel de socket (doar filesystem) în versiunile kernel mai vechi de 6.x, deși suportul pentru `network` a fost adăugat recent (Linux 6.4+). Pe macOS, Seatbelt este depreciat de Apple în favoarea Sandbox.entitlements (App Sandbox), care este mult mai rigid și greu de controlat programatic pentru procese ad-hoc. Pe Windows, Job Objects oferiz izolare de resurse, dar securitatea la nivel de filesystem/registry necesită combinare cu AppContainer sau Virtualization-Based Security (VBS), ceea ce adaugă complexitate.
Anthropic recunoaște asta: sandbox-runtime este experimental și specific Linux-first în vigoarea sa maximă. Pentru producție cross-platform astăzi, probabil veți folosi încă Firecracker (microVMs) sau gVisor pentru izolare puternică pe Linux, și VM-uri complete pe macOS/Windows. Dar direcția este clară: izolare nativă, user-space, zero-overhead.
Concluzie: Infrastructura pentru epoca agenților
Sandbox-runtime este mai mult decât un tool; este o piesa de puzzle lipsă din arhitectura agentilor AI autonomi. Ne mutăm de la "RAG și Function Calling" la "Agents care scriu și rulează cod". Și codul rulează pe mașini reale.
Fără un sandbox la nivel de OS, rapid, dens, și programabil, visul agenților autonomi rămâne blocat în medii de dezvoltare (sandbox-uri browser, Colab notebooks, containere grele). Anthropic a făcut un pas curajos: a deschis codul sursă (MIT/Apache 2.0), a scris bindings-urile pentru limbajele dominicale (Python, TypeScript) și a pus accent pe developer experience.
Dacă sunteți un inginer de platformă AI, un fondator de startup agentic, sau un architect enterprise care pregătește infrastructura pentru anul viitor, trebuie să evaluați sandbox-runtime acum. Nu pentru că e gata de producție critică azi, ci pentru că definește standardul de facto al viitorului apropiat: Izolare nativă > Virtualizare containereizată.
Cursa a început. Cine va construi primul orchestrator de agenți care scalează la 100.000 de sandbox-uri pe un singur nod Kubernetes (bare metal) va câștiga piața. Anthropic tocmai a dat pistoletul de start.
De ce este important:
Anthropic sandbox-runtime reprezintă schimbarea fundamentală de paradigmată necesară pentru a trece de la prototipurile agenților AI la sisteme de producție scalabile și sigure. Eliminând dependența de containerele grele și lente în favoarea izolarei native la nivel de kernel (Landlock, Seatbelt), rezolvă problema "cold start", costului de infrastructură și suprafaței de atac masive a daemon-urilor container. Este infrastructura critică care face posibilă execuția sigură a codului generat dinamic de modele ("Computer Use", Code Interpreters), transformând agenții din demo-uri periculoase în unelte de business controlabile. Adopția timpurie a acestei tehnologii va dicta viteza de inovație în spațiul agentic următorilor 12-18 luni.