Contextul acestui lansament nu poate fi înțeles fără a privi pe larg landșaftul actual al securității cibernetice. Anii 2023 și 2024 au adus o escaladă fără precedent a atacurilor sofisticate: ransomware-as-a-service, exploatarea vulnerabilităților zero-day la scară industrială, campanii de phishing generate de IA care imită perfect stilul de comunicare al colegilor, și intruziuni în lanțul de furnizare (supply chain) care compromit biblioteci open-source populare. Abordările tradiționale — firewalle statice, semnături de malware, reguli SIEM scrise manual — se dovedesc din ce în ce mai inadecvate. Atacatorii nu mai urmează scripturi; ei învață, se adaptează și folosesc aceleași modele de limbaj mari (LLM) pe care companiile le folosesc pentru productivitate.
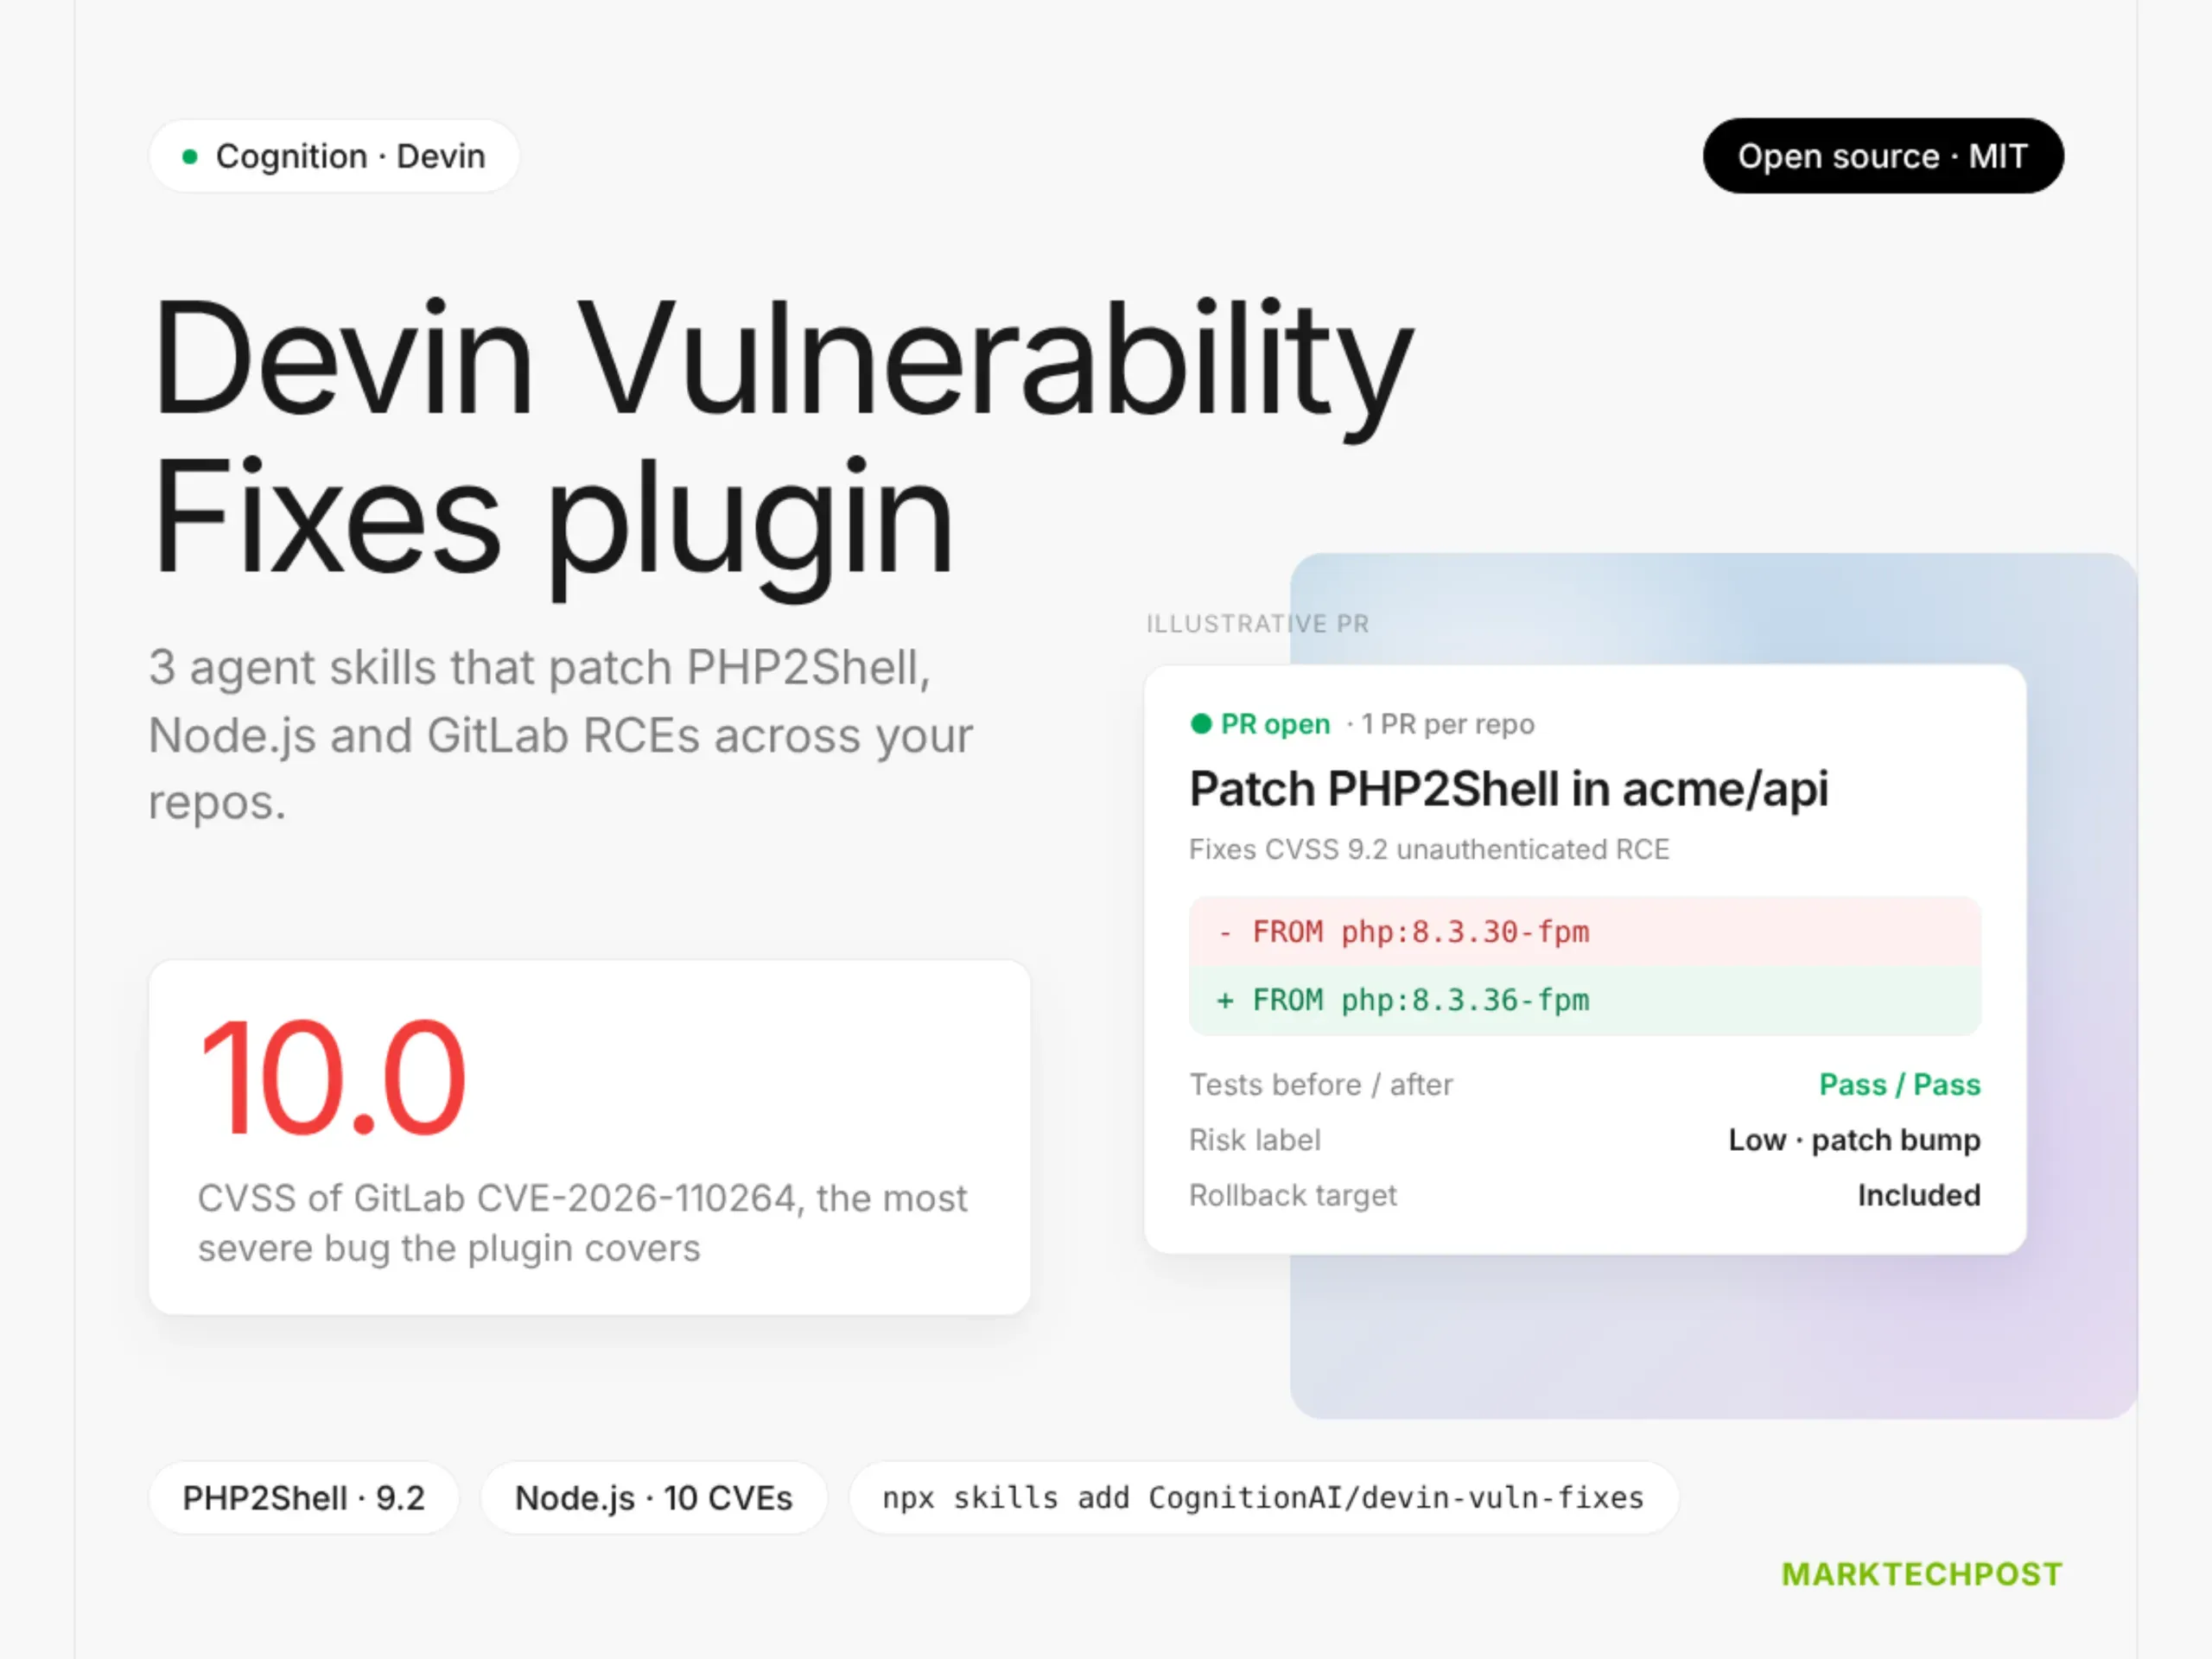
Plugin-ul agent open-sourced de Cognition abordează exact această asimetrie. În loc să se bazeze pe reguli predefinite, plugin-ul implementează un agent autonom capabil să exploreze, să raționeze și să acționeze în timp real în mediile complexe ale infrastructurii IT moderne. Gândiți-vă la el ca la un analist de securitate senior care nu doarme niciodată, care citește fiecare log, fiecare commit, fiecare schimbare de configurație, și care posedă contextul complet al arhitecturii sistemului — de la clusterelor Kubernetes și funcțiile serverless până la politicile IAM și schemele bazei de date.
Arhitectural, plugin-ul este construit pe cadrul agentic proprietar al Cognition, dar expus printr-o interfață modulară care permite integrarea cu instrumentele existente: Splunk, Elastic, Datadog, Wiz, CrowdStrike, dar și cu sistemele interne de ticketing (Jira, Linear) și platformele de comunicare (Slack, Teams). Agentul nu doar că detectează anomalii — el investighează. Detectează un patern suspect de acces la o bază de date la 3 dimineața? Nu se oprește la alertă. Verifică istoricul utilizatorului, verifică dacă credentialele au fost compromise într-o încălcătură recentă a datelor, analizează query-urile SQL pentru exfiltrare, corelază cu modificările recente de cod care ar fi putut introduce o vulnerabilitate SQL injection, și — aici vine partea revoluționară — propune sau chiar implementează o remediere: revocarea token-ului, blocarea IP-ului, aplicarea unui patch la nivel de aplicație, sau deschiderea unui incident de securitate cu toate dovezele necesare.
Ce face acest plugin diferit de celelalte soluții "AI-powered" de pe piață este transparența și controlul. Fiind open-source (licență Apache 2.0), organizațiile pot audita codul, pot înțelege exact cum ia agentul decizii, pot extinde capacitățile lui cu module proprii, și — cel mai important — pot rula modelul de raționament pe infrastructura lor proprie, fără a trimite date sensibile către API-uri externe. Aceasta este o cerință critică pentru sectorul financiar, sănătatea, guvernul și infrastructura critică, unde suveranitatea datelor este non-negociabilă.
Comunitatea de dezvoltatori a reagit imediat. În primele 48 de ore de la lansare, repository-ul GitHub a acumulat peste 3.200 de stele, 450 de fork-uri, și zeci de pull request-uri care aduc suport pentru Cloudflare, Vercel, Supabase, și chiar pentru sisteme legacy on-premise. Un contributor a scris: "Finalmente, un agent de securitate pe care îl pot înțelege, pe care îl pot extinde, și pe care îl pot rula în VPC-ul meu fără să semnez un contract enterprise de 6 cifre." Această entuziasm nu este surprinzător — ani de zile, echipele de securitate au fost forțate să aleagă între "scump și opac" (soluții enterprise) și "gratuit dar limitat" (instrumente open-source tradiționale). Cognition pare să fi găsit un punct de echilibru.
Dar nu totul este perfect. Voci critice din comunitate — inclusiv cercetători de securitate de la Trail of Bits și NCC Group — au ridicat întrebări legitime. Cum garantează Cognition că agentul nu poate fi manipulat prin prompt injection să ignore anumite amenințări? Ce se întâmplă când modelul de bază (probabil o versiune fine-tuned a GPT-4 sau Claude) halucină o vulnerabilitate inexistentă și declanșează o remediere distructivă? Cum se gestionează responsabilitatea când un agent autonom ia o decizie greșită care oprește producția? Cognition a răspuns printr-un model de "human-in-the-loop" configurabil: acțiunile de impact ridicat (blocare conturi, deploy patch-uri, modificare firewall) necesită aprobare explicită, în timp ce acțiunile de investigare și raportare sunt complet automate. De asemenea, au publicat un framework de evaluare a siguranței agentului (Agent Safety Benchmark) și au invitat comunitatea să-l atace — un bug bounty program de 50.000$ a fost anunțat simultan.
Implicațiile pe termen lung sunt profunde. Dacă acest model demonstrează eficacitate la scară — și primele rapoarte din programele beta private sugerează o reducere de 73% a timpului mediu de detectare (MTTD) și de 61% a timpului mediu de răspuns (MTTR) — putem asista la o schimbare fundamentală a paradigmei: de la "securitate ca produs" la "securitate ca capacitate agentică compusabilă". Organizațiile nu mai cumpără un dashboard; ele compun agenți specializați (unul pentru cloud, unul pentru cod, unul pentru identitate, unul pentru conformitate) care colaborează sub supravegherea umană. Cognition, prin această deschidere, se poziționează nu ca un vendor, ci ca furnizorul de "motor" pentru această nouă economie a agenților de securitate.
Pentru CTO-uri și CISO-uri care evaluatează adoptarea, mesajul este clar: nu așteptați maturitatea completă. Începeți acum cu un pilot controlat pe un mediu non-critic. Folosiți plugin-ul pentru a înțelege cum raționează agentul, pentru a construi încrederea echipei voastre de securitate în colaborarea cu un coleg AI, și pentru a contribui înapoi la proiect cu modulele specifice organizației voastre. Comunitatea open-source prospere pe reciprocitate — și în securitate, reciprocitatea se traduce în reziliență colectivă.
În concluzie, mișcarea Cognition este mai mult decât un lansament de produs; este o declarație de principii. Într-o lume unde atacatorii folosesc IA la scară, apărații trebuie să facă același lucru — dar transparent, controlabil, și în colaborare. Plugin-ul agent open-source este primul pas concret spre acest viitor. Rămâne de văzut dacă industria va urmări exemplul sau va rămâne înghețată în paradigmele de ieri. Dar una este sigură: cursa de armamente a IA în securitate cibernetică a intrat într-o fază nouă, și codul sursă este acum pe masă, gata să fie citit, testat, și îmbunătățit de oricine are curajul să se implice.
De ce este important:
Deschiderea codului sursă a acestui plugin agent de securitate de către Cognition reprezintă un moment pivotal pentru industria cibernetică. Demonstrează că viitorul securității nu se află în "cutii negre" proprietare, ci în agenți autonomi, transparenți și compusabili pe care organizațiile le pot rula, audita și extinde pe infrastructura lor proprie. Această abordare democratizează accesul la securitate de nivel enterprise, reduce asimetria dintre atacatori (care folosesc IA liber) și apărați (care erau închiși în soluții costisitoare și opace), și stabilește un nou standard de responsabilitate: codul poate fi inspectat, raționamentul poate fi înțeles, și deciziile pot fi controlate. Pentru orice organizație serioasă privind reziliența cibernetică în era IA, ignorarea acestui dezvoltare nu este o opțiune — este un risc strategic.