Grupul de ransomware Qilin a revendicat atacul pe site-ul său de scurgere de date, dar nu a oferit dovezi concrete, cum ar fi mostre din datele furate. Qilin este cunoscut pentru operarea unui model „ransomware-as-a-service”, prin care își închiriază instrumentele de hacking altor infractori afiliați, în schimbul unei părți din profit. Grupul a mai listat anterior compania media Lee Enterprises și gigantul britanic de laboratoare de patologie Synnovis.
Conform legislației federale, „incidentele majore” includ incidente cibernetice semnificative care pot cauza prejudicii demonstrabile securității naționale a SUA sau intereselor mai largi ale țării. Agențiile sunt obligate să raporteze astfel de incidente Congresului în termen de o săptămână de la descoperire. ATF se alătură astfel mai multor agenții guvernamentale care au declarat incidente majore în ultimii ani, inclusiv un atac ransomware din 2023 asupra unui sistem folosit de Serviciul de Mareșali al SUA și o breșă a unui sistem FBI de la începutul acestui an, care a expus numere de telefon ale unor persoane aflate sub supraveghere.
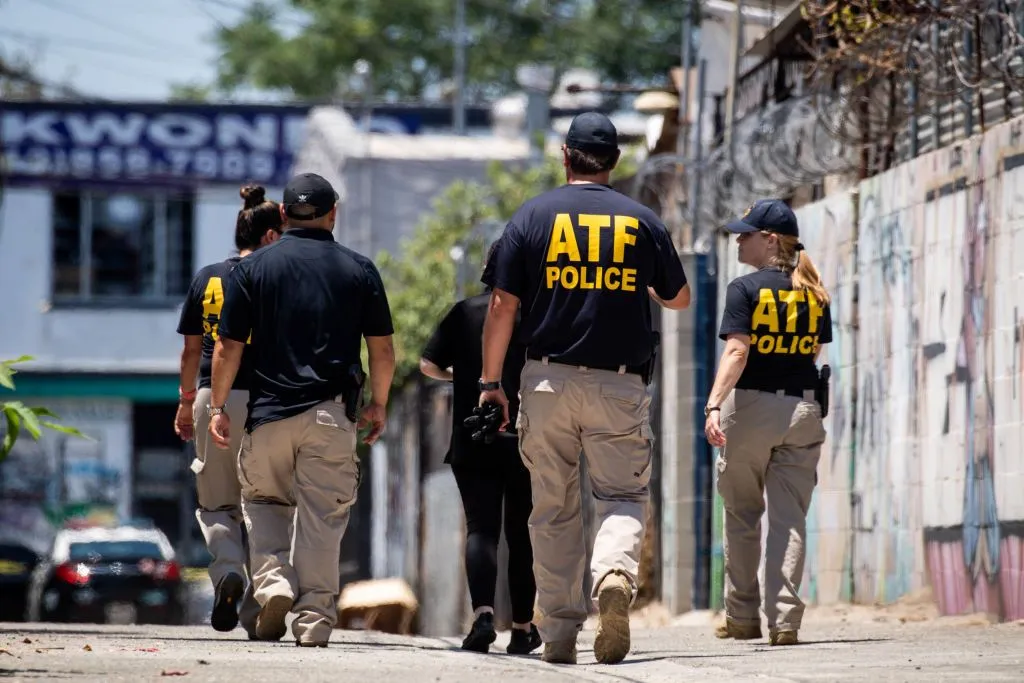
Atacul asupra ATF ridică întrebări serioase cu privire la securitatea cibernetică a instituțiilor de aplicare a legii. Deși sistemul atacat este descris ca fiind „izolat”, informațiile despre țintele investigațiilor sunt extrem de sensibile. Dacă aceste date ar fi compromise, ar putea pune în pericol operațiuni sub acoperire, surse și metode de investigație, precum și siguranța agenților și a informatorilor. Qilin, deși nu a oferit dovezi, este un grup cunoscut pentru atacuri de mare profil, iar revendicarea sa nu poate fi ignorată.
Specialiștii în securitate cibernetică subliniază că atacurile asupra agențiilor guvernamentale sunt în creștere, iar consecințele pot fi devastatoare. În cazul ATF, un incident major implică nu doar eforturi de remediere, ci și o analiză aprofundată a modului în care a avut loc breșa și ce măsuri trebuie luate pentru a preveni viitoare atacuri. De asemenea, notificarea Congresului este crucială pentru transparență și pentru alocarea de resurse suplimentare în domeniul securității cibernetice.
Comparativ cu alte incidente, cum ar fi cel de la FBI, unde au fost expuse numere de telefon ale unor persoane supravegheate, atacul asupra ATF pare să vizeze informații și mai sensibile. „Țintele investigațiilor” pot include suspecți, martori sau persoane de interes într-o gamă largă de cazuri, de la trafic de arme la terorism. Dacă aceste date ajung în mâini greșite, ar putea compromite ani de muncă de investigație și ar putea pune vieți în pericol.
Qilin, care a apărut în 2022, a devenit rapid unul dintre cele mai active grupuri de ransomware. Folosind modelul ransomware-as-a-service, atacatorii săi au vizat atât companii private, cât și instituții publice. Deși nu au furnizat dovezi în acest caz, istoricul lor sugerează că nu este prima dată când revendică un atac asupra unei agenții guvernamentale. În trecut, grupul a folosit tactici de dublă extorcare: criptează datele și amenință că le publică dacă nu se plătește răscumpărarea.
Reacția ATF a fost rapidă, dar rămân întrebări cu privire la amploarea daunelor. Oficialii nu au precizat dacă datele au fost exfiltrate sau doar criptate, și nici dacă există un termen pentru plata răscumpărării. În mod obișnuit, agențiile guvernamentale nu plătesc răscumpărări, dar asta nu împiedică grupările să încerce. Mai mult, chiar dacă datele nu sunt publicate, riscul ca ele să fie vândute pe piețe negre rămâne ridicat.
Acest incident subliniază necesitatea ca guvernul federal să investească mai mult în securitatea cibernetică. Deși ATF a declarat că sistemul atacat era izolat, faptul că un astfel de sistem a fost compromis arată că nici măcar măsurile de izolare nu sunt suficiente. Atacatorii devin tot mai sofisticați, iar agențiile trebuie să fie cu un pas înainte. De asemenea, colaborarea între agenții și partajarea informațiilor despre amenințări sunt esențiale pentru a preveni viitoare atacuri.
În concluzie, declararea unui incident major de către ATF este un semnal de alarmă pentru întreaga comunitate de securitate națională. Nu este doar o problemă tehnică, ci una care afectează încrederea publicului în capacitatea guvernului de a-și proteja datele. Pe măsură ce investigația continuă, este esențial ca autoritățile să fie transparente cu privire la impactul real al atacului și să ia măsuri concrete pentru a întări apărarea cibernetică. Într-o eră în care datele sunt la fel de valoroase ca aurul, securitatea lor trebuie să fie o prioritate absolută.
De ce este important:
Acest atac asupra ATF nu este doar o problemă izolată, ci un semnal al vulnerabilității instituțiilor de aplicare a legii în fața amenințărilor cibernetice. Informațiile despre țintele investigațiilor sunt extrem de sensibile, iar compromiterea lor poate avea consecințe grave asupra securității naționale și a siguranței publice. Declararea unui incident major obligă guvernul să acționeze rapid și transparent, dar și să investească în măsuri preventive. Pentru cetățeni, acest eveniment subliniază importanța securității cibernetice în toate sectoarele, inclusiv în cel guvernamental, și necesitatea unei vigilențe constante în fața unor amenințări tot mai sofisticate.