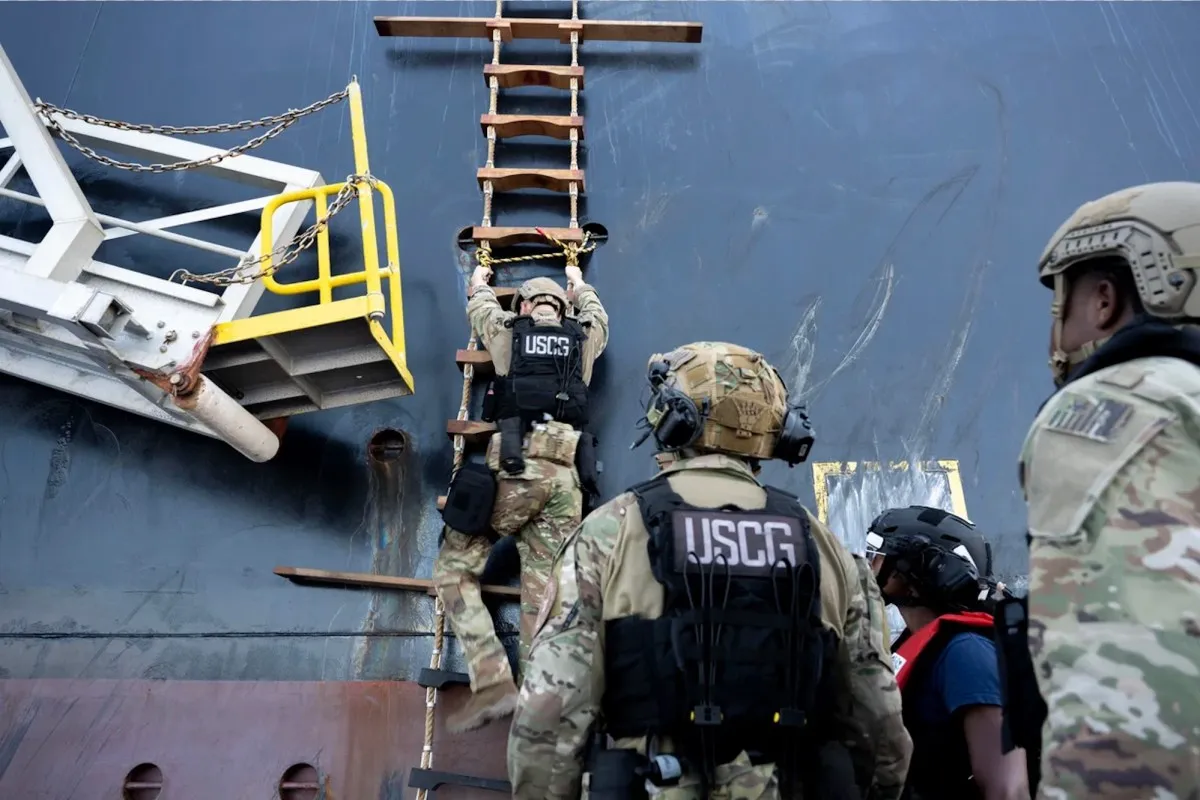
Potrivit declarației comune, echipele de securitate au urcat pe nave pentru a „asigura integritatea sistemelor operaționale și informatice ale vaselor”, după ce au apărut semne că rețelele ambelor petroliere au fost compromise. Garda de Coastă a publicat chiar și fotografii cu agenții FBI urcând la bordul uneia dintre nave, imagini preluate de CBS News. Comunicatul subliniază că atât căpitanul, cât și echipajul și personalul de la sol al proprietarului navei au cooperat pe deplin cu autoritățile.
Unul dintre petroliere a fost identificat de CBS News drept VL Prosperity, un vas de 333 de metri, capabil să transporte peste 2 milioane de barili de petrol. Potrivit platformei VesselFinder, nava se află în prezent în Golful Mexic. Conform relatărilor din presa iraniană, citate de CBS, hackerii au compromis nava pe 7 august, în timp ce aceasta se deplasa din Egipt spre Statele Unite, interferând cu sistemele de viteză și de alimentare cu combustibil. Mai mult, petrolierul a pierdut comunicațiile pentru mai mult de o zi, un semnal clasic al unei preluări ostile a sistemelor de control.
Deși nu se știe cu certitudine cine se află în spatele atacului, CBS News a relatat că autoritățile americane investighează posibila implicare a Iranului. Contextul geopolitic este tensionat: de la începutul războiului condus de SUA și Israel împotriva Teheranului, care a dus la uciderea liderului suprem iranian în februarie, hackerii susținuți de Iran au lansat o serie de atacuri cibernetice devastatoare. Printre acestea se numără un atac distructiv asupra producătorului de dispozitive medicale Stryker, piratarea sistemului de transport public din Los Angeles și compromiterea a peste o sută de instalații de apă din Statele Unite. Agenția americană pentru securitate cibernetică și infrastructură (CISA) a catalogat aceste atacuri drept „oportuniste”, dar amploarea lor arată o strategie coordonată de răzbunare și destabilizare.
Incidentul cu petrolierele subliniază o vulnerabilitate îngrijorătoare a industriei maritime. Navele comerciale moderne sunt echipate cu rețele complexe care se întind pe întregul vas, gestionând navigația, organizarea încărcăturii și funcționarea zilnică a serviciilor esențiale. Aceste sisteme, adesea conectate la internet pentru monitorizare de la distanță, devin ținte atractive pentru actori statali sau grupări criminale. Un atac reușit asupra unui petrolier nu doar că poate perturba livrările de energie, dar poate provoca dezastre ecologice sau punerea în pericol a vieților marinarilor.
Deși comunicatul FBI și al Gărzii de Coastă afirmă că „nu au existat rapoarte de perturbări operaționale, instabilitate a navei, pericol fizic pentru echipaje sau impact asupra mediului”, simplul fapt că agenții federali au fost nevoiți să intervină la bord arată cât de serioasă este amenințarea. Operațiunea de verificare și securizare a sistemelor a durat câteva zile, ceea ce sugerează că anchetatorii au avut nevoie de timp pentru a evalua amploarea compromiterii și pentru a elimina eventualele programe malware rămase.
Specialiștii în securitate cibernetică atrag atenția că industria navală a rămas în urmă în ceea ce privește protecția sistemelor operaționale. Spre deosebire de sectorul financiar sau cel tehnologic, unde securitatea este o prioritate, navele comerciale folosesc adesea echipamente vechi, cu software neactualizat, iar echipajele nu sunt instruite să recunoască semnele unei infiltrații. De asemenea, standardele internaționale de securitate cibernetică maritimă sunt încă în fază incipientă, iar multe companii de transport preferă să investească în siguranța fizică decât în cea digitală.
Atacul asupra VL Prosperity nu este un caz izolat. În ultimii ani, au fost raportate incidente similare în Marea Neagră, în strâmtoarea Ormuz sau în porturile din Asia. Hackerii au demonstrat că pot prelua controlul asupra sistemelor de navigație, pot manipula datele de poziționare sau pot sabota motoarele, transformând navele în arme sau în victime neputincioase. În cel mai grav scenariu, un petrolier compromis ar putea fi folosit pentru a bloca o rută maritimă strategică sau pentru a provoca o scurgere masivă de petrol, cu consecințe ecologice și economice devastatoare.
Autoritățile americane nu au oferit detalii suplimentare despre modul în care au fost compromise rețelele navelor sau despre ce măsuri au fost luate pentru a preveni viitoare atacuri. Cu toate acestea, operațiunea comună FBI-Garda de Coastă trimite un semnal clar: Statele Unite consideră securitatea cibernetică a infrastructurii maritime o prioritate națională. Într-o eră în care războiul hibrid devine norma, iar atacurile cibernetice sunt folosite ca instrument de presiune politică, protejarea lanțului de aprovizionare global este esențială.
Pentru publicul larg, acest incident poate părea îndepărtat, dar impactul său se resimte în fiecare zi: prețurile la carburanți, disponibilitatea bunurilor importate și stabilitatea economică depind de siguranța navelor care traversează oceanele. Dacă un petrolier poate fi piratat cibernetic, atunci orice navă comercială este vulnerabilă, iar consecințele unui atac reușit ar putea fi resimțite la nivel global.
În concluzie, incidentul din Golful Mexic reprezintă un avertisment serios pentru industria maritimă și pentru guvernele din întreaga lume. Colaborarea dintre FBI și Garda de Coastă demonstrează că autoritățile sunt vigilente, dar este nevoie de mai mult: investiții în securitate cibernetică, actualizarea standardelor internaționale și instruirea echipajelor. Până atunci, rămânem vulnerabili în fața unor adversari care nu au nevoie de nave de război pentru a ataca – le este suficient un laptop și o conexiune la internet.
De ce este important:
Acest incident evidențiază o amenințare reală și imediată la adresa securității naționale și a economiei globale. Atacurile cibernetice asupra infrastructurii maritime pot perturba livrările de energie, pot provoca dezastre ecologice și pot pune în pericol vieți omenești. În contextul tensiunilor geopolitice actuale, în care Iranul și alte state folosesc hacking-ul ca armă de răzbunare, este crucial ca guvernele și companiile private să își consolideze apărarea digitală. Faptul că FBI și Garda de Coastă au intervenit direct arată că autoritățile iau această amenințare în serios, dar este doar începutul unei lupte continue pentru securitatea spațiului maritim.