
Conform unui raport al Financial Times, portavozul guvernului german, Stefan Kornelius, a declarat că executivul din Berlin "ia incidentul și avertizarea foarte în serios", refuzând însă să specifice cine exact din compoziția guvernului a fost vizat, inclusiv dacă canciarul Friedrich Merz face parte dintre potențialele victime. Această opacitate, deși standardă pentru motive de securitate operativă, alimentează speculațiile în presa germană și internațională.
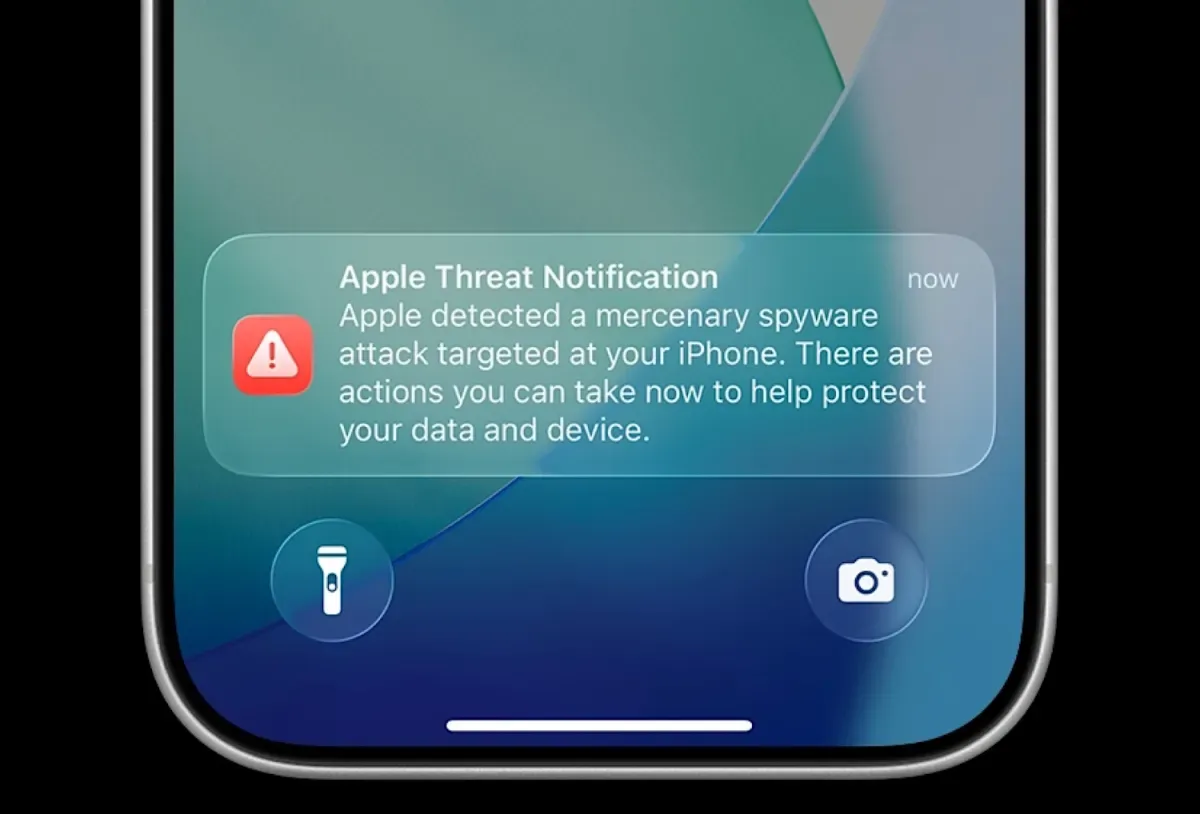
Mecanismul de notificare al Apple nu este nou, dar amploarea actuală este remarcabilă. Compania de la Cupertino trimite periodic ceea ce numește "threat notifications" (notificări de amenințare) utilizatorilor pe care consideră că au fost țintiți de spyware mercenar. Acestea nu atribuie atacurile unor guverne specifice, nici nu confirmă că un dispozitiv a fost efectiv compromis. Totuși, BSI a fost categoric în comunicatul său de weekend: oricine primește o astfel de notificare "trebuie să presupună că dispozitivul său poate fi compromis". O recomandare dură, care implică resetări complete, schimbări de parole și, cel mai probabil, înlocuirea hardware-ului pentru cei la putere.
Atacurile descrise se bazează adesea pe exploaturi "zero-click" — vulnerabilități care permit infectarea unui telefon fără nicio acțiune din partea victimă (niciun link apăsat, niciun fișier deschis). Aceasta face detectarea aproape imposibilă pentru utilizatorul obișnuit și transformă smartphone-ul într-un dispozitiv de ascultare perfect: mesaje, locație, contacte, microphone, cameră, totul accesibil operatorului.
Cazul nu este izolat la Germania. Radwan Mortada, un filmator bazat la Beirut, a făcut public pe X că a primit o notificare similară, avertizând despre "un alt atac împotriva dispozitivului tău", după ce a fost țintit anterior în 2021. Mortada este una dintre numeroasele voci critice, jurnaliști, activiști și opozitanți politici din întreaga lume care s-au aflat în colțul de mire al acestor instrumente. Conform notificării primite de el, ultima undă de alerte Apple a ajuns la utilizatori din 99 de țări — o acoperire globală care sugerează o campanie masivă, nu o operare țintită pe un singur obiectiv.
Cine stă în spatele acestor atacuri? Răspunsul rămâne, ca de obicei, înconjurat de secretism. Guvernele rar construesc propriile instrumente de acest fel. Majoritatea le cumpără de la furnizori privați, industria numită eufemistic "mercenary spyware". Cel mai cunoscut jucător este NSO Group din Israel, creatorul celebrușului Pegasus. Dar pe piață există alții: Candiru, Cytrox (Predator), QuaDream, Variston, și o galaxie de mici companii care vinde exploituri zero-day guvernelor cu bugete mari și scrupule puține.
Ironic, sau poate doar ilustrație a ipocriziei securității naționale, propria agenție federală germană de poliție criminală (BKA) a raportat că a cumpărat acces la Pegasus în 2019. Germania, deci, este în același timp potențială victimă și client al industriei. Această dualitate complică enorm răspunsul diplomatic și legal. Când un stat folosește instrumente cumpărate de la o firmă israeliană pentru a spiona proprii cetățeni sau aliați, linia dintre securitate națională și abuz de putere devine haioasă.
Implicațiile depășesc Germania. Notificările Apple din 99 de țări indică o escaladare globală. Nu mai este vorba de operări izolate împotriva unor teroriști sau criminali, ci de o supraveghere la scară industrială a societății civile. Jurnaliști care investighează corupția, avocați care apără drepturile omului, opozitanți politici, chiar funcționari internaționali — toți au fost documentați ca victime în rapoartele Citizen Lab, Amnesty International sau proiectul Pegasus Project.
Răspunsul internațional a fost, până acum, anemic. SUA a plasat NSO Group pe "Entity List" în 2021, restrictând comerțul american cu compania, dar alți furnizori au luptat locul. Uniunea Europeană a discutat regulamente mai stricte pentru exportul de instrumente de ciber-surveillance (dual-use), dar legislația trage la spate față de tehnologie. România, ca parte a UE și NATO, nu este imună. Deși nu au fost raportate cazuri publice recente la nivel de Bundestag român, serviciile de informații și poliția trebuie să trateze amenințarea ca pe una reală și prezentă.
Pentru cetățenii obișnuiți, lecția este clară: securitatea digitală nu este un lux, ci o necesitate. Actualizările prompte ale sistemului de operare, activarea "Lockdown Mode" pe iPhone (un mod restrictiv conceput special împotriva spyware-ului mercenar), igiena digitală de bază — toate devin esențiale. Dar soluția reală este politică: o convenție internațională care să interzică dezvoltarea, vânzarea și utilizarea spyware-ului mercenar împotriva societății civile, cu sancțiuni reale pentru guverne și companii care încălca regula. Până atunci, notificările Apple rămân ultimul sistem de alarmă al unei lumi în care telefonul din buzunar poate fi cel mai periculos microufon ascuns.
De ce este important:
Acest incident nu este doar o știre tehnică despre o vulnerabilitate de iPhone. Este un semnal de alarmă despre starea democrației digitale. Când parlamentarii unei puteri majore europene sunt țintiți de instrumente de supraveghere de grad militar, cumpărate pe un piață neagră globală, înțelegem că granița dintre securitate națională și autoritarism tehnologic s-a sters. România, ca stat membru al UE și NATO, trebuie să auditeze propriile achiziții de cyber-capabilități, să întărească protecția infrastructurii critice și a dispozitivelor oficialilor, și să militeze la nivel european pentru un tratat care să pună ordin în Far West-ul actual al spyware-ului mercenar. Libertatea de presă, independența justiției și intimitatea cetățenilor depind de această acțiune politică, nu doar de patch-uri de securitate.