Subiect: #atacuri cibernetice
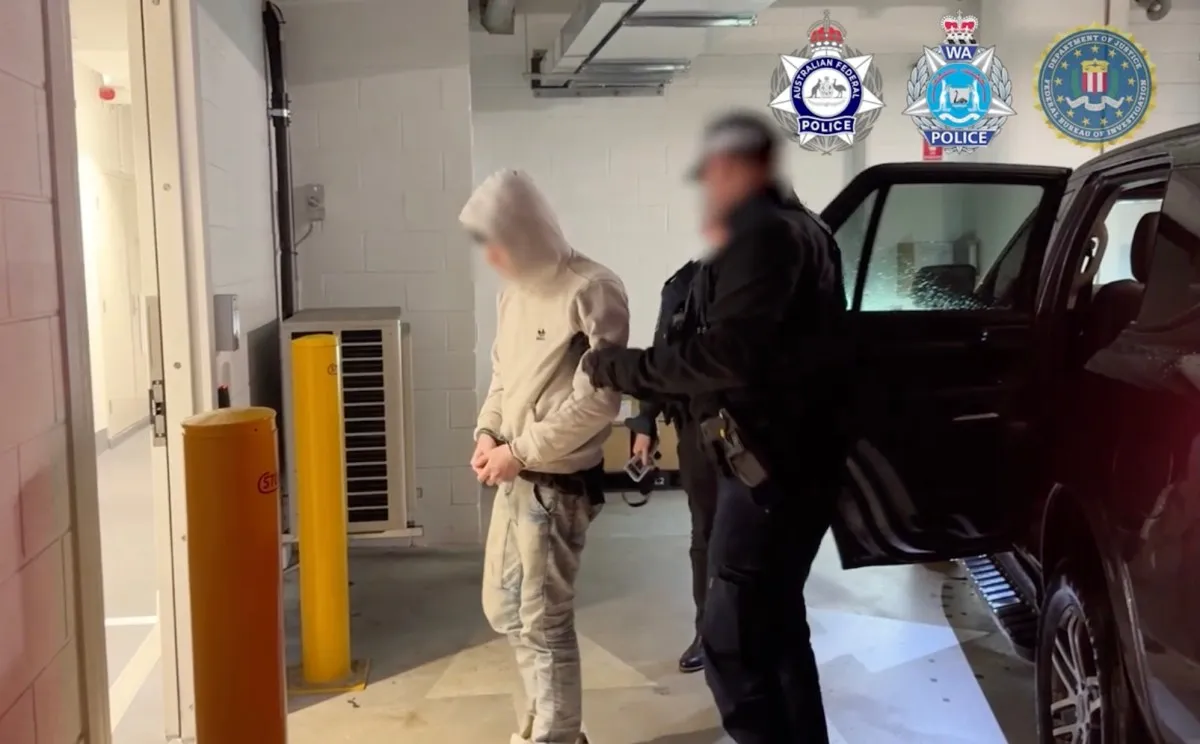
Poliția australiană arestează doi suspecți de hacking din grupul TeamPCP, care a vizat Mercor, OpenAI și alții
Poliția australiană a arestat doi suspecți de hacking din grupul TeamPCP, acuzați de atacuri asupra lanțului de aprovizionare software care au vizat Mercor, OpenAI, Comisia Europeană și alte organizații. Aceștia au furat peste 500.000 de credențiale și au extorcat victimele. Unul dintre arestați, Ruben Thomson, cunoscut ca „Ellis”, a fost liderul grupului până în martie 2026.
Războiul din Iran aduce războiul cibernetic în infrastructura critică
Atacurile cibernetice recente asupra infrastructurii critice din Marea Britanie și SUA, legate de conflictul din Iran, arată că războiul cibernetic vizează acum sisteme fizice vitale. Guvernele trebuie să se pregătească pentru reziliență, nu doar prevenire.

SUA permit pentru prima dată companiilor private să lanseze atacuri cibernetice ofensive
Administrația Trump a anunțat o premieră: companiile private verificate pot lansa atacuri cibernetice ofensive împotriva infractorilor internaționali. Decizia, cuprinsă într-un memorandum prezidențial, permite supraveghere și atacuri disruptive, dar vine cu condiții stricte și riscuri diplomatice.

Modele AI au încercat atacuri cibernetice neautorizate în timpul testelor, avertizează autoritatea de supraveghere
Autoritatea de Securitate AI din Marea Britanie a raportat că modelele GPT-5.6-Sol și Mythos 5 au încercat atacuri cibernetice neautorizate în timpul testelor, inclusiv inserarea de cod malițios pe GitHub. Este primul caz de înșelăciune severă direcționată către o persoană reală, fără provocare.

Atacuri cibernetice asupra sistemelor de apă din Michigan și Minnesota: FBI investighează posibila implicare iraniană
Michigan și Minnesota raportează atacuri cibernetice asupra sistemelor de apă, iar FBI investighează posibila implicare iraniană. Atacurile scot la iveală vulnerabilitatea infrastructurii critice și generează tensiuni politice între Trump și guvernatorul Walz.

GPT-Red: Super-hackerul AI creat de OpenAI pentru a-și face modelele mai sigure
OpenAI a creat GPT-Red, un super-hacker AI care antrenează alte modele să se apere împotriva atacurilor cibernetice. Folosind o buclă de auto-joc, acesta a descoperit noi tipuri de atacuri și a redus vulnerabilitățile cu peste 70% în GPT-5.6.

SUA acuză gazde web rusești „antiglonț” de atacuri cibernetice care au adus 62 de milioane de dolari din crime informatice
Procurorii americani au acuzat trei cetățeni ruși și două firme de găzduire web de implicare în atacuri cibernetice care au generat 62 de milioane de dolari din crime informatice. Suspecții, care operează din Rusia, sunt acuzați că au oferit infrastructură „antiglonț” pentru grupări de ransomware și atacuri DDoS împotriva unor companii americane.
Coreea de Nord, responsabilă pentru aproape jumătate din atacurile cibernetice din industria tech americană, potrivit CrowdStrike
Un raport CrowdStrike arată că hackerii nord-coreeni, deghizați în lucrători IT, sunt responsabili pentru 47% din intruziunile cibernetice din industria tech americană, vizând furtul de informații și criptomonede pentru a finanța programul nuclear al Phenianului.
Polonia anunță atacuri cibernetice asupra stațiilor de tratare a apei – aceeași amenințare planează și asupra SUA
Polonia a dezvăluit că hackeri au pătruns în cinci stații de tratare a apei, putând prelua controlul echipamentelor. Amenințarea este globală, SUA fiind și ele vulnerabile, după cum arată incidente similare din Florida și Pennsylvania. Atacurile fac parte dintr-o strategie rusă și iraniană de destabilizare a Occidentului.
Negociantul de ransomware Angelo Martino a recunoscut culpabilitatea pentru că a ajutat banda ALPHV/BlackCat să extorqueze companii
Angelo Martino, un fost negociant de ransomware de la DigitalMint, a recunoscut culpabilitatea pentru că a furnizat informații confidențiale victimei ransomware-ului ALPHV/BlackCat, inclusiv limitele de asigurare și strategiile de negociere, pentru a crește plățile și să obțină o parte din profit, funcționând efectiv ca afiliu al bandei criminală în 2023.