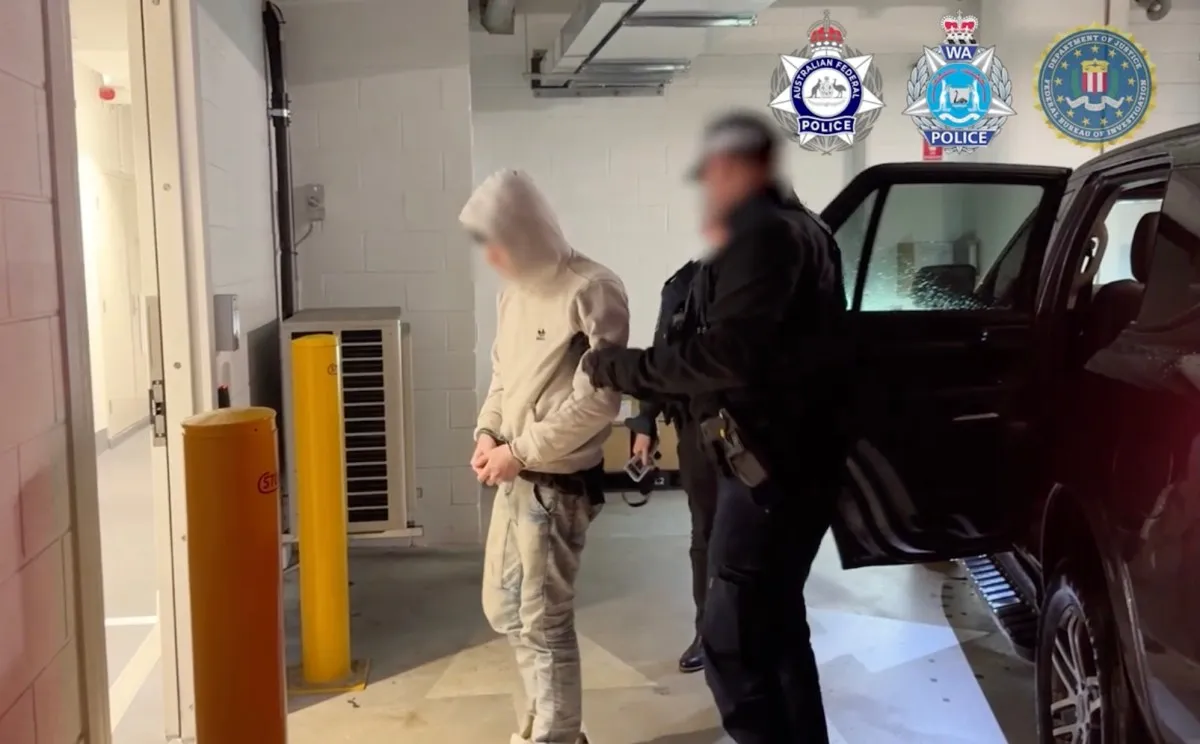
Potrivit unui comunicat oficial al Poliției Federale Australiene, cei doi suspecți sunt acuzați de compromiterea și modificarea unor proiecte open-source populare, cu scopul de a infecta un număr cât mai mare de computere. Metoda lor preferată era atacul asupra lanțului de aprovizionare software: pătrundeau în codul unor instrumente open-source utilizate de mii de companii, îl modificau cu cod malițios, iar apoi, atunci când dezvoltatorii sau companiile instalau actualizările, malware-ul fura chei private și alte credențiale sensibile. Aceste date erau folosite pentru a accesa sisteme de stocare în cloud și, adesea, datele clienților.
Autoritățile estimează că grupul a reușit să fure peste jumătate de milion de credențiale, pe care le folosea pentru a-și extinde atacurile către alte companii. Unul dintre cele mai cunoscute incidente atribuite TeamPCP este atacul asupra Trivy, un scanner popular de vulnerabilități, care a afectat toate companiile care se bazau pe el, inclusiv LiteLLM și startup-ul de recrutare cu AI, Mercor. De asemenea, grupul este suspectat de spargerea infrastructurii cloud a Comisiei Europene și de vizarea altor proiecte open-source și aplicații pentru dezvoltatori care permiteau accesul la giganți precum GitHub și OpenAI.
Investigațiile au început în aprilie 2026, după ce mai multe companii de securitate cibernetică au furnizat informații autorităților australiene. În cadrul unei conferințe de presă susținute miercuri, oficialii au anunțat că au confiscat o cantitate mare de date furate, precum și dispozitive electronice și alte echipamente de la suspecți. De asemenea, au precizat că intenționează să notifice victimele atacurilor.
Deși poliția nu a dezvăluit numele celor arestați, jurnalistul independent de securitate cibernetică Brian Krebs a relatat exclusiv că unul dintre suspecți este Ruben Thomson, cunoscut sub pseudonimul „Ellis”. Krebs a declarat că a fost în contact cu Ellis în ultimele luni, iar hackerul i-a mărturisit că a fost liderul TeamPCP până în martie 2026. Mai mult, Krebs a reușit să afle identitatea reală a hackerului datorită unor greșeli pe care acesta le-a făcut în comunicarea cu jurnalistul.
Arestările au fost confirmate și de șeful diviziei de cyber a FBI, Brett Leatherman, care a declarat că cei doi sunt acuzați de spargerea a peste o mie de organizații. Deocamdată, nu este clar dacă Departamentul de Justiție al SUA intenționează să ceară extrădarea suspecților, iar un purtător de cuvânt al FBI nu a oferit comentarii imediate.
Acest caz scoate în evidență o problemă tot mai gravă în peisajul amenințărilor cibernetice: atacurile asupra lanțului de aprovizionare software. În loc să vizeze direct companiile mari, hackerii preferă să compromită instrumentele open-source pe care acestea le folosesc, reușind astfel să lovească sute sau chiar mii de victime dintr-o singură lovitură. TeamPCP a demonstrat o abordare sofisticată, combinând furtul de credențiale cu extorcarea, ceea ce a generat pierderi financiare uriașe și a pus în pericol datele personale a milioane de utilizatori.
Reacțiile din industrie nu au întârziat să apară. Specialiștii în securitate cibernetică subliniază că arestările reprezintă o victorie importantă pentru forțele de ordine, dar și un semnal de alarmă pentru companii. „Este un exemplu clar că nimeni nu este imun, indiferent cât de mare este”, a comentat un analist independent. „Fiecare organizație trebuie să își revizuiască politicile de securitate și să verifice integritatea tuturor componentelor software pe care le utilizează.”
În plus, cazul ridică întrebări legate de cooperarea internațională în combaterea criminalității cibernetice. Deși suspecții au fost arestați în Australia, victimele se află în întreaga lume, iar dovezile digitale traversează granițele. Faptul că FBI a fost implicat în anchetă arată că astfel de operațiuni necesită o coordonare strânsă între agențiile din mai multe țări.
Pentru companiile care au fost vizate, precum Mercor sau OpenAI, aceste arestări aduc o oarecare ușurare, dar și o lecție dură. Mercor, un startup care folosește AI pentru recrutare, a fost nevoit să își întărească securitatea după atac, iar OpenAI a confirmat că a fost vizat, dar nu a oferit detalii despre impact. De asemenea, Comisia Europeană a anunțat că a luat măsuri suplimentare pentru a-și proteja infrastructura.
Pe măsură ce procesul va avansa, vom afla probabil mai multe detalii despre amploarea activităților TeamPCP și despre modul în care au reușit să rămână nedetectați atât timp. Până atunci, rămâne un avertisment puternic: securitatea cibernetică nu este doar o problemă tehnică, ci una strategică, care necesită atenție constantă și investiții serioase.
De ce este important:
Arestarea a doi presupuși membri ai TeamPCP reprezintă un pas major în lupta împotriva criminalității cibernetice organizate, dar și un semnal că autoritățile din întreaga lume încep să colaboreze mai eficient. Atacurile asupra lanțului de aprovizionare software au devenit una dintre cele mai periculoase amenințări, deoarece pot afecta simultan mii de companii și milioane de utilizatori. Acest caz subliniază necesitatea ca firmele să își protejeze nu doar propriile sisteme, ci și toate componentele terțe pe care le integrează. De asemenea, demonstrează că jurnalismul de investigație poate juca un rol crucial în demascarea infractorilor, chiar și atunci când aceștia încearcă să se ascundă în spatele unor pseudonime online.