Subiect: #TeamPCP
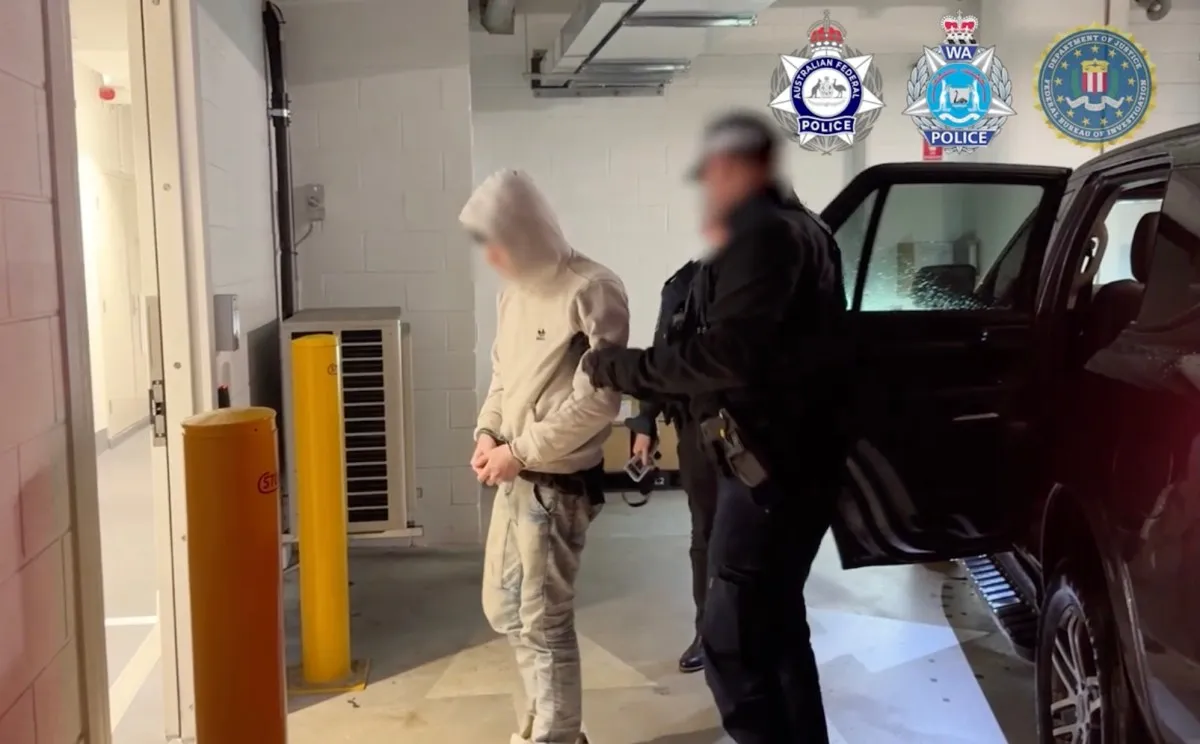
Poliția australiană arestează doi suspecți de hacking din grupul TeamPCP, care a vizat Mercor, OpenAI și alții
Poliția australiană a arestat doi suspecți de hacking din grupul TeamPCP, acuzați de atacuri asupra lanțului de aprovizionare software care au vizat Mercor, OpenAI, Comisia Europeană și alte organizații. Aceștia au furat peste 500.000 de credențiale și au extorcat victimele. Unul dintre arestați, Ruben Thomson, cunoscut ca „Ellis”, a fost liderul grupului până în martie 2026.
GitHub confirmă că hackerii au furat date din mii de depozite interne
GitHub confirmă că hackerii au furat date din aproximativ 3.800 de depozite interne de cod, folosind o extensie VS Code otrăvită. Grupul TeamPCP și-a asumat responsabilitatea și vinde datele pe forumuri de criminalitate cibernetică.
Hackerii sparg sisteme deja compromise de alți hackeri: o nouă campanie de „furt” cibernetic
O campanie cibernetică neobișnuită, descoperită de SentinelOne, arată cum un grup de hackeri atacă sisteme deja compromise de grupul TeamPCP, îi elimină pe atacatorii originali și fură acreditări în scop financiar. Articolul analizează modul de operare, posibilele motivații și implicațiile pentru securitatea cibernetică.
Agenția de securitate cibernetică a UE atribuie breșa masivă de date unor grupuri de hackeri, inclusiv TeamPCP și ShinyHunters
Agenția de securitate cibernetică a UE a atribuit breșa masivă de date de la Comisia Europeană grupului TeamPCP, care a sustras 92 GB de date dintr-un cont AWS compromis. Datele au fost publicate ulterior de grupul ShinyHunters, ilustrând tendința îngrijorătoare a colaborării între grupuri de criminalitate informatică.