Subiect: #Breșă de Date
Revolut recunoaște o breșă de securitate: hackerii au păcălit compania folosind o adresă de e-mail guvernamentală falsă
Revolut a confirmat că a divulgat date sensibile ale clienților către o terță parte neautorizată, după ce atacatorii au folosit un domeniu de e-mail guvernamental legitim pentru a trimite cereri frauduloase. Datele expuse includ pașapoarte, permise de conducere, selfie-uri de verificare și istorice de tranzacții. Incidentul vine într-un moment delicat, în care compania se pregătește de o listare publică de până la 200 de miliarde de dolari.

Uber Freight, investigată după ce un grup de hackeri a revendicat o breșă de date
Uber Freight, subsidiara de logistică a Uber, investighează o posibilă breșă de date revendicată de grupul de hackeri Helix. Atacul a vizat date sensibile, iar compania nu a confirmat încă amploarea daunelor. Incidentul subliniază riscurile crescute în sectorul logistic și necesitatea unor măsuri de securitate mai stricte.

Încă o breșă masivă de securitate: milioane de numere de permis de conducere, expuse
AssuranceAmerica confirmă o breșă de date care a expus numerele de permis de conducere a 6,9 milioane de persoane, cea mai mare scurgere de acest tip din 2025. Atacatorii au furat nume, contacte și detalii despre polițe. Incidentul subliniază vulnerabilitatea datelor personale în era digitală.
Hackerii ruși, în spatele atacului de 2,5 miliarde de dolari asupra Jaguar Land Rover: raport
Un atac cibernetic masiv asupra Jaguar Land Rover, atribuit hackerilor ruși, a costat economia britanică 2,5 miliarde de dolari și a forțat guvernul să intervină cu un pachet de salvare. Ancheta, coordonată de Microsoft, FBI și alte agenții, dezvăluie o breșă de securitate complexă, cu multiple puncte de intrare.
Klue confirmă că un credential din 2022 a dus la breșe de date ale clienților
Klue confirmă că un credential vechi de trei ani, dintr-un pilot limitat, a fost folosit de hackeri pentru a fura date de la clienți precum LastPass. Compania nu a dezafectat credentialul după pilot, ridicând semne de întrebare privind securitatea.
Oracle avertizează asupra unei vulnerabilități critice exploatate de hackeri pentru a sparge peste 100 de companii
Oracle a avertizat clienții despre o vulnerabilitate critică în PeopleSoft, exploatată de grupul ShinyHunters pentru a sparge peste 100 de organizații, majoritatea din învățământul superior. Breșa, care nu necesită autentificare, rămâne nepatch-uită, iar Oracle recomandă măsuri temporare de atenuare.
Fostul executiv de securitate cibernetică de la IBM, transformat în avertizor, acuză compania că a ascuns mai multe breșe de date
Un fost vicepreședinte IBM acuză compania că a ascuns trei breșe de date majore, inclusiv una orchestrada de grupul chinez APT10, între 2013 și 2016. Procesul, desigilat acum, dezvăluie că IBM nu a notificat autoritățile și a mușamalizat incidentele, deși este un furnizor cheie de securitate cibernetică pentru guvernul american.
Grafana Labs, creatorul instrumentului open source, confirmă un atac cibernetic și refuză să plătească răscumpărarea
Grafana Labs confirmă un atac cibernetic în care hackerii au furat codul sursă, dar refuză să plătească răscumpărarea, invocând sfatul FBI-ului. Incidentul contrastează cu alte cazuri recente și subliniază importanța securității tokenurilor.
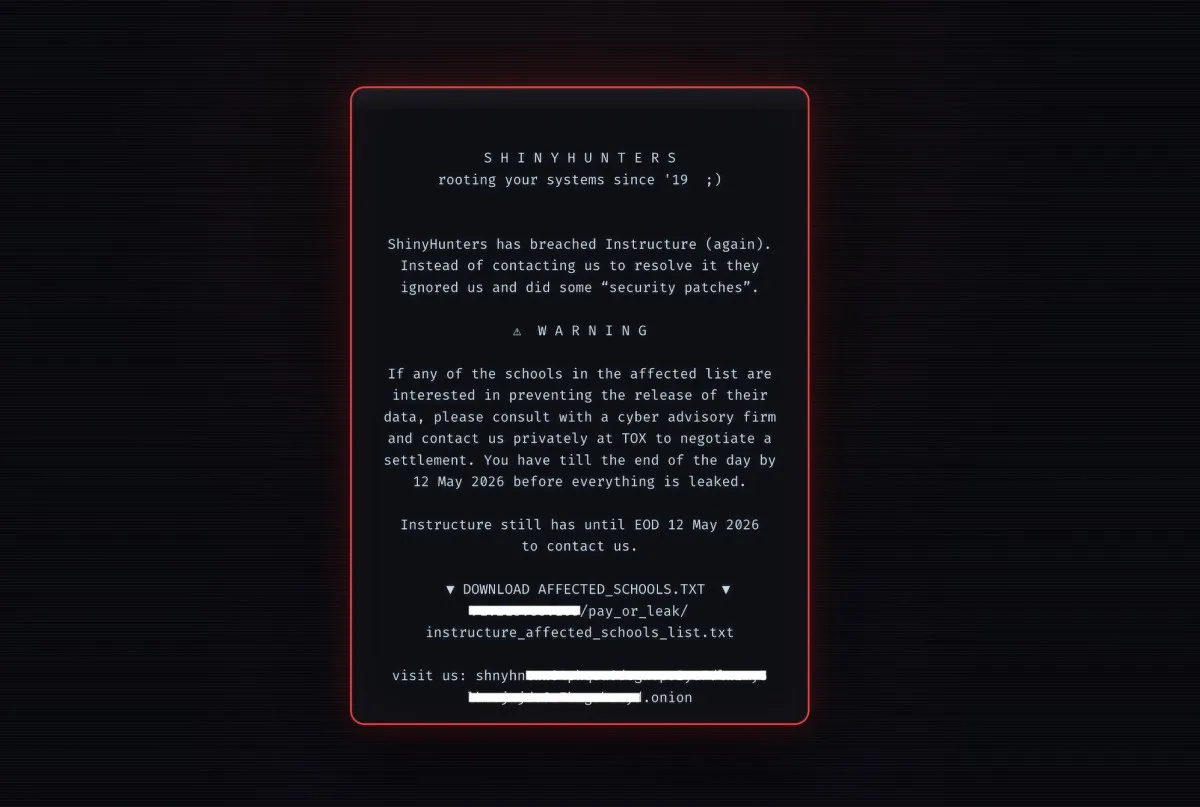
Hackeri au vandalizat paginile de login ale școlilor după ce au revendicat un nou atac asupra Instructure
Hackerii din grupul ShinyHunters au vandalizat paginile de login ale mai multor școli după ce au revendicat un nou atac asupra platformei Canvas de la Instructure, amenințând că vor publica datele furate pe 12 mai dacă nu se ajunge la o înțelegere. Incidentul subliniază vulnerabilitatea sistemelor educaționale și necesitatea unor măsuri de securitate mai stricte.
Vercel confirmă că a fost hackată și datele clienților au fost furate printr-un atac de tip supply chain
Vercel a confirmat o breșă de securitate cauzată printr-un atac de tip supply chain originiat în aplicația Context AI, prin care hackerii au accesat conturile Google ale angajaților și au furat date sensibile ale clienților, inclusiv chei API și cod sursă, avertizând despre potențiale breșe în lanț în întreaga industrie tehnologică.
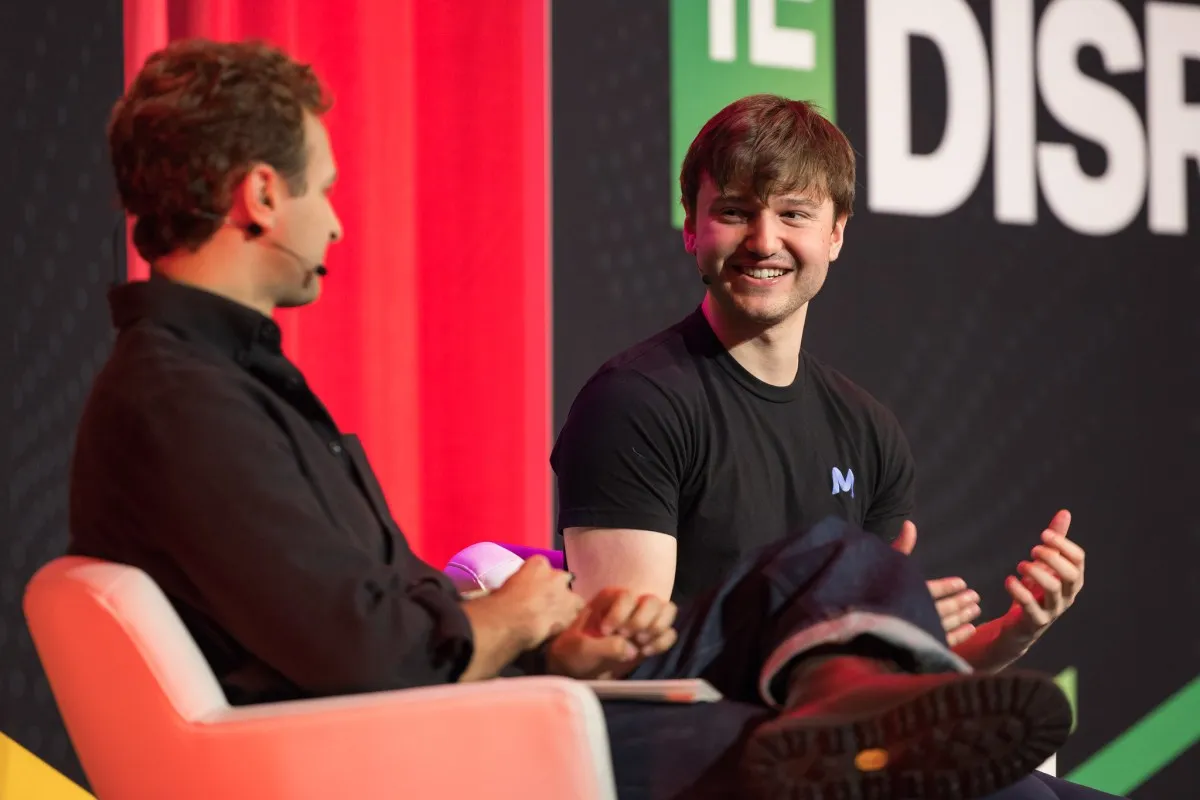
Startup-ul evaluat la 10 miliarde de dolari, Mercor, traversează o criză majoră după un atac cibernetic devastator
Startup-ul AI evaluat la 10 miliarde de dolari se confruntă cu consecințe grave după ce hackerii au sustras 4TB de date, inclusiv informații despre candidați, cod sursă și chei API. Meta și-a întrerupt contractele, iar cinci contractori au dat startul unor procese juridice.
Agenția de securitate cibernetică a UE atribuie breșa masivă de date unor grupuri de hackeri, inclusiv TeamPCP și ShinyHunters
Agenția de securitate cibernetică a UE a atribuit breșa masivă de date de la Comisia Europeană grupului TeamPCP, care a sustras 92 GB de date dintr-un cont AWS compromis. Datele au fost publicate ulterior de grupul ShinyHunters, ilustrând tendința îngrijorătoare a colaborării între grupuri de criminalitate informatică.