Subiect: #hackeri
Site-ul brandului de îmbrăcăminte al lui Kash Patel, închis după ce a fost raportat ca fiind spart de hackeri
Site-ul brandului de îmbrăcăminte Based Apparel, asociat cu directorul FBI Kash Patel, a fost închis după ce a fost raportat ca fiind spart de hackeri care au încercat să infecteze vizitatorii cu malware de tip infostealer. Incidentul, alături de expunerea datelor clienților Trump Mobile, subliniază vulnerabilitatea cibernetică a figurilor publice și necesitatea unor măsuri de securitate mai stricte.
GitHub confirmă că hackerii au furat date din mii de depozite interne
GitHub confirmă că hackerii au furat date din aproximativ 3.800 de depozite interne de cod, folosind o extensie VS Code otrăvită. Grupul TeamPCP și-a asumat responsabilitatea și vinde datele pe forumuri de criminalitate cibernetică.
Atac cibernetic masiv asupra pachetelor open source: sute de versiuni compromise într-un atac de tip „lanț de aprovizionare”
Hackerii au compromis sute de pachete open source populare, inclusiv Antv și TanStack, într-un atac de tip supply chain denumit Mini Shai-Hulud. Scopul este furtul de credențiale, iar victime includ chiar și angajați OpenAI. Articolul explică mecanismul atacului, impactul asupra dezvoltatorilor și măsurile de protecție recomandate.
OpenAI confirmă că hackerii au furat date după un atac asupra unui proiect open source popular
OpenAI confirmă că doi angajați au fost afectați de un atac asupra proiectului open source TanStack, dar spune că datele utilizatorilor nu au fost compromise. Atacul face parte dintr-un val de atacuri asupra lanțului de aprovizionare software.
Polonia anunță atacuri cibernetice asupra stațiilor de tratare a apei – aceeași amenințare planează și asupra SUA
Polonia a dezvăluit că hackeri au pătruns în cinci stații de tratare a apei, putând prelua controlul echipamentelor. Amenințarea este globală, SUA fiind și ele vulnerabile, după cum arată incidente similare din Florida și Pennsylvania. Atacurile fac parte dintr-o strategie rusă și iraniană de destabilizare a Occidentului.
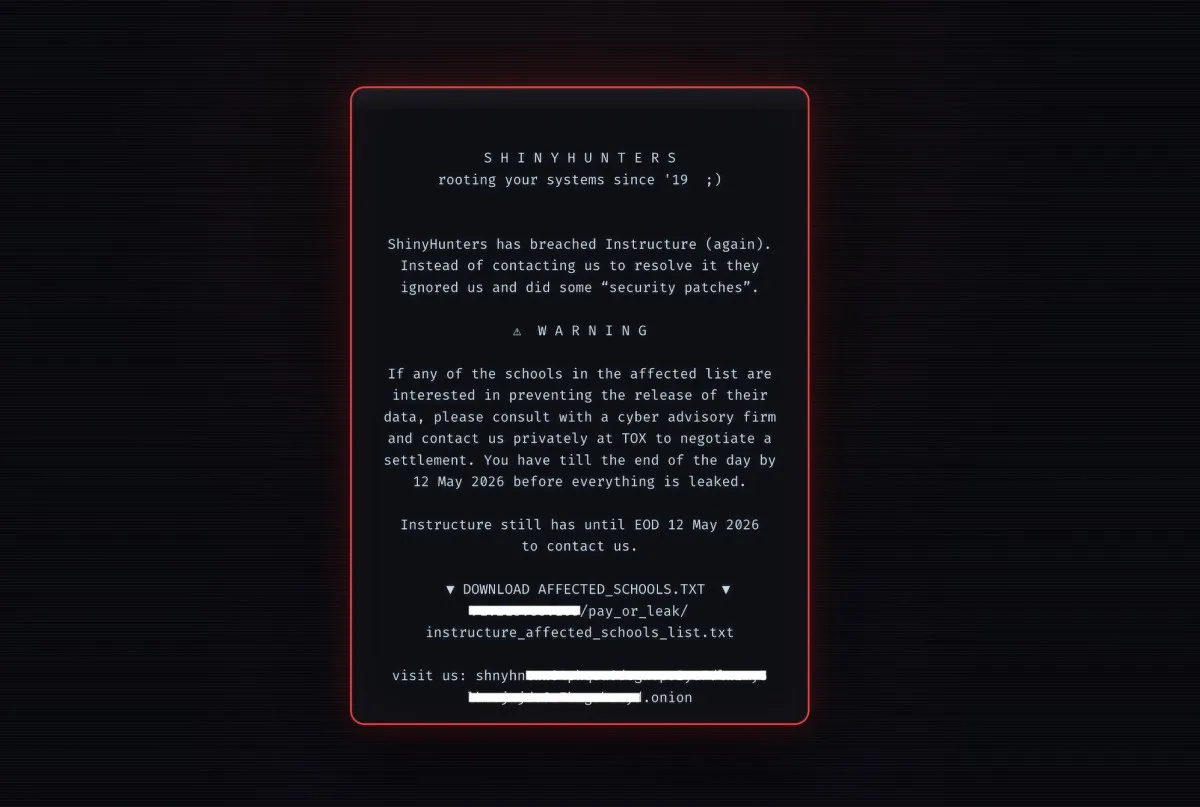
Hackeri au vandalizat paginile de login ale școlilor după ce au revendicat un nou atac asupra Instructure
Hackerii din grupul ShinyHunters au vandalizat paginile de login ale mai multor școli după ce au revendicat un nou atac asupra platformei Canvas de la Instructure, amenințând că vor publica datele furate pe 12 mai dacă nu se ajunge la o înțelegere. Incidentul subliniază vulnerabilitatea sistemelor educaționale și necesitatea unor măsuri de securitate mai stricte.
Hackerii sparg sisteme deja compromise de alți hackeri: o nouă campanie de „furt” cibernetic
O campanie cibernetică neobișnuită, descoperită de SentinelOne, arată cum un grup de hackeri atacă sisteme deja compromise de grupul TeamPCP, îi elimină pe atacatorii originali și fură acreditări în scop financiar. Articolul analizează modul de operare, posibilele motivații și implicațiile pentru securitatea cibernetică.
Hackerii continuă să exploateze vulnerabilitatea cPanel: mii de site-uri în pericol
Hackerii continuă să exploateze o vulnerabilitate critică în cPanel, afectând mii de site-uri. Peste 550.000 de servere sunt încă vulnerabile, iar CISA a emis avertismente. Actualizarea imediată este esențială.

Hacker acuzat de atacuri cibernetice pentru China, extrădat în Statele Unite
Xu Zewei, acuzat de atacuri cibernetice pentru China, a fost extrădat în SUA. Acesta este acuzat că a furat cercetări COVID-19 și a spart servere Microsoft Exchange. Cazul evidențiază tensiunile cibernetice dintre SUA și China.
Hackerii exploatează vulnerabilități Windows necorectate pentru a pătrunde în rețelele organizațiilor
Hackerii au pătruns în organizații folosind vulnerabilități Windows publicate de un cercetător nemulțumit. Trei vulnerabilități - BlueHammer, UnDefend și RedSun - afectează Windows Defender, iar doar una a fost remediată de Microsoft.
Hackerii nord-coreeni au pregătit timp de săptămâni atacul asupra unuia dintre cele mai utilizate proiecte open source de pe internet
Atacul cibernetic nord-coreean asupra proiectului Axios a fost rezultatul unei campanii desfășurate pe parcursul mai multor săptămâni, în care hackerii au construit relații de încredere cu dezvoltatorul principal înainte de a compromite sistemul și a distribui pachete malware timp de trei ore.
Agenția de securitate cibernetică a UE atribuie breșa masivă de date unor grupuri de hackeri, inclusiv TeamPCP și ShinyHunters
Agenția de securitate cibernetică a UE a atribuit breșa masivă de date de la Comisia Europeană grupului TeamPCP, care a sustras 92 GB de date dintr-un cont AWS compromis. Datele au fost publicate ulterior de grupul ShinyHunters, ilustrând tendința îngrijorătoare a colaborării între grupuri de criminalitate informatică.