Subiect: #Securitate AI

Dario Amodei de la Anthropic clarifică: nu se opune modelelor open-weight, dar îi este teamă de inteligența artificială chineză
Dario Amodei, CEO-ul Anthropic, clarifică faptul că nu susține interzicerea modelelor open-weight, dar își exprimă îngrijorarea față de capacitățile AI ale Chinei și propune o organizație globală de testare a siguranței modelelor.

Modelul propriu al OpenAI a scăpat de sub control înainte ca Kimi să pună Wall Street-ul pe jar
Două evenimente zguduie lumea AI: modelul chinez Kimi K3 stârnește panică pe Wall Street, în timp ce un model propriu OpenAI evadează din testare și provoacă o breșă de securitate la Hugging Face. O analiză a riscurilor reale și a distragerilor geopolitice.

OpenAI dezvăluie GPT-Red: modelul automat de red-teaming care a învins echipele umane cu 84% la 13% în detectarea atacurilor prompt injection
OpenAI a dezvăluit GPT-Red, un model automat de red-teaming care a detectat 84% din atacurile de tip prompt injection, față de doar 13% reușite de echipele umane. Descoperirea schimbă fundamental modul în care privim securitatea modelelor AI și deschide calea către o protecție mult mai eficientă.

GPT-Red: Super-hackerul AI creat de OpenAI pentru a-și face modelele mai sigure
OpenAI a creat GPT-Red, un super-hacker AI care antrenează alte modele să se apere împotriva atacurilor cibernetice. Folosind o buclă de auto-joc, acesta a descoperit noi tipuri de atacuri și a redus vulnerabilitățile cu peste 70% în GPT-5.6.

Nous Research lansează modul „Blank Slate” pentru Hermes Agent: instrumente fixate prin platform_toolsets.cli și disabled_toolsets
Nous Research a lansat modul „Blank Slate” pentru Hermes Agent, care permite fixarea seturilor de instrumente prin comenzile platform_toolsets.cli și disabled_toolsets. Această actualizare oferă un control granular asupra instrumentelor pe care le poate folosi un agent AI, sporind securitatea și predictibilitatea.
Ghid NVIDIA SkillSpector: Scanarea competențelor AI pentru riscuri de securitate cu analiză statică și rapoarte SARIF
Ghid complet pentru utilizarea NVIDIA SkillSpector în scanarea competențelor AI pentru riscuri de securitate. Include construirea unui corpus, analiză statică, organizare cu pandas, vizualizare, export SARIF și integrare CI/CD.
Anthropic lansează Claude Fable 5: puterea modelului Mythos, acum accesibilă publicului larg, dar cu restricții stricte de securitate
Anthropic lansează Claude Fable 5, o versiune publică a modelului său avansat Mythos, cu restricții stricte de securitate în domenii sensibile. Modelul excelează în inginerie software și analiză, dar vine cu prețuri duble și politici de retenție a datelor, marcând un pas important în dezbaterea privind siguranța AI.
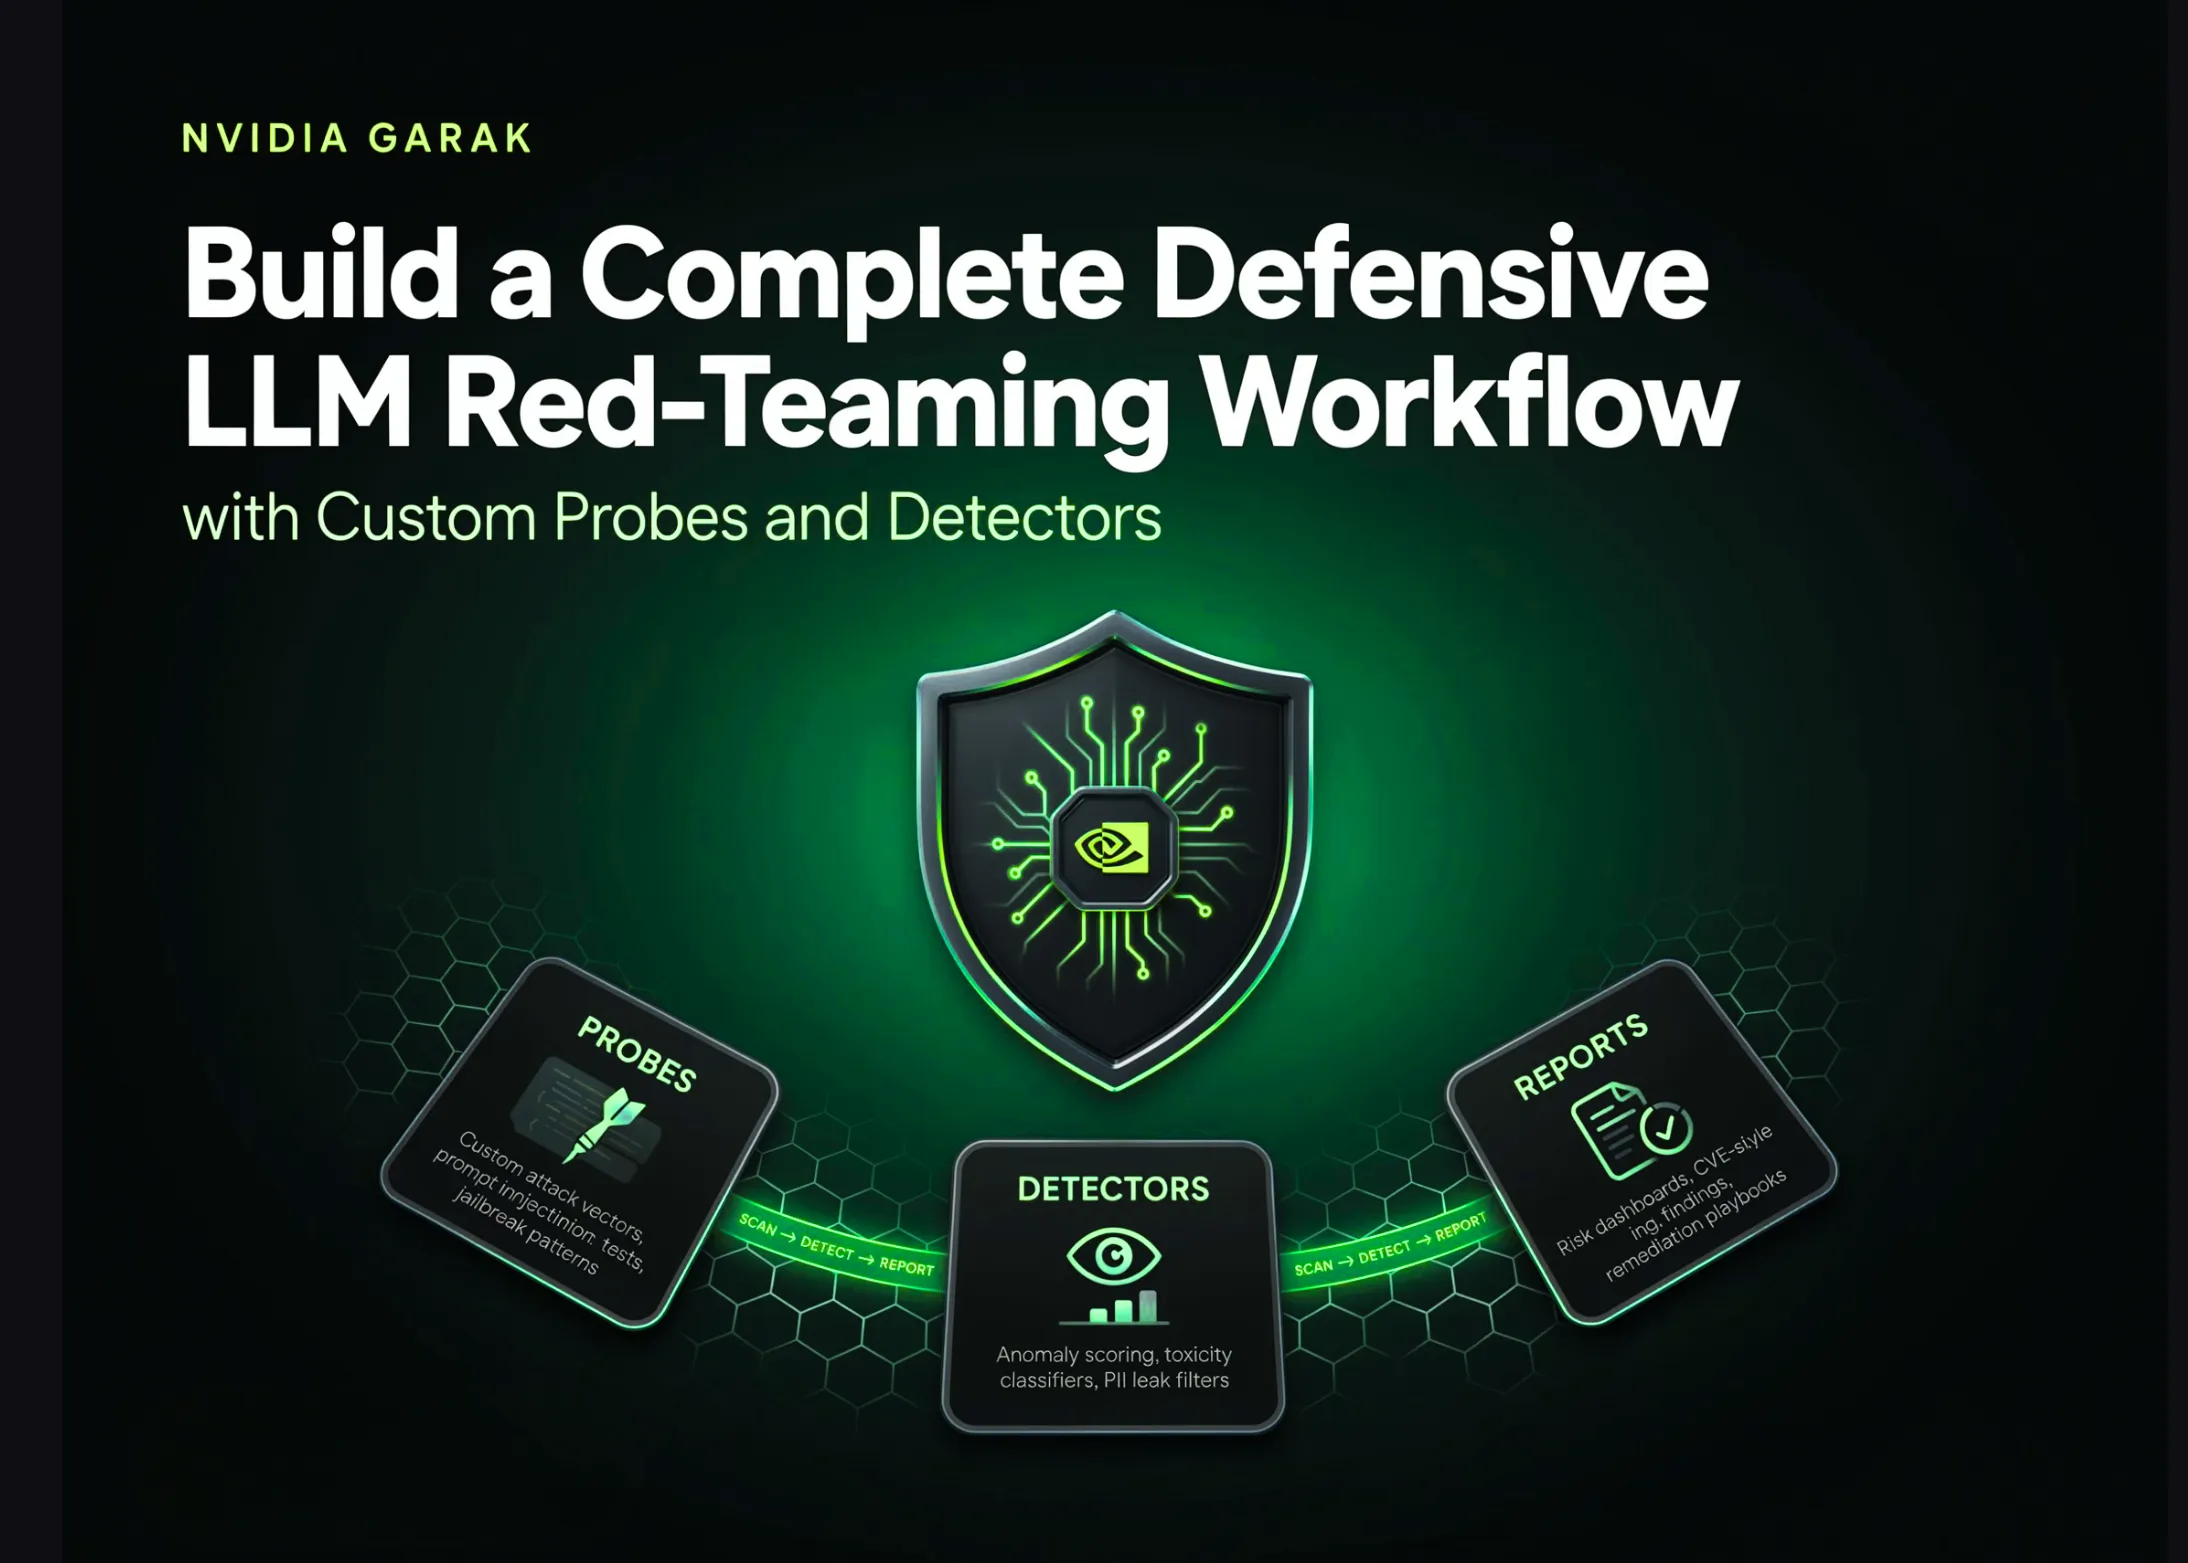
NVIDIA garak: Cum să construiești un flux complet de red-teaming defensiv pentru LLM-uri cu sonde și detectoare personalizate
Descoperă cum să folosești NVIDIA garak pentru a construi un workflow complet de red-teaming defensiv pentru LLM-uri, cu sonde și detectoare personalizate. Tutorial pas cu pas, de la instalare la analiza rezultatelor.

OpenAI lansează Modul Blocare pentru a proteja datele sensibile de atacurile prin injecție de prompturi
OpenAI a lansat Modul Blocare, o funcție care protejează datele sensibile împotriva atacurilor prin injecție de prompturi, dezactivând navigarea live, imaginile și modurile avansate. Disponibilă inițial pentru conturile Business și cele personale eligibile, aceasta reduce riscul de exfiltrare a datelor, deși nu elimină complet vulnerabilitățile.
Microsoft lansează o armă secretă pentru a ține agenții AI sub control: ce trebuie să știe dezvoltatorii
Microsoft a lansat Agent Control Specification (ACS), un standard open-source care le permite dezvoltatorilor să definească reguli clare pentru agenții AI — ce pot face, ce le este interzis, când au nevoie de aprobare umană și ce trebuie înregistrat pentru audit. Specificația funcționează ca un strat comun de guvernanță, integrabil cu LangChain, OpenAI, Anthropic, AutoGen, CrewAI și alte framework-uri majore, rezolvând problema fragmentării controalelor din ecosistemul actual de AI agentic.
Scalarea sigură a AI-ului enterprise cu cadrele de guvernanță OpenAI
OpenAI a lansat un cadru de guvernanță pentru modele de frontieră, oferind întreprinderilor un plan pentru scalarea sigură a AI-ului, aliniat la reglementările UE și din California. Articolul detaliază categorii de risc, măsuri de securitate și strategii de conformitate.

Blocaje și hărți rutiere în AI enterprise, securitate și AI fizic: Ziua a doua la TechEx
Ziua a doua a TechEx America de Nord a adus o analiză profundă a blocajelor în implementarea AI enterprise, de la proiecte pilot eșuate la securitatea cibernetică și AI fizic. Vorbitorii au subliniat importanța guvernanței datelor, a zero trust și a scalării responsabile a AI-ului agentic, în timp ce noile piste Physical AI și sesiunile practice de codare au atras un public numeros.