
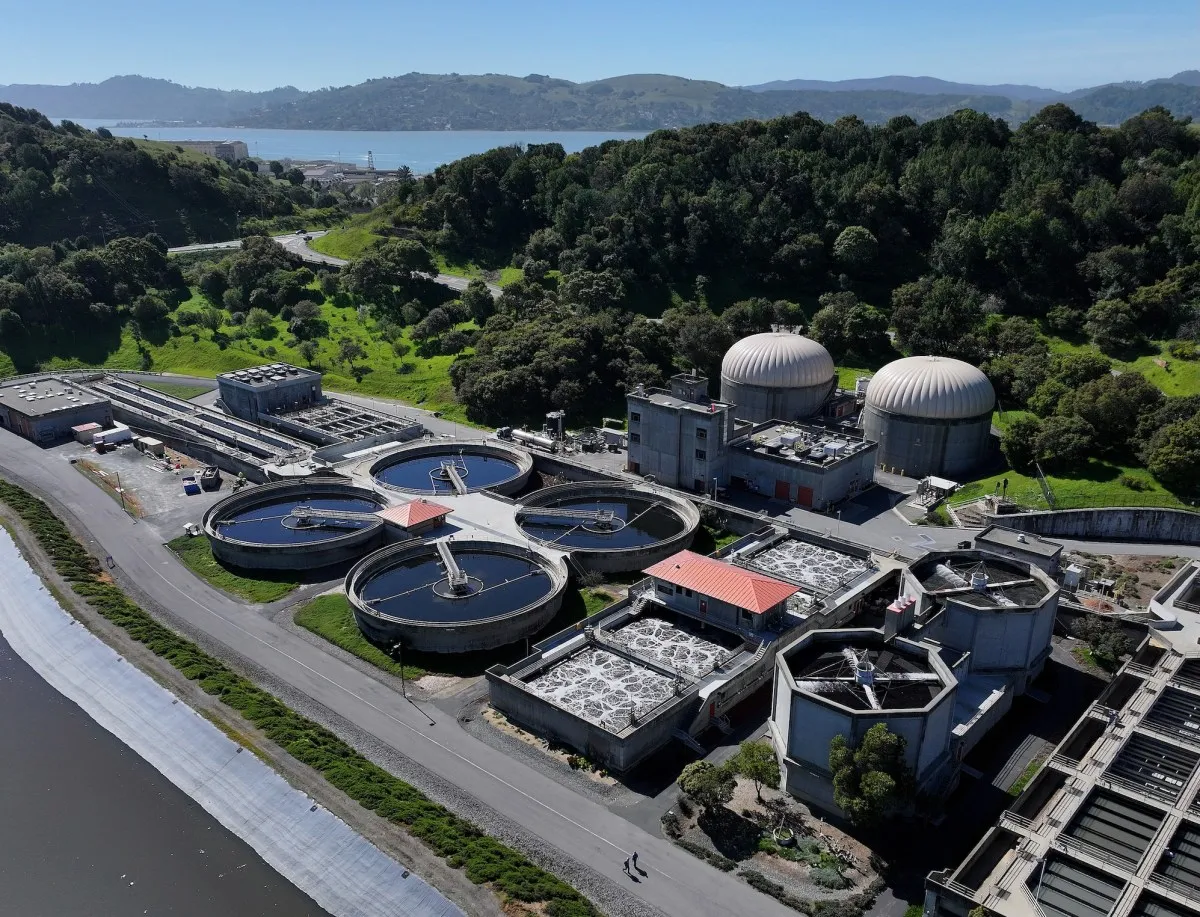
Conform unui aviz emis de agenția federală, care supraveghează apărarea cibernetică și protecția infrastructurilor critice, atacurile au vizat în principal controlere logice programabile (PLC), dispozitive esențiale utilizate pentru controlul sistemelor fizice și al mașinilor din cadrul furnizorilor de apă, al sistemelor energetice și al altor componente ale infrastructurii critice. În ultimele săptămâni, hackerii au vizat PLC-uri fabricate de mai mulți producători, inclusiv Rockwell, Schneider Electric și, mai recent, Siemens.
CISA a precizat anterior că aceste atacuri cibernetice se bazează parțial pe instrumente de inteligență artificială care utilizează informații publice pentru a dezvolta scripturi capabile să vizeze PLC-urile vulnerabile produse de Siemens. Deși intruziunile au avut un impact redus asupra alimentării cu apă potabilă sau a apelor uzate pentru comunitățile locale, ele au generat întreruperi și perturbări în funcționare, pe măsură ce echipele de intervenție investighează breșele de securitate.
Un aspect deosebit de alarmant semnalat de CISA este acela că unele dintre intruziuni au permis hackerilor să modifice PLC-urile afectate pentru a dezactiva procesele de oprire și alarmele, ceea ce ar putea crea „condiții nesigure” fără ca operatorii să fie notificați. Multe dintre comunitățile afectate se află în zone rurale sau izolate, unde perturbarea sistemelor de infrastructură critică poate afecta un număr mare de oameni.
Rapoartele care citează oficiali americani de rang înalt sugerează că serviciile de informații americane cred că Iranul se află, cel mai probabil, în spatele acestor atacuri, care par a fi în mare parte oportuniste și ar putea reprezenta un răspuns la războiul condus de SUA și Israel împotriva Iranului. Cu toate acestea, oficialii americani nu au oferit o atribuire concretă și definitivă.
Aceste intruziuni au stârnit îngrijorări mai ample cu privire la securitatea cibernetică și reziliența infrastructurii critice din Statele Unite. În ultimii ani, oficialii americani au avertizat că hackerii care lucrează pentru China au plantat malware distructiv pe infrastructura critică, pregătit să fie activat ca diversiune în eventualitatea unei invazii chineze anticipate asupra Taiwanului. De asemenea, Rusia a fost legată de mai multe atacuri cibernetice asupra furnizorilor de apă și a rețelelor electrice din Europa, ca parte a unei campanii tot mai extinse, considerată a fi un test al alianței NATO.
Atacurile asupra sistemelor de apă nu sunt un fenomen nou, dar amploarea și frecvența lor au crescut semnificativ în ultima perioadă. În 2021, un atac asupra unei stații de tratare a apei din Florida a fost dejucat, dar a atras atenția asupra vulnerabilităților acestui sector. De atunci, agențiile federale au intensificat eforturile de securizare a acestor sisteme, dar progresul este lent, iar multe dintre ele rămân expuse.
Unul dintre principalele probleme este că multe sisteme de apă din Statele Unite sunt operate de autorități locale mici, cu bugete limitate și personal insuficient instruit în domeniul securității cibernetice. Aceste entități au adesea dificultăți în a implementa măsuri de securitate de bază, cum ar fi autentificarea cu doi factori sau actualizarea regulată a software-ului. În plus, multe dintre aceste sisteme utilizează echipamente vechi, care nu au fost proiectate pentru a face față amenințărilor cibernetice moderne.
CISA a emis recomandări detaliate pentru operatorii de sisteme de apă, inclusiv sfaturi privind segmentarea rețelelor, monitorizarea activității suspecte și implementarea unor protocoale stricte de acces. Agenția a subliniat, de asemenea, importanța colaborării între sectorul public și cel privat pentru a îmbunătăți securitatea infrastructurii critice.
Pe lângă atacurile atribuite Iranului, există îngrijorări că alte state naționale ar putea exploata aceste vulnerabilități. Oficialii americani au declarat că monitorizează îndeaproape situația și că lucrează cu partenerii internaționali pentru a identifica și a contracara amenințările. Cu toate acestea, atribuirea atacurilor cibernetice este un proces complex și adesea de durată, iar dovezile pot fi neconcludente.
Impactul acestor atacuri asupra comunităților locale nu trebuie subestimat. Întreruperile în alimentarea cu apă pot avea consecințe grave pentru sănătatea publică, igienă și activitățile economice. În zonele rurale, unde resursele sunt limitate, o astfel de perturbare poate fi deosebit de dificil de gestionat. De asemenea, aceste atacuri pot eroda încrederea publicului în capacitatea guvernului de a proteja infrastructura esențială.
În concluzie, confirmarea CISA că peste 100 de sisteme de apă au fost vizate în iulie reprezintă un semnal de alarmă serios. Este clar că infrastructura critică a SUA, și în special sectorul apei, se confruntă cu amenințări cibernetice tot mai sofisticate și mai frecvente. Răspunsul la aceste provocări necesită o abordare coordonată, care să implice atât investiții în securitate, cât și o mai bună pregătire a personalului și o cooperare internațională sporită. În timp ce oficialii continuă să investigheze și să atribuie aceste atacuri, este esențial ca operatorii de infrastructură critică să rămână vigilenți și să implementeze măsuri de protecție robuste pentru a preveni viitoare incidente.
De ce este important:
Atacurile cibernetice asupra sistemelor de apă din SUA reprezintă o amenințare directă la adresa siguranței publice și a securității naționale. Confirmarea CISA că peste 100 de sisteme au fost vizate într-o singură lună subliniază vulnerabilitatea critică a infrastructurii esențiale și necesitatea urgentă de a consolida apărarea cibernetică. Aceste incidente nu doar că pot perturba serviciile vitale pentru comunități, dar pot crea și condiții periculoase, inclusiv prin dezactivarea alarmelor și a proceselor de oprire. În plus, ele evidențiază riscul ca state naționale să utilizeze atacuri cibernetice ca instrument de răzbunare sau de testare a capacităților de apărare ale adversarilor, ceea ce face ca securitatea infrastructurii critice să fie o prioritate absolută pentru guverne și operatori deopotrivă.