Subiect: #Infrastructură critică
Guvernul SUA dă alarma: Hackerii exploatează acum activ vulnerabilități critice în PHP, agențiile federale au 72 de ore să patchuiască
CISA confirmă exploatarea activă a vulnerabilităților "PHP2Shell" și ordină agențiilor federale patching-ul în 72 de ore. Incidentul evidențiază riscul critic al infrastructurii open-source sub-finantate și rolul AI-ului în armarea bug-urilor considerate anterior inofensive.
Atacurile cibernetice explodă după descoperirea vulnerabilităților critice în PHP, motorul a 70% din web
Descoperirea de către Wiz Research, folosind AI OpenAI, a două vulnerabilități critice în PHP (motorul a 70% din web) a declanșat o cursă globală de patching. Milioane de atacuri au fost detectate în primele ore. Guvernele din SUA, UK, Japonia, Franța, China au ordonat acțiuni urgente, inclusiv oprirea site-urilor. Incidentul evidențiază rolul dual al AI-ului în cibersecuritate și fragilitatea infrastructurii open-source.
Justiția americană ridică perdeaua: zeci de companii din SUA, infiltrate de hackeri nord-coreeni care folosesc identități furate
Departamentul de Justiție al SUA a anunțat destructurarea unei rețele masive prin care hackeri nord-coreeni s-au infiltrat în peste 70 de companii americane, folosind identități furate ale unor cetățeni americani și ferme de laptopuri din Texas. Peste 180 de computere au fost confiscate, iar autoritățile susțin că regimul de la Phenian folosește aceste operațiuni pentru a-și finanța programul nuclear, alături de jaful masiv de criptomonede.
Parolele furate expun furnizorii de apă din America la atacuri cibernetice
Un raport SpyCloud arată că peste 1.000 de furnizori de apă din SUA sunt expuși la hackeri din cauza parolelor furate de malware. Aproape 20% dintre organizațiile verificate au avut credențiale compromise, iar un singur furnizor de tehnologie a expus 167 de companii de utilități. Infostealerele ocolesc MFA, iar sectorul apei trebuie să ia măsuri urgente.
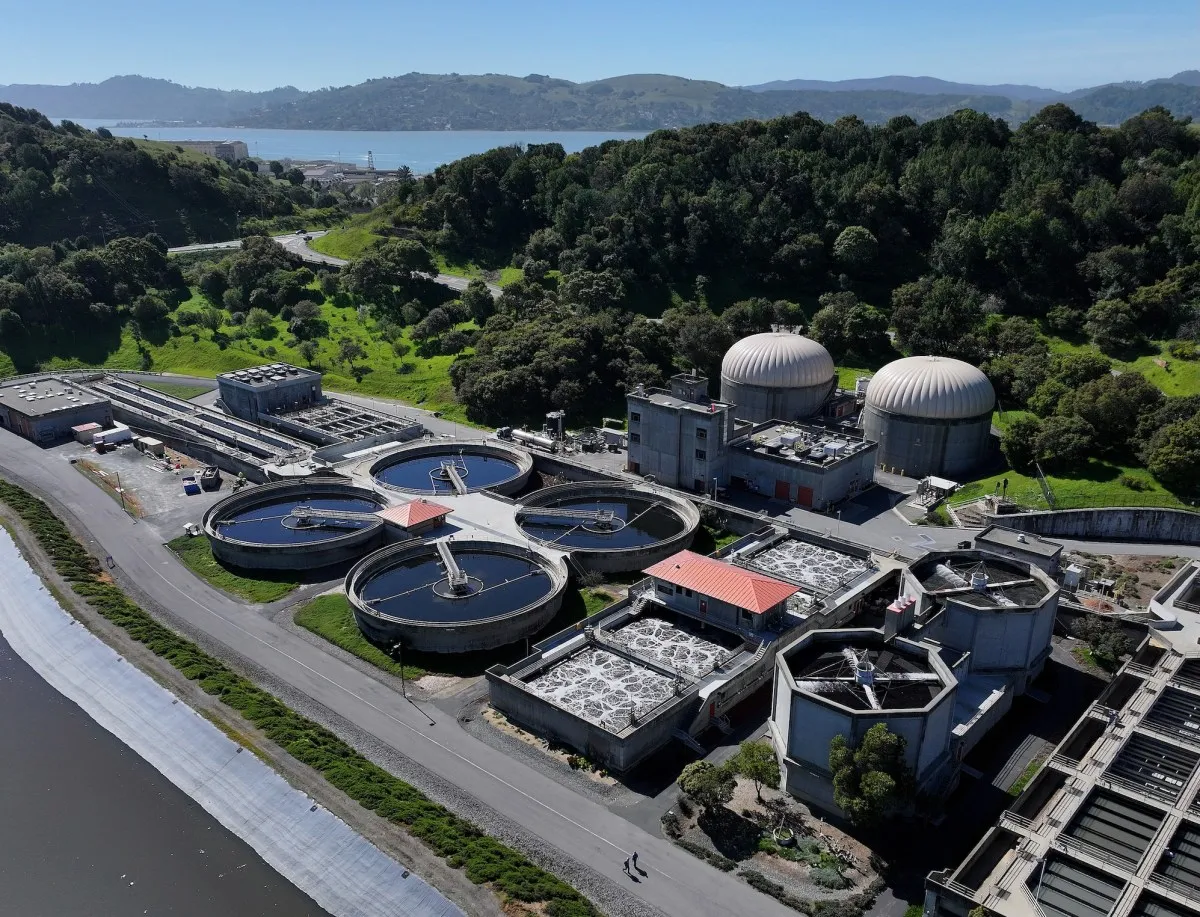
CISA confirmă: Peste 100 de sisteme de apă din SUA au fost vizate de hackeri în iulie
Agenția americană CISA a confirmat că peste 100 de sisteme de apă din SUA au fost vizate de atacuri cibernetice în iulie, vizând controlere logice programabile. Atacurile, posibil atribuite Iranului, au generat întreruperi și îngrijorări privind securitatea infrastructurii critice.
Războiul din Iran aduce războiul cibernetic în infrastructura critică
Atacurile cibernetice recente asupra infrastructurii critice din Marea Britanie și SUA, legate de conflictul din Iran, arată că războiul cibernetic vizează acum sisteme fizice vitale. Guvernele trebuie să se pregătească pentru reziliență, nu doar prevenire.
Hackerii vizează sistemele de apă cu ajutorul inteligenței artificiale: avertismentul autorităților americane
CISA, FBI și NSA avertizează că hackerii folosesc inteligența artificială pentru a ataca sistemele de apă din SUA, vizând dispozitivele Siemens PLC. Atacurile, care au escaladat recent, pot provoca întreruperi și daune infrastructurii critice, în special în comunitățile rurale.

Ce știm despre presupusele atacuri cibernetice iraniene asupra utilităților de apă din SUA
Atacurile cibernetice asupra utilităților de apă din SUA, atribuite Iranului, au lovit zeci de comunități în mai multe state. Deși atribuirea oficială nu a fost făcută, dovezile indică implicarea Teheranului. Aceste incidente evidențiază vulnerabilitatea infrastructurii critice și necesitatea unor măsuri de securitate mai stricte.

Rusia anunță lovituri asupra căii ferate și porturilor ucrainene, în timp ce dronele ucrainene vizează infrastructura rusă
Rusia a lovit o stație de cale ferată în portul ucrainean Izmail și două remorchere, în timp ce dronele ucrainene au atacat un hub petrolier în Marea Baltică și un depozit lângă Moscova. Escaladarea atacurilor reciproce asupra infrastructurii critice ridică tensiunile în regiunea baltică și afectează securitatea energetică și alimentară globală.

Atacuri cibernetice asupra sistemelor de apă din Michigan și Minnesota: FBI investighează posibila implicare iraniană
Michigan și Minnesota raportează atacuri cibernetice asupra sistemelor de apă, iar FBI investighează posibila implicare iraniană. Atacurile scot la iveală vulnerabilitatea infrastructurii critice și generează tensiuni politice între Trump și guvernatorul Walz.

Guvernul SUA avertizează: Hackerii iranieni atacă furnizorii de apă și energie din America
Guvernul SUA avertizează că hackerii iranieni atacă sistemele de control ale furnizorilor de apă și energie, provocând întreruperi. Atacurile vizează controlere logice programabile de la Rockwell, Schneider Electric și Siemens, iar autoritățile cer măsuri urgente de securitate.

Ce înseamnă atacul Iranului asupra infrastructurii Kuweitului pentru Golf?
Atacul Iranului asupra centralei electrice și a instalației de desalinizare din Kuweit provoacă o criză majoră de apă și electricitate, amenințând stabilitatea întregului Golf. Analizăm implicațiile strategice, reacțiile CCG și riscurile pentru securitatea energetică regională.