Într-o declarație făcută marți, procurorii federali au anunțat că au indiciat și arestat cel puțin două persoane, într-o operațiune care a cuprins peste 40 de locații suspecte, așa-numitele "laptop farms" (ferme de laptopuri), numărul fiind cel mai mare dezvăluit public până acum. Toate aceste ferme se aflau în Texas. Autoritățile au confiscat nu mai puțin de 180 de computere despre care cred că fuseseră expediate de companii americane către angajați proaspăt angajați, fără ca firmele respective să știe că de fapt angajaseră spioni nord-coreeni, oameni care folosiseră identități furate ale unor cetățeni americani.
Sună ca un film? Din păcate, e realitatea crudă a anului 2025.
Cât de grav e, de fapt?
Potrivit anchetatorilor, cel puțin 70 de companii cu sediul în SUA au fost infiltrate de hackerii nord-coreeni, care au reușit să genereze în jur de 3 milioane de dolari din fonduri furate. Cifra poate părea modestă pentru un jaf de proporții, dar adevărul este mult mai sumbru: companiile afectate nu au fost numite public, dar autoritățile au precizat că provin din sectoare extrem de sensibile: sănătate, suport cibernetic, retail, telecomunicații și producție industrială, dispersate în Ohio și alte 16 state, plus Districtul Columbia.
Adică spitale, fabrici, companii de comunicații. Inima infrastructurii americane.
Cum funcționează schema? E mai simplu decât crezi
Regimul nord-coreean a perfecționat în ultimul timp o schemă pe care o numește, fără jenă, "remote IT workers" - lucrători IT la distanță. Cum stă treaba? Simplu, brutal și eficient. Hackerii folosesc identități furate sau fabricate ale unor cetățeni americani, își creează profiluri de LinkedIn care arată perfect credibile, cu istoric profesional, recomandări, cu tot ce trebuie. Uneori folosesc și adrese de email aproape imposibil de deosebit de cele reale. Aplică la joburi remote în SUA și Europa, trec de interviuri, sunt angajați. Laptopul le este trimis acasă, dar, evident, "acasa" nu este casa lor, ci o fermă de laptopuri din Texas, operată de un facilitator american, care primește un comision pentru că ține echipamentul conectat și funcțional.
Așa funcționează totul. Muncă aparent legitimă, bani care intră, dar și date care ies pe ușa din dos, direct la Phenian.
De ce se complică acum schema
CrowdStrike, care a lucrat cot la cot cu FBI pentru a destructura aceste operațiuni, a explicat că fermele de laptopuri sunt acum "vitale" pentru Phenian. De ce? Pentru că le permit hackerilor nord-coreeni să ocolească trei bariere majore: fizice (nu sunt în SUA, deci nu pot fi urmăriți ușor), financiare (au nevoie de un punct de plată și operare) și legale (prezența unui complice american le conferă un paravan juridic). Cu alte cuvinte, dacă firma crede că angajatul e la el acasă în Ohio, de ce ar pune cineva sub semnul întrebării?
Departamentul de Justiție a explicat foarte clar tendința: "Din ce în ce mai mult, lucrătorii IT nord-coreeni apelează la recrutarea unor facilitatori americani pentru a contracara îmbunătățirea detecțiilor din sectorul privat și acțiunile de aplicare a legii. Acești lucrători angajează facilitatori pentru a îndeplini o varietate mai mare de sarcini și, în unele cazuri, subcontractează locuri de muncă întregi unor terți resortisanți străini."
Miza reală: programul nuclear
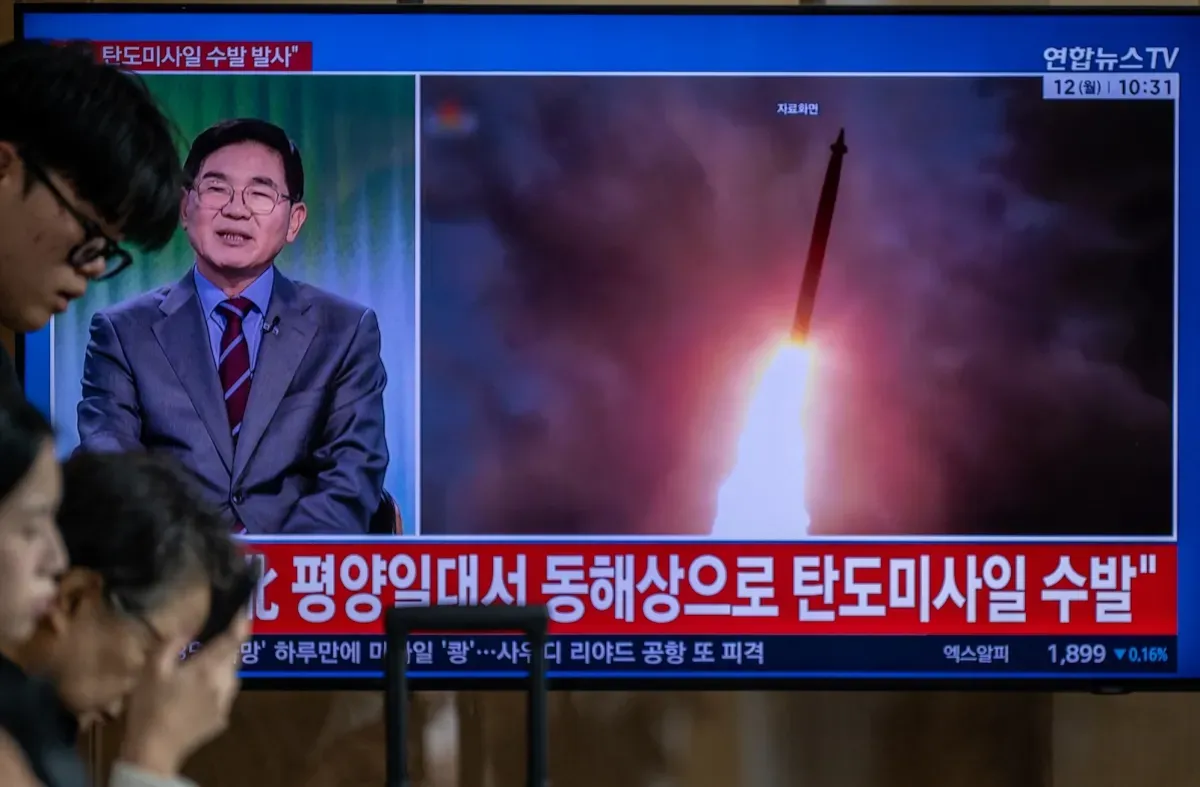
Atenție, aici nu e vorba doar despre furt de date sau câștiguri financiare. Schema cu lucrătorii IT este doar una dintre mai multe surse de venit ilicit pe care regimul nord-coreean le folosește pentru a-și finanța programul de arme nucleare, sancționat internațional. În 2025, experții estimează că Phenianul a furat cel puțin 2 miliarde de dolari în criptomonede. Doar în 2025. Și specialiștii spun că cifrele reale sunt mult mai mari decât cele raportate oficial.
CrowdStrike a mai dezvăluit într-un raport separat că hackerii nord-coreeni au fost responsabili pentru aproximativ jumătate din toate intruziunile de tip "hands-on-keyboard" documentate în ultimul an. Ce înseamnă asta? Intruziuni făcute de oameni în carne și oase, nu de scripturi automate sau inteligență artificială. Oameni care se uită pe monitoare, care gândesc, care decid.
FBI-ul a avertizat, într-o notificare separată, că există "mii" de lucrători IT controlați de statul nord-coreean care lucrează în companii occidentale, reprezentând "o amenințare semnificativă la adresa securității naționale și o amenințare internă de furt de proprietate intelectuală".
Schema completă: angajare, furt, șantaj
Iată cum se leagă toate. Mai întâi, nord-coreeanul se angajează remote, cu identitate furată. Câștigă un salariu legitim și, în paralel, sustrage informații sensibile și proprietate intelectuală. Apoi, compania victimă este șantajată să plătească și mai mult pentru a-și recupera datele sau pentru a nu le vedea publicate. Este un ciclu complet: angajare, infiltrare, exfiltrare, șantaj. Iar regimul primește banii, fie prin salarii, fie prin răscumpărări.
Operațiunea recentă a DOJ este doar cea mai recentă dintr-o serie lungă de arestări, indicii și acțiuni de forță care vizează activitățile nord-coreene pe teritoriul american. Dar amploarea este fără precedent, cu peste 40 de ferme de laptopuri destructurate și 180 de computere confiscate. E o lovitură serioasă, dar efortul e un joc de-a șoarecele și pisica, în care șoarecele are 30 de milioane de locuitori înarmați cu identități false.
De ce este important:
Acest caz nu este doar o știre de securitate cibernetică. Este o lecție brutală despre cât de vulnerabile sunt companiile moderne care au îmbrățișat munca remote fără să-și ridice gardurile de protecție. Schema nord-coreeană demonstrează că orice companie care angajează persoane pe care nu le vede fizic, nu le verifică temeinic și nu le monitorizează activitatea digitală devine o țintă. Și nu doar o țintă pasivă, ci una care înmulnește riscul: datele furate ajung să finanțeze un program nuclear, iar companiile plătesc, involuntar, salariile unor dușmani ai securității globale. Mesajul pentru fiecare departament de resurse umane, pentru fiecare CTO, pentru fiecare CEO care crede că un laptop trimis prin curier e o metodă de angajare inofensivă, este simplu: nu mai este. Verificarea identității, interviuri video amănunțite, monitorizarea comportamentului digital și cooperarea cu autoritățile nu mai sunt opționale. Sunt singura linie de apărare.