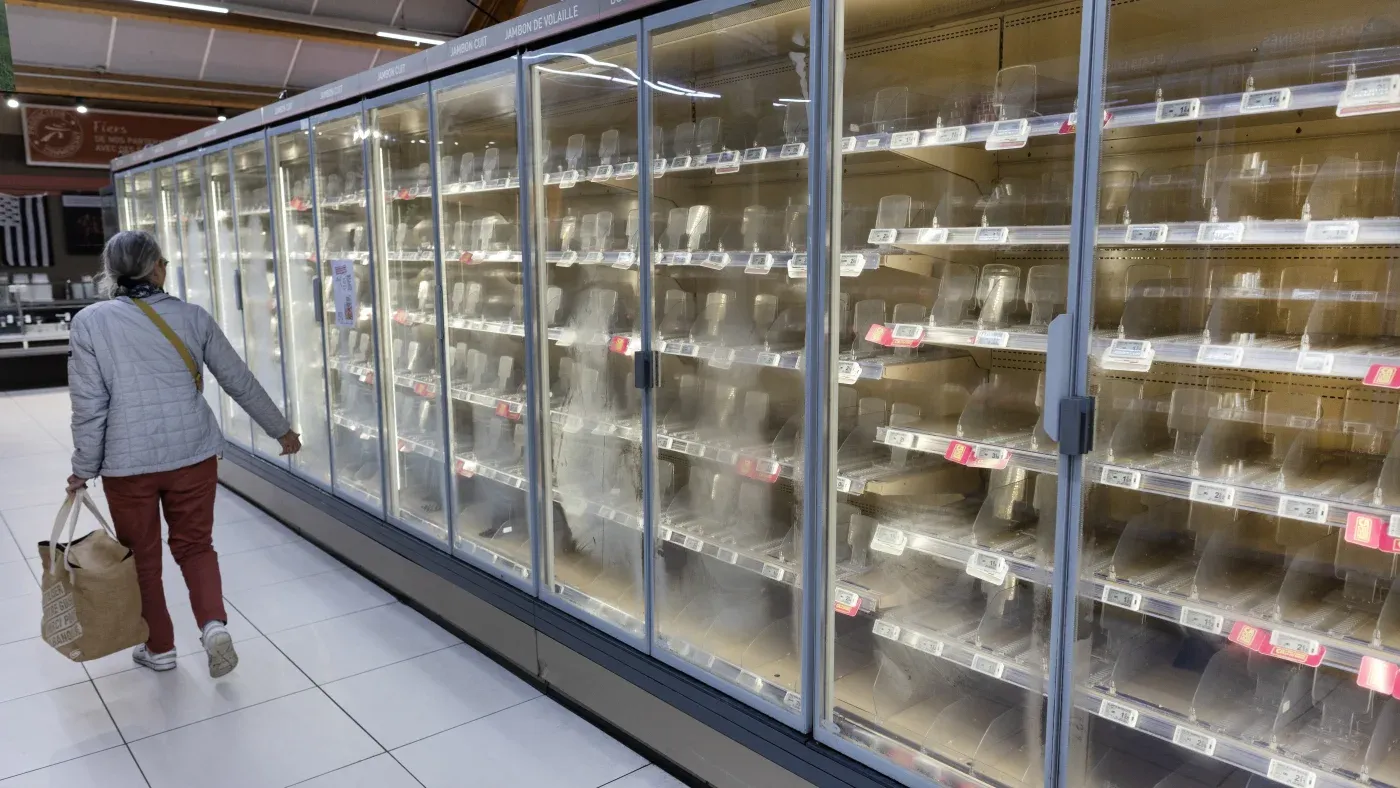
Imaginează-vă scena: este miezul nopții, Franța doarme. Dar în spatele ușilor închise ale supermarketurilor, temperatura din frigidere și congelatoare începe să crească treptat, controlată de o mână invizibilă de la mii de kilometri distanță. Rezultatul? Tone de alimente stricate, pierderi financiare estimată la milioane de euro și, poate cel mai important, o fractură profundă în sentimentul de securitate a cetățenilor și a operatorilor infrastructurii critice. Ministrul Afacerilor Externe, Jean-Noël Barrot, nu a ezitat să califice evenimentul ca pe "primul ciberatac la scară largă vizat sabotajul pe teritoriul național", o atacare majoră împotriva intereselor naționale și a securității francezelor.
Investigația condusă de Agenția Națională pentru Securitatea Sistemelor Informatice (ANSSI) a trasat un portret tehnic detaliat al agresorului. Următoarele digitale – infrastructura de command-and-control utilizată, legăturile cu un organ de propagandă iranian și, crucial, "urmă" utilizării limbii farsi în codul și în logurile atacului – au indicat direct către o unitate specifică: Shahid Kaveh. Aceasta nu este o grupă de hackeri obișnuiți, ci o ramură cibernetică a CGRI, deja cunoscută serviciilor de informații occidentale sub numele de "Cyber Av3ngers". Parchetul de la Paris a deschis o anchetă penală și a solicitat emiterea de mandate de arestare internaționale, un gest juridic rar și puternic care semnifică trecerea de la diplomatia discretă la o confruntare juridică deschisă.
Dar Franța nu este singurul țintă. Atacul din octombrie se încadrează într-un model global terifiant care s-a intensificat dramatic în anul 2024. Săptămână trecută, lanțuri de magazine din Suedia și Irlanda au raportat incidente identice: temperaturile ridicate în frigidere în plena noapte. În Israel, primăvara acestui an, un grup autodenumit "Cyber Isnaad Front" – considerat o fațadă a aceleiași unități iraniene – a luat creditul pentru sabotajul unei fabrici de procesare alimentară, imprimând mesaje amenințătoare pe imprimantele de birou și transformând camerele de supraveghere în unelte pentru un video de propagandă. Acest video conținea o provocare în limba franceză, o referință clară la protestele universitare din Franța, publicat doar zile înainte de atacul asupra supermarketurilor franceze. Coincidența este prea mare pentru a fi hazlii.
Chiar și Statele Unite nu au fost evitate. Vara aceasta, comisariatele de pe bazele militare americane au suferit defecțiuni la sistemele de refrigerare, ducând la alterarea stocurilor de alimente. Deși oficialii americani suspectă privind Iranul au circulat în presa specializată (inclusiv NPR), Pentagonul a refuzat orice atribuire oficială, ascunzându-se după integritatea anchetei în curs din partea Inspectorului General al Departamentului Apărării. Această reticență americană contrastează aspru cu fermitatea franceză, evidențiind o fractură strategică în modul în care aliații NATO gestionează deterenta cibernetică.
Pentru experți în securitate cibernetică precum Alex Orleans de la Sublime Security, logica iraniană este clară: "Atacurile împotriva sistemelor de refrigerare reprezintă încercarea CGRI de a reafirma puterea Iranului în străinătate prin operațiuni disruptice fizice și psihologice". Este o strategie "cost-eficientă" – cuvintele apartin expertului – pentru un regim a cărui resurse naționale sunt legate de conflicte regionale. Unitatea Shahid Kaveh își perfecționează "artele meseriei" (tradecraft) pe ținte israeliene – ca cele din august 2023-2024 împotriva sistemelor israeliene de tratare a apei din SUA – pentru a le redeploia apoi împotriva Occidentului. Ari Ben Am, de la Foundation for Defense of Democracies, confirmă: Shahid Kaveh este responsabilă de "cele mai mari succese" ale ciberofensivei iraniene.
Ce face acest atac diferit de ransomware-urile la care ne-am obișnuit? Lipsește componenta de șantaj financiar. Nu a fost cerută nicio ranșă. Scopul a fost distrugerea pură și simplă a bunurilor și semnarea prezenței. Este sabotajul în sensul clasic al termenului, transposat în era digitală. Vulnerabilitatea expusă este una fundamentală: controlerele logice programabile (PLC-urile) și sistemele SCADA care conduc procesele industriale – de la apă și energie la lanțul de frig al alimentației – sunt adesea expuse pe internet fără autentificare robustă, rulând firmware-uri vechi, neactualizate. Atacatorii nu au nevoie de exploit-uri zero-day sofisticate; le sunt suficiente parolele implicite și porturile deschise.
Incidentul de la un mare centru de transfuzie sânge din Franța, unde angajații au trebuit să acționeze manual pentru a salva probele de sânge de la încălzire, a tras semnalul de alarmă și în sectorul sănătății. Organizațiile internaționale de partajare a informațiilor de securitate (ISAC-urile) au lansat avertismente urgente: sectorul medical trebuie să izoleze sistemele de suport al vieții de pe rețelele corporative expuse.
Această campanie marquează o maturizare periculasă a doctrinei cibernetice iraniene. Nu mai este vorba de spionaj sau de defacements simbolice. Este vorba de capacitate cinetică prin mijloace cibernetice: a putea strica hrana unei nații, a opri apa curată, a întuneca un spital. Franța a tras o linie roșie publică. Rămâne de văzut dacă aliații – în special SUA – vor urma exemplul atribuirii publice și a sancțiunilor, sau dacă vor prefera ambiguitatea strategică. În noul război rece digital, frigiderul din supermarket a devenit linia frontului. Și, pentru moment, apararea a căzut.
De ce este important:
Acest atac nu este doar o veste tehnică despre servere compromise; este un punct de cotitură în geopolitica cibernetică. Demonstrează că statele naționale (în acest caz Iran, prin proxy-uri militare) au capacitatea și voința de a arma infrastructura civilă banală – frigiderele – pentru a crea haos economic, frică psihologică și instabilitate socială pe teritoriul unui membru al NATO. Atribuirea publică franceză, susținută de mandate de arestare, creează un precedent juridic și diplomatic crucial: încercarea de a impune costuri reale (izolare diplomatică, sancțiuni, acțiune penală) pentru sabotajul cibernetic. Pentru România și alte state UE, lecția este imediată: infrastructura critică (apă, energie, lanțul de frig medical și alimentar) trebuie securizată acum, nu după un incident similar. Segmentarea rețelelor, schimbarea parolelor implicite pe PLC-uri și monitorizarea traficului anormal nu sunt opționale – sunt condiții de supraviețuire națională în era războiului hibrid.