
Să punem lucrurile în perspectivă. Când vorbim despre cercetare de securitate automatizată, nu vorbim despre un chatbot care îți explică ce este o injecție SQL. Vorbim despre un sistem care trebuie să citească cod sursă, să înțeleagă fluxuri de execuție, să identifice pattern-uri subtile de eroare, să propună un exploit funcțional și, ideal, să și valideze că vulnerabilitatea există cu adevărat. Este o muncă de detectiv, nu de enciclopedie. Iar faptul că un model cu greutăți deschise reușește să rezolve două treimi dintr-un set de sarcini pe care nu le-a văzut niciodată în antrenament este, fără exagerare, o mică revoluție.
De ce contează atât de mult că modelul este „open”? Pentru că în securitate cibernetică, transparența nu este un moft, ci o necesitate operațională. Companiile care se ocupă de apărare, echipele de răspuns la incidente, cercetătorii independenți și chiar agențiile guvernamentale nu pot să-și bazeze întreaga strategie pe API-uri închise, unde nu știu ce se întâmplă cu datele lor sensibile, unde costurile pot exploda peste noapte și unde furnizorul poate schimba regulile jocului cu o simplă actualizare de termeni și condiții. Un model deschis poate fi rulat local, poate fi auditat, poate fi modificat, poate fi integrat în pipeline-uri proprii fără să ceri permisiunea nimănui. Este diferența dintre a deține un laborator și a închiria unul cu ora, unde proprietarul îți poate lua cheile oricând.
Cantina nu este nici pe departe prima companie care încearcă această abordare. În ultimii doi ani, am văzut o serie de modele open source care au promis că vor revoluționa securitatea, de la variante fine-tunate ale unor modele generale până la arhitecturi special construite pentru analiza de cod. Multe dintre ele s-au lovit însă de o realitate neplăcută: în securitate, aproape că nu contează să fii bun la 80% din cazuri, contează să nu ratezi exact acel 20% care ucide. Un model care detectează vulnerabilități evidente, dar ratează erorile subtile de logică sau problemele de tip race condition, este mai periculos decât unul care nu există, pentru că îți creează o falsă senzație de siguranță.
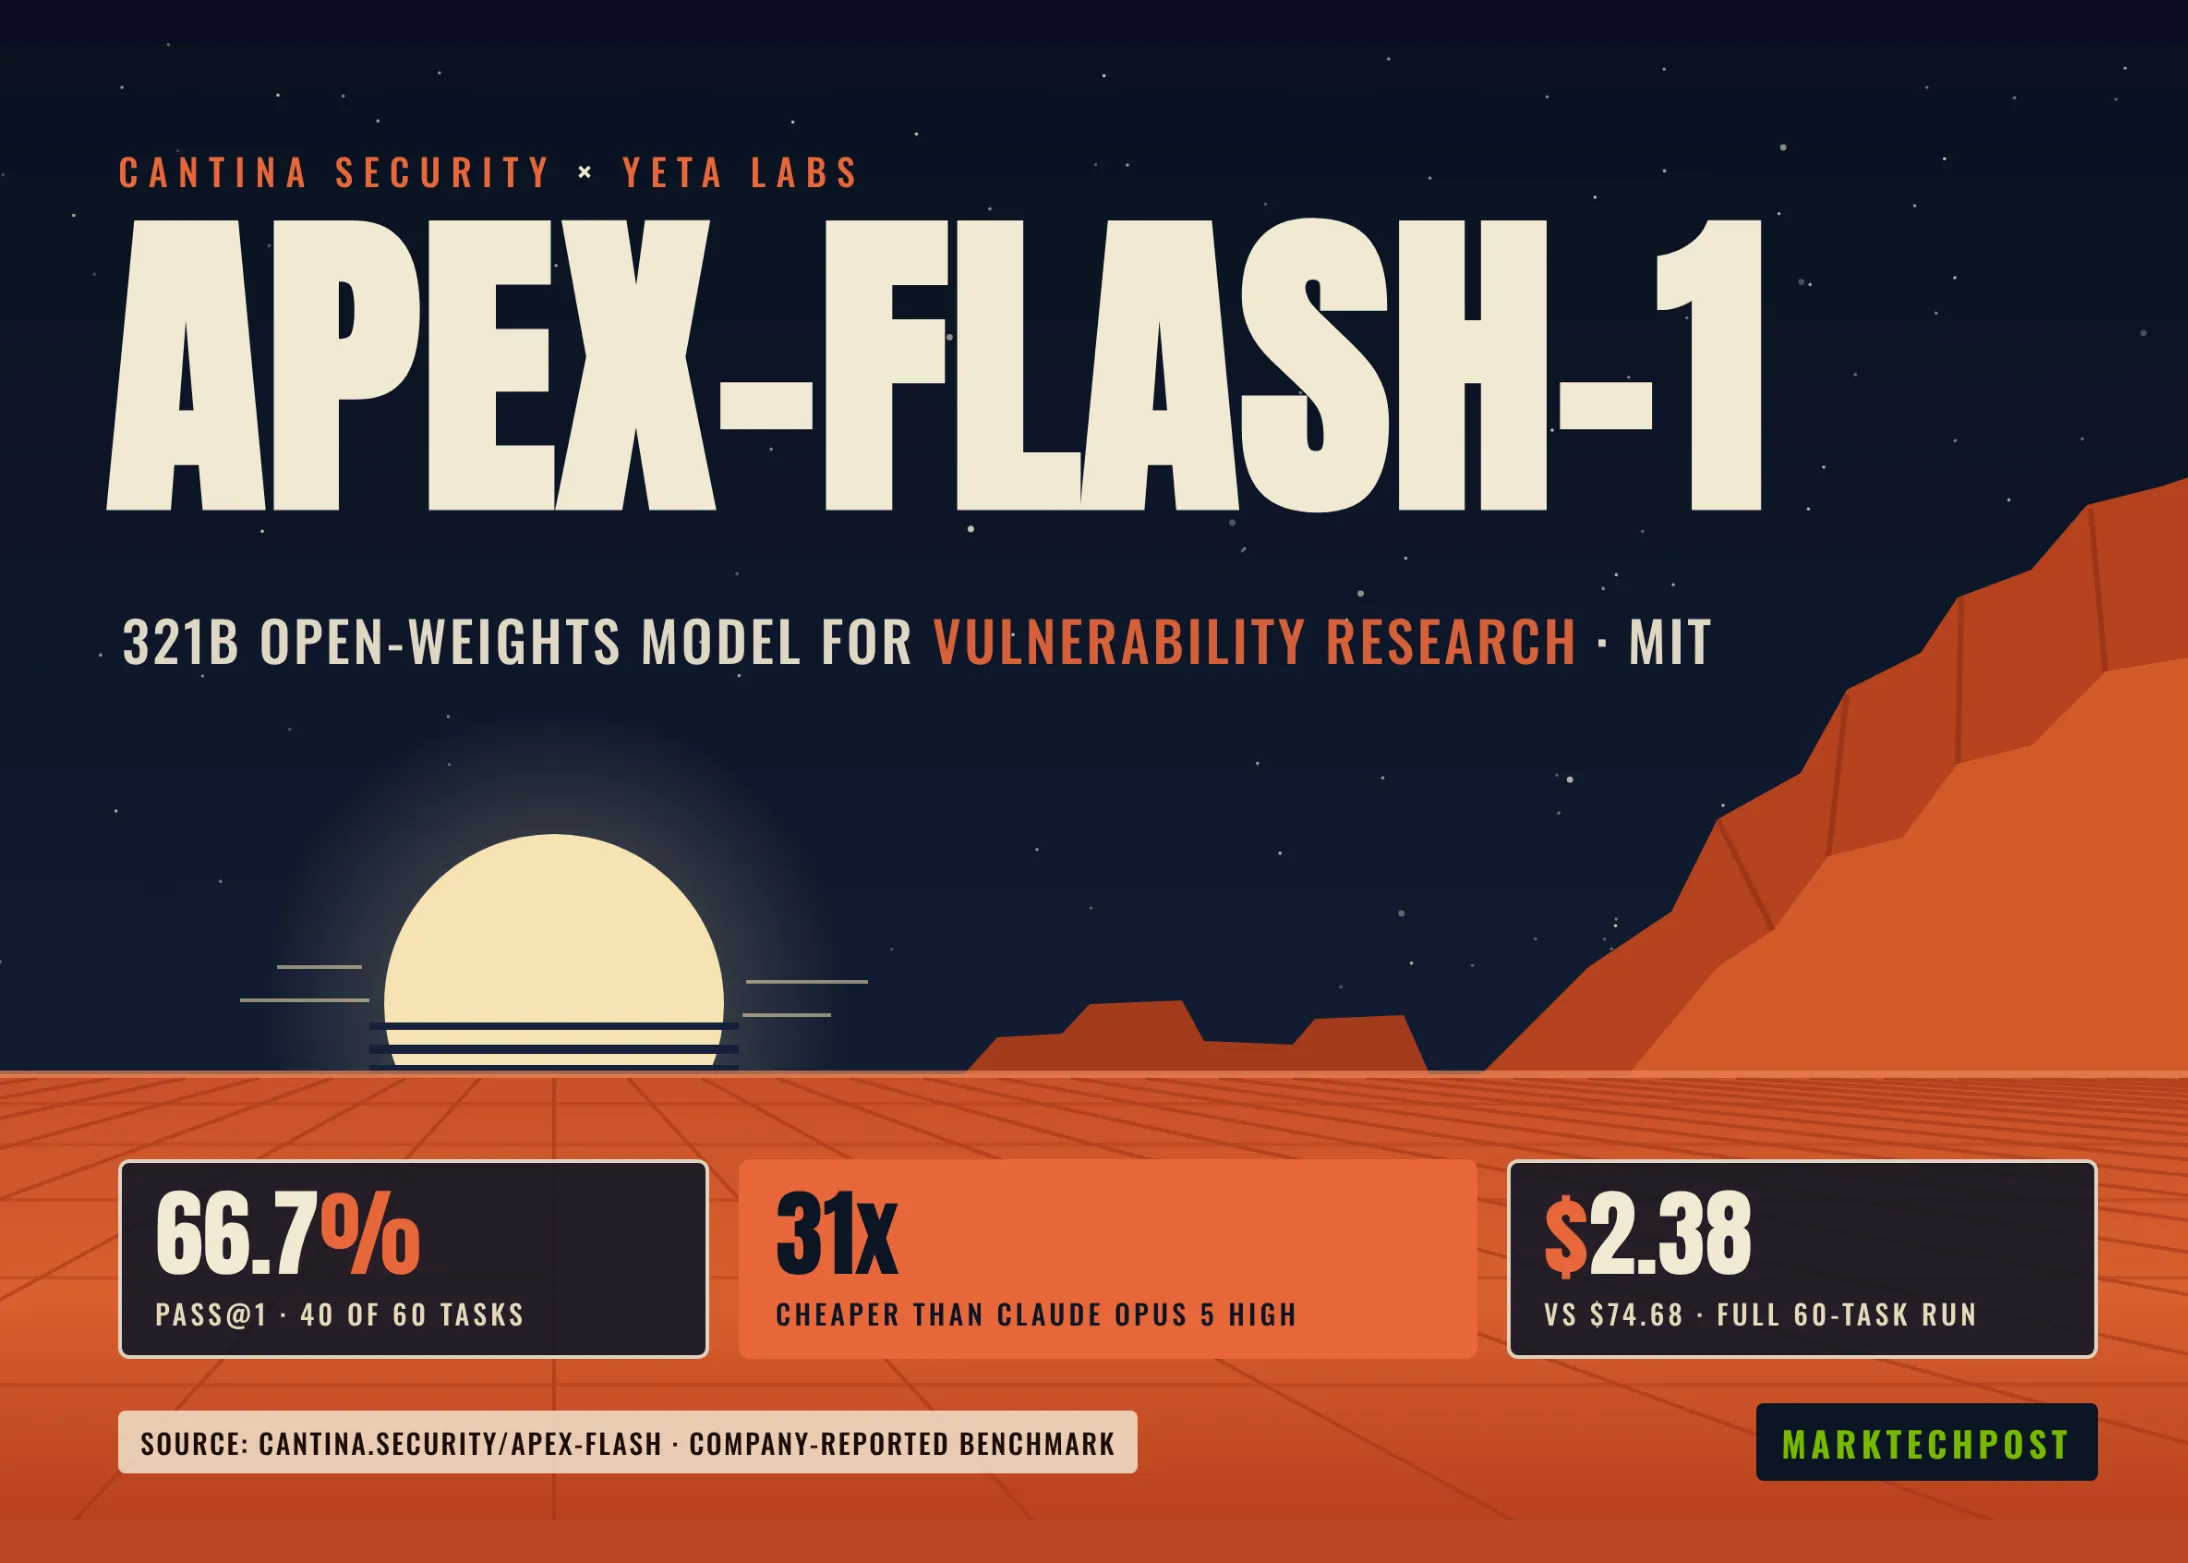
Aici intervine nuanța importantă a rezultatelor apex-flash-1. Cele 40 de sarcini rezolvate din 60 nu sunt un motiv de a ne culca pe o ureche, ci un semnal că direcția este corectă. Cele 20 de eșecuri rămân acolo, vizibile, măsurabile, oneste. Și tocmai această onestitate a benchmark-ului este ceea ce lipsește din multe anunțuri de produs din industrie, unde se aleg cu grijă exemplele care arată bine și se ascund cele care arată rău. Faptul că vorbim despre un set „held-out”, adică păstrat separat special pentru evaluare, ne spune că nu vorbim despre memorare sau despre trucuri de marketing. Vorbim despre generalizare reală.
Ce înseamnă asta pentru un cercetător de securitate care lucrează într-o echipă mică, cu buget limitat? Înseamnă că are acum acces la un instrument care, acum un an, ar fi costat mii de dolari pe lună în apeluri API și care acum poate rula pe un server propriu, cu costuri fixe și predictibile. Înseamnă că poate construi un pipeline de triaj automat care să filtreze zgomotul din mii de rapoarte de bug bounty și să-i aducă în față doar cazurile care merită atenție umană. Înseamnă că poate experimenta, poate greși, poate învăța, fără să fie taxat la fiecare token consumat.
Desigur, există și partea cealaltă a monedei, pe care orice analist serios trebuie să o spună cu voce tare. Un model open source care poate găsi vulnerabilități este, prin definiție, un model open source pe care îl pot folosi și atacatorii. Aceeași capacitate de a citi cod și de a identifica slăbiciuni poate fi folosită pentru a construi exploit-uri, pentru a automatiza atacuri, pentru a scana internetul în căutare de ținte vulnerabile. Este o sabie cu două tăișuri care nu poate fi ascunsă sub preș. Discuția despre responsabilitate în eliberarea unor astfel de modele este departe de a se fi încheiat și, sincer, ar trebui să fie mult mai prezentă în dezbaterea publică decât este acum.
Dar să ne întoarcem la întrebarea din titlu. Poate un model deschis să facă cercetare de securitate? Rezultatele apex-flash-1 sugerează că da, poate, cu condiția să fim onești despre limitele lui. Nu este un înlocuitor pentru un cercetător uman experimentat, nu este un oracol care îți spune unde sunt toate bug-urile, nu este un scut magic care rezolvă problema securității software-ului dintr-o lovitură. Este însă un instrument din ce în ce mai capabil, care democratizează accesul la tehnologii care până acum erau monopolul câtorva giganți. Și asta, în sine, este o schimbare de paradigmă.
Viitorul apropiat ne va arăta dacă această performanță este un vârf izolat sau începutul unei tendințe. Dacă următoarele modele open source vor continua să urce pe acest trend, dacă comunitatea va construi unelte din ce în ce mai bune în jurul lor, dacă standardele de evaluare vor deveni mai riguroase și mai transparente, atunci ne îndreptăm spre o lume în care cercetarea de securitate nu mai este un privilegiu al celor cu bugete uriașe, ci o disciplină accesibilă oricui are curiozitate, cunoștințe și un server decent. Iar acea lume, cu toate riscurile ei, este probabil mai sigură decât una în care cunoașterea despre vulnerabilități rămâne ascunsă în seifurile câtorva corporații.
De ce este important:
Rezultatele apex-flash-1 de la Cantina demonstrează că modelele open source pot atinge un nivel de competență în cercetarea de securitate care până recent părea rezervat exclusiv modelelor proprietare de top. Rezolvarea a 40 din 60 de sarcini held-out nu este doar o victorie tehnică, ci un semnal că democratizarea instrumentelor avansate de analiză a vulnerabilităților este posibilă. Pentru echipele mici, cercetătorii independenți și organizațiile cu constrângeri bugetare, aceasta înseamnă acces la capabilități care altfel ar fi inaccesibile. În același timp, ridică întrebări serioase despre dubla utilizare a acestor tehnologii și despre necesitatea unor dezbateri responsabile privind eliberarea lor. Într-o industrie dominată de API-uri închise și costuri imprevizibile, un model deschis capabil să facă treabă reală de securitate schimbă regulile jocului și forțează o recalibrare a așteptărilor pentru toți actorii implicați.