Subiect: #hackeri
Tehnologie
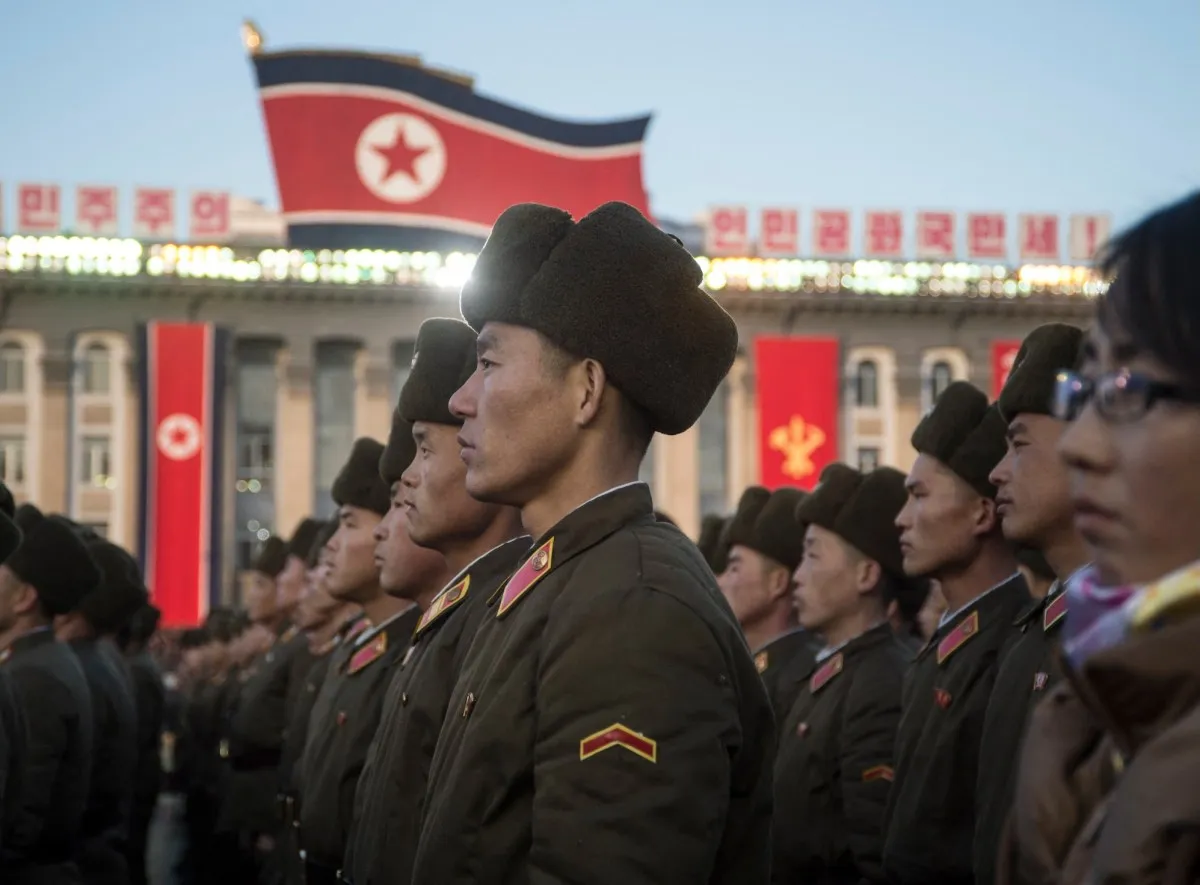
Hackerii nord-coreeni au pregătit timp de săptămâni atacul asupra unuia dintre cele mai utilizate proiecte open source de pe internet
Atacul cibernetic nord-coreean asupra proiectului Axios a fost rezultatul unei campanii desfășurate pe parcursul mai multor săptămâni, în care hackerii au construit relații de încredere cu dezvoltatorul principal înainte de a compromite sistemul și a distribui pachete malware timp de trei ore.
Tehnologie
Agenția de securitate cibernetică a UE atribuie breșa masivă de date unor grupuri de hackeri, inclusiv TeamPCP și ShinyHunters
Agenția de securitate cibernetică a UE a atribuit breșa masivă de date de la Comisia Europeană grupului TeamPCP, care a sustras 92 GB de date dintr-un cont AWS compromis. Datele au fost publicate ulterior de grupul ShinyHunters, ilustrând tendința îngrijorătoare a colaborării între grupuri de criminalitate informatică.