Subiect: #malware
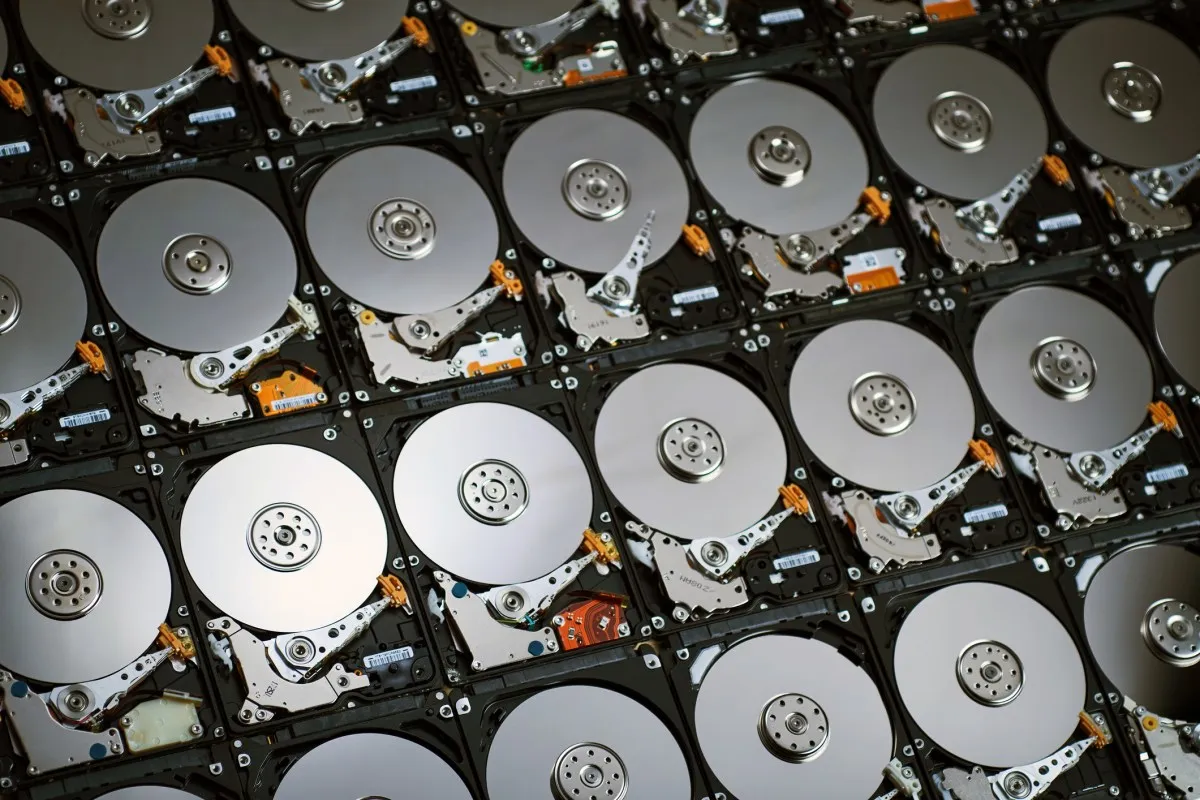
Cum arată cele mai mari bănci de malware din lume, stivuite ca niște hard disk-uri
Grupul de cercetare vx-underground deține 30 TB de malware, iar VirusTotal are 31 PB. Stivuite ca hard disk-uri, acestea ar atinge înălțimi comparabile cu Turnul Eiffel sau Burj Khalifa, ilustrând amploarea datelor necesare în securitatea cibernetică.
Implementare cod pentru recuperarea IOC-urilor malware ascunse cu FLARE-FLOSS dincolo de analiza clasică a șirurilor
Un ghid practic despre cum să implementezi un script Python care utilizează FLARE-FLOSS pentru a extrage indicatori de compromitere (IOC) din fișiere malware, dincolo de analiza clasică a șirurilor. Include cod, exemple și explicații despre importanța automatizării în securitatea cibernetică.
Kaspersky suspectează că hackeri chinezi au plantat o ușă din spate în Daemon Tools într-un atac „generalizat”
Kaspersky a descoperit o ușă din spate în Daemon Tools, atribuită unor hackeri chinezi, într-un atac generalizat care vizează mii de computere Windows. Atacul asupra lanțului de aprovizionare este încă activ, afectând sectoare din Rusia, Belarus și Thailanda.
Un alt producător de spyware prins în flagrant: aplicații Android false pentru spionaj
Un nou raport expune Morpheus, un spyware italian dezvoltat de IPS, care se maschează ca o aplicație de actualizare Android pentru a înșela utilizatorii să instaleze malware capabil să fură date, inclusiv acces complet la WhatsApp prin exploatarea permisiunilor de accesibilitate și tactici de social engineering.
Vercel confirmă că datele unor clienți au fost furate chiar și înainte de hack-ul recent, sugerând o vulnerabilitate mai profundă
Vercel a confirmat că hackerii au accesat datele unor clienți chiar și înainte de breach-ul din aprilie 2026, sugerând un atac mai durabil și mai sofisticat decât inițial crezut, posibil facilită de malware infostealer printr-o aplicație nelegată descărcată de un angajat.
Superincarcate: Cum IA transformă fraudele online în amenințări globale
IA transformă fraudele online în amenințăli de scară globală, reducând costurile și complexitatea atacurilor, în timp ce oferă și noi instrumente de apărare – de la deepfake-uri convincentă la blocarea de 4 miliarde dolari în fraude de către Microsoft.
Adobe remediază o vulnerabilitate zero-day în PDF-uri, exploatată de hackeri timp de luni de zile
Adobe a remediat o vulnerabilitate critică zero-day în aplicațiile sale PDF, exploatată de hackeri timp de patru luni. Vulnerabilitatea CVE-2026-34621 permite instalarea remote de malware prin deschiderea unui PDF malițios pe Windows sau macOS.
Hackerii nord-coreeni au pregătit timp de săptămâni atacul asupra unuia dintre cele mai utilizate proiecte open source de pe internet
Atacul cibernetic nord-coreean asupra proiectului Axios a fost rezultatul unei campanii desfășurate pe parcursul mai multor săptămâni, în care hackerii au construit relații de încredere cu dezvoltatorul principal înainte de a compromite sistemul și a distribui pachete malware timp de trei ore.

LiteLLM renunță la parteneriatul controversat cu Delve în urma scandalului de certificări false și a unui atac malware devastator
LiteLLM, platforma AI gateway folosită de milioane de dezvoltatori, renunță la certificările controversate de la Delve după un scandal de date false și un atac malware sever, optând pentru Vanta și auditori independenți.

Denunțătorul whistleblower de la Delve lovește din nou, cu presupuse dovezi despre 'conformitate falsă'
Denunțătorul anonim DeepDelver a publicat noi dovezi împotriva startup-ului Delve, care oferă servicii de certificare de securitate, la o zi după ce CEO-ul companiei a negat acuzațiile inițiale.