Subiect: #phishing
Hackerii încearcă să fure copiile de rezervă ale utilizatorilor Signal într-un nou val de atacuri de tip phishing
Hackerii vizează utilizatorii Signal printr-o nouă campanie de phishing, în care se dau drept suport tehnic și cer cheia de recuperare a backup-urilor. Atacul poate duce la furtul conversațiilor vechi și al fișierelor media. Signal avertizează că nu va cere niciodată astfel de informații.
Escrocii exploatează o adresă de e-mail internă Microsoft pentru a trimite mesaje spam
Escrocii folosesc o adresă de e-mail internă Microsoft pentru a trimite spam și linkuri periculoase, exploatând încrederea utilizatorilor în notificările oficiale. Spamhaus Project a confirmat activitatea, iar Microsoft nu a oferit încă o soluție.

De la hacker adolescent la cercetător Iron Dome: fondatorul care a strâns 28 de milioane de dolari pentru a lupta împotriva phishing-ului cu inteligență artificială
Shay Shwartz, fost hacker adolescent și cercetător Iron Dome, a strâns 28 de milioane de dolari pentru startup-ul său Ocean, o platformă de securitate a e-mailurilor bazată pe inteligență artificială, menită să combată atacurile de phishing generate de AI.
Un investigator de spyware a dejucat încercarea hackerilor ruși de a prelua conturi Signal
Un cercetător în securitate de la Amnesty International a fost vizat de hackeri ruși care încercau să preia conturi Signal. El a descoperit o campanie masivă de phishing ce viza peste 13.500 de persoane, inclusiv jurnaliști și politicieni. Articolul explică metodele atacatorilor și cum utilizatorii se pot proteja.
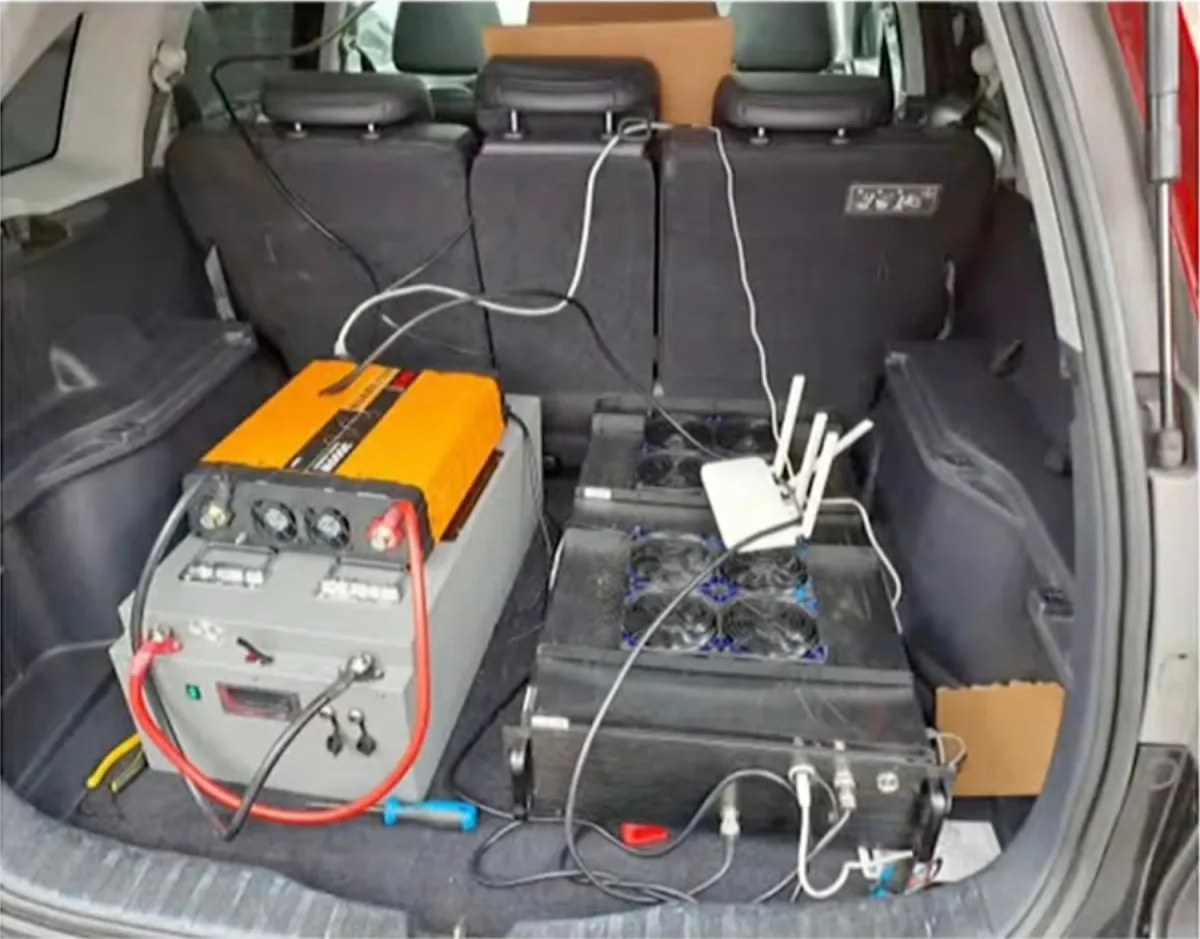
Poliția din Toronto arestează o rețea de SMS-blasters care a trimis mesaje malițioase către mii de persoane
Poliția din Toronto a arestat trei bărbați și a adus 44 de acuzații pentru operarea unui SMS blaster care a trimis mesaje de phishing către zeci de mii de persoane, exploatând vulnerabilitățile rețelelor 2G. Este primul caz de acest fel din Canada.
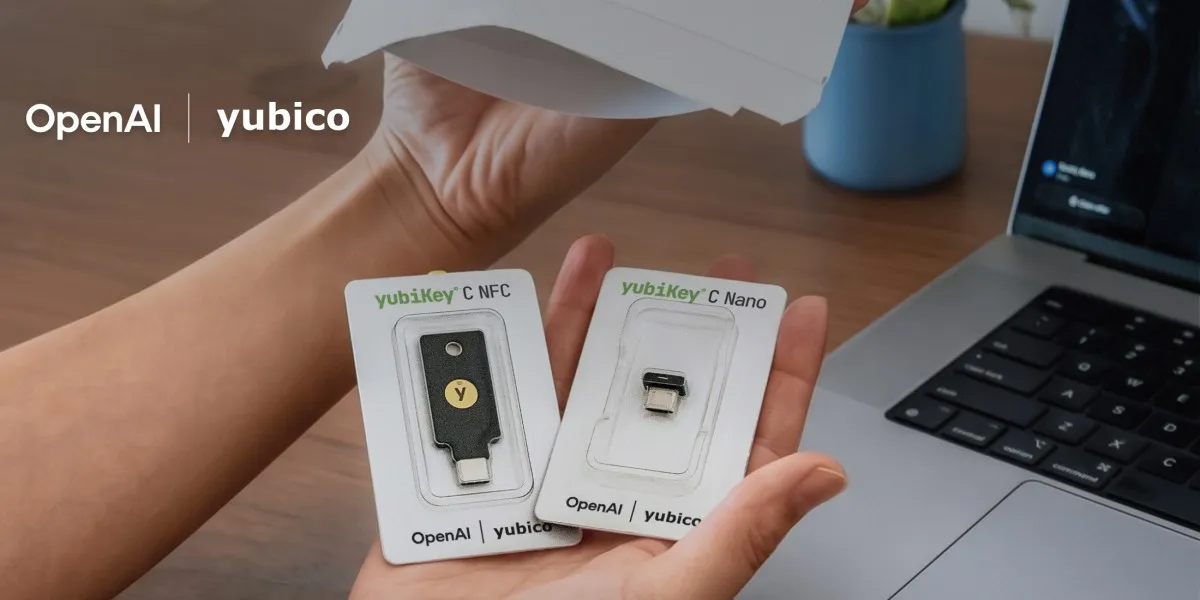
OpenAI lansează securitate avansată pentru conturile ChatGPT: parteneriat cu Yubico pentru chei hardware
OpenAI a lansat Advanced Account Security (AAS) pentru ChatGPT, un set de protecții opționale care include parteneriatul cu Yubico pentru chei hardware YubiKey. Măsura vizează în special utilizatorii cu risc ridicat – jurnaliști, dizidenți, cercetători – dar este disponibilă oricui. Cheile oferă protecție împotriva phishing-ului, dar pierderea lor duce la pierderea irecuperabilă a accesului la cont.
Superincarcate: Cum IA transformă fraudele online în amenințări globale
IA transformă fraudele online în amenințăli de scară globală, reducând costurile și complexitatea atacurilor, în timp ce oferă și noi instrumente de apărare – de la deepfake-uri convincentă la blocarea de 4 miliarde dolari în fraude de către Microsoft.
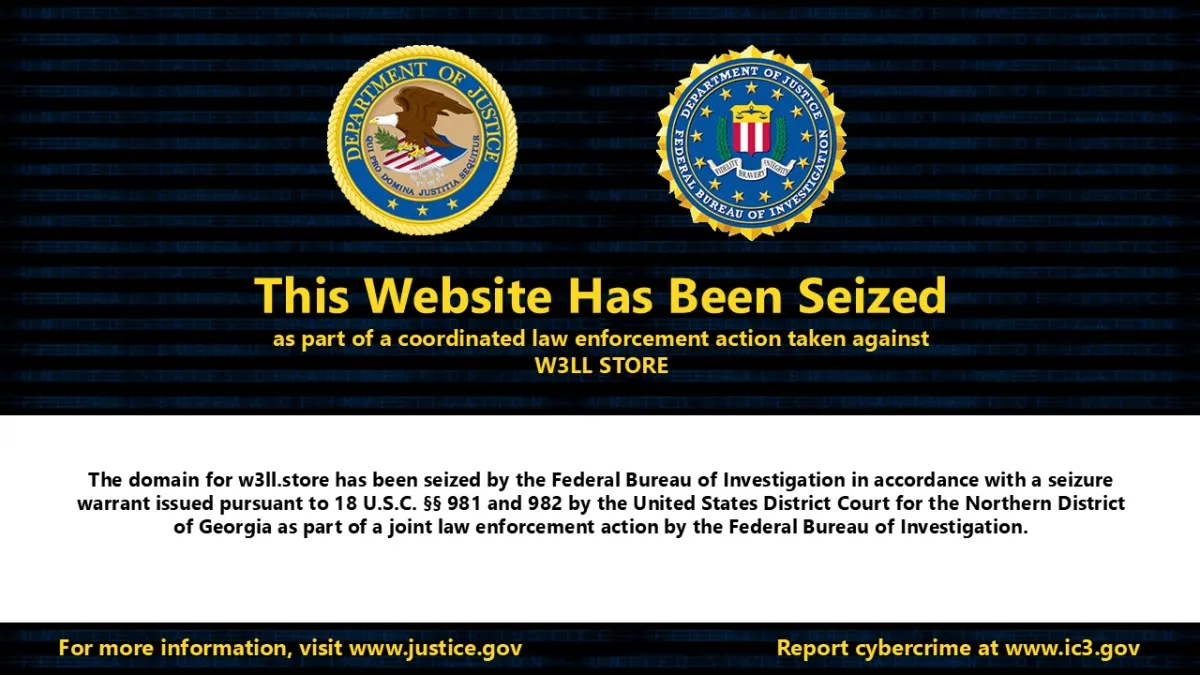
FBI anunță destructurarea unei operațiuni de phishing care a vizat mii de victime din întreaga lume
Biroul Federal de Investigații a anunțat destructurarea operațiunii globale de phishing W3LL, care a vizat peste 17.000 de victime și a permis fraude de peste 20 de milioane de dolari. Dezvoltatorul rețelei a fost reținut în Indonezia.