Subiect: #phishing
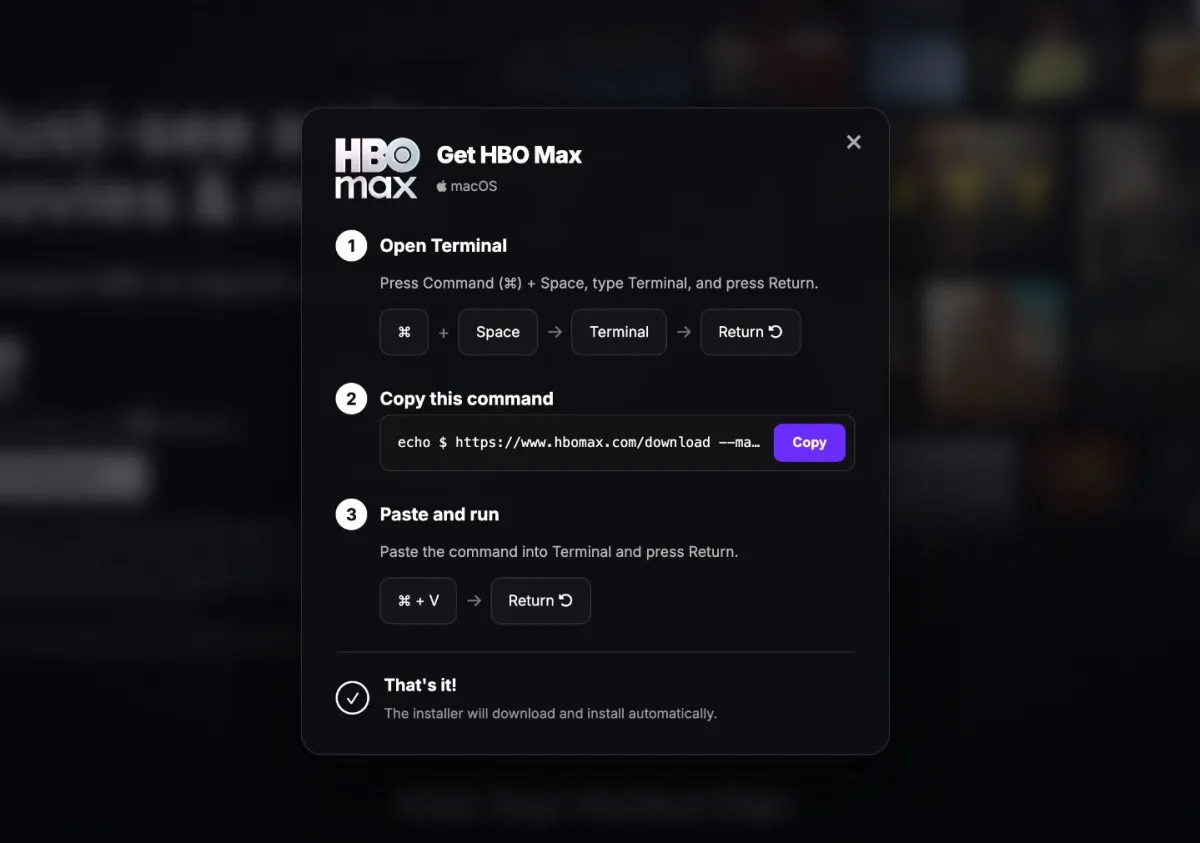
Atacurile ClickFix: Cum te păcălesc hackerii să te spargi singur pe Mac și Windows
Atacurile ClickFix păcălesc utilizatorii de Mac și Windows să copieze și să lipească comenzi malițioase în terminal, instalând malware care fură parole și date. Recent, hackerii au compromis contul HBO Max pe Reddit pentru a răspândi astfel de capcane. Află cum funcționează și cum te poți proteja.
Revolut recunoaște o breșă de securitate: hackerii au păcălit compania folosind o adresă de e-mail guvernamentală falsă
Revolut a confirmat că a divulgat date sensibile ale clienților către o terță parte neautorizată, după ce atacatorii au folosit un domeniu de e-mail guvernamental legitim pentru a trimite cereri frauduloase. Datele expuse includ pașapoarte, permise de conducere, selfie-uri de verificare și istorice de tranzacții. Incidentul vine într-un moment delicat, în care compania se pregătește de o listare publică de până la 200 de miliarde de dolari.
Escrocii vizează sute de mii de posesori de criptomonede după ce Trezor confirmă breșa de securitate la furnizorul de e-mail
Trezor confirmă o a doua breșă de securitate, de această dată la furnizorul de e-mail Brevo, permițând hackerilor să trimită 347.000 de e-mailuri de phishing către posesorii de criptomonede. Atacul evidențiază riscurile lanțului de aprovizionare digital și necesitatea unei vigilențe sporite.
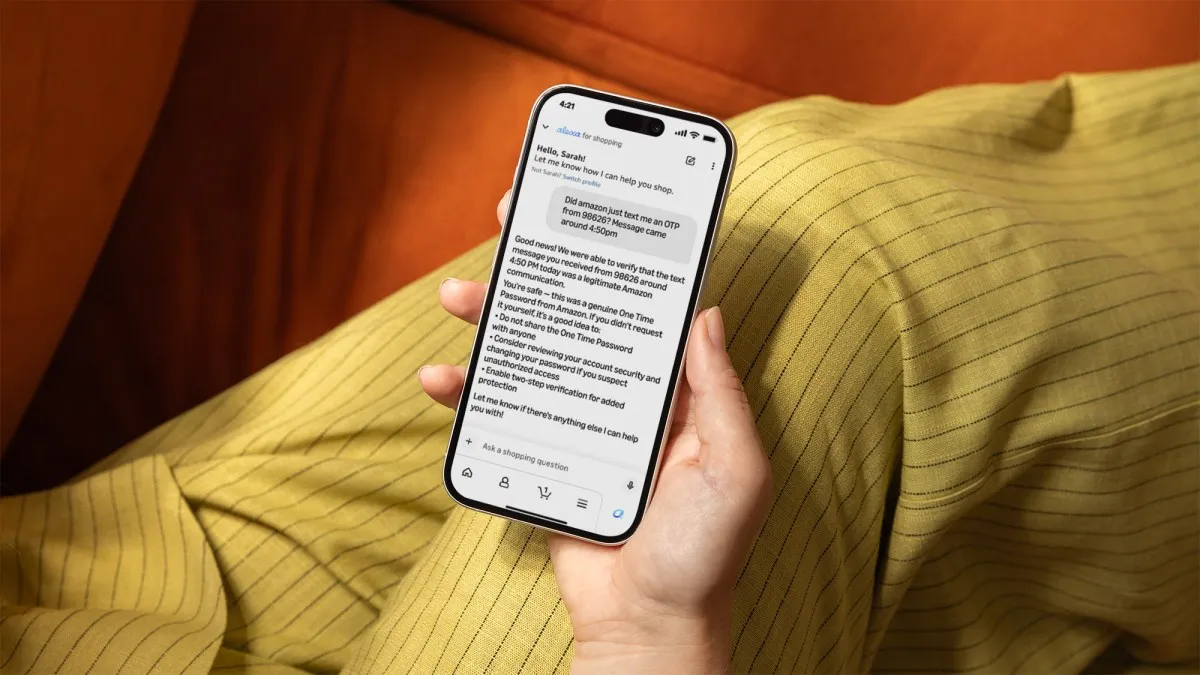
Amazon lansează un scut anti-fraudă bazat pe IA: Alexa for Shopping devine gardianul tău digital
Amazon transformă Alexa for Shopping într-un scut anti-fraudă activ, folosind IA pentru a verifica instantaneu dacă un mesaj este legitim sau o escrocherie, analizând miliarde de date istorice. Este un pas major spre securitate proactivă integrată direct în experiența de cumpărături.
X confirmă: atacatori țintă conturile utilizatorilor după lansarea X Money – o cursă împotriva cronometru pentru securitatea platformei
După lansarea X Money, platforma X (fostul Twitter) este țintită de o undă masivă de atacuri de resetare a parolelor. Inginerii recunosc că atacatorii încearcă să exploateze noua valoare financiară a conturilor, dar nu au găsit încă evidențe de încălcări. Articolul analizează riscurile securității, lipsa comunicării oficiale și pașii critici pe care utilizatorii trebuie să îi ia (2FA, Password Reset Protect) pentru a-și proteja activele.
Atenție, gameri! Demo-ul fals de GTA VI este de fapt un malware periculos
Infractorii cibernetici au creat site-uri false care imită Rockstar Games și oferă un demo fals de GTA VI, care este de fapt un malware de tip information stealer. Află cum să te protejezi și de ce această escrocherie este atât de periculoasă.

FBI avertizează: infractorii cibernetici sparg conturile online pentru a fura fotografii intime
FBI avertizează asupra unei creșteri a atacurilor cibernetice care vizează furtul de fotografii intime din conturile online. Infractorii folosesc inginerie socială, phishing și parole scurse pentru a accesa conturile victimelor, apoi le șantajează. Specialiștii recomandă parole unice, autentificare cu doi factori și prudență în fața contactelor neașteptate.

Google dezvăluie cum hackerii sună angajații firmelor financiare pentru a-i sparge și șantaja
Google dezvăluie cum grupuri de hackeri sună angajații unor mari firme financiare, pretinzând că sunt colegi sau de la suport IT, pentru a fura date și a șantaja victimele. Atacatorii cer răscumpărări de până la 3 milioane de dolari și au primit deja 10 milioane în Bitcoin.

Polymarket confirmă furtul fondurilor utilizatorilor după o breșă de securitate la un furnizor terț
Platforma de predicții Polymarket confirmă furtul a aproximativ 3 milioane de dolari de la utilizatori, după o breșă de securitate la un furnizor terț. Hackerii au injectat cod malițios pe site, iar compania promite rambursări integrale. Incidentul se adaugă unui scandal recent legat de videoclipuri promoționale false.
Google dă în judecată o rețea de crimă cibernetică din China care folosea inteligența artificială pentru a înșela sute de mii de victime
Google a intentat un proces împotriva unei rețele de crimă cibernetică din China, Outsider Enterprise, care folosea inteligența artificială pentru a înșela sute de mii de victime, furând parole și date financiare prin mesaje text false și site-uri web frauduloase.
Meta dă în judecată compania israeliană de spyware NSO pentru încălcarea interdicției
Meta depune o cerere de sancționare împotriva NSO Group pentru încălcarea interdicției de a viza WhatsApp, după ce a perturbat noi încercări de phishing. Cazul are implicații majore pentru securitatea cibernetică și drepturile omului.
Serviciul de cheat pentru Grand Theft Auto V, spart de hackeri: mii de gameri, expuși
Serviciul de cheat Atlas Menu pentru Grand Theft Auto V a fost spart, expunând datele a aproape 64.000 de utilizatori. Hackerul a postat informațiile pe GitHub, motivând acțiunea prin răzbunare împotriva unui escroc. Incidentul evidențiază riscurile majore de securitate la care se expun gamerii care folosesc astfel de servicii.