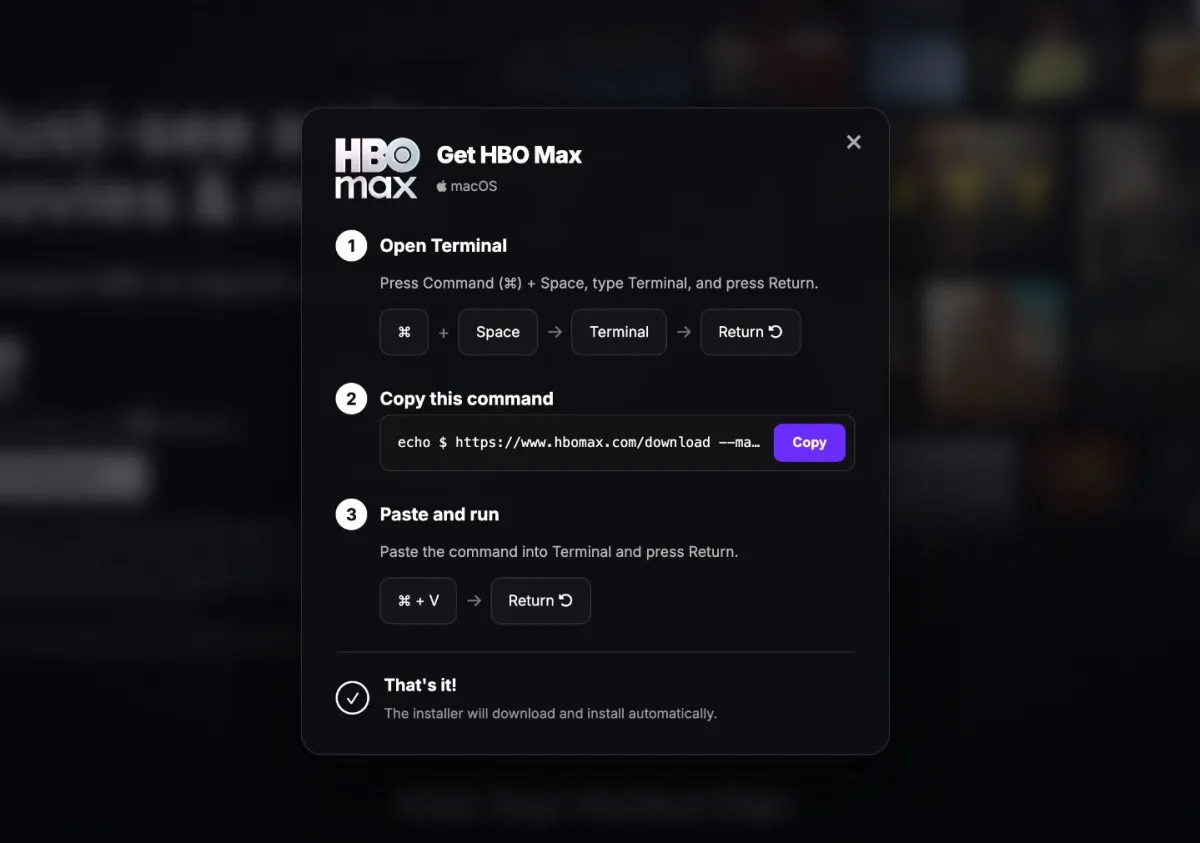
Ce este un atac ClickFix?
ClickFix este o tehnică de inginerie socială care exploatează încrederea utilizatorilor în mesajele de verificare. Atacul implică site-uri false sau site-uri legitime care au fost compromise, pe care apare un mesaj care arată ca un CAPTCHA sau o bifă anti-bot. Când utilizatorul dă click, apare o fereastră care îi cere să efectueze o „verificare” pentru a continua. Instrucțiunile îi spun să copieze și să lipească un text în Command Prompt (Windows) sau în Terminal (Mac).
Sună inofensiv, nu? Dar acel text este de fapt o comandă care descarcă și instalează un malware de tip info-stealer. Odată ce utilizatorul apasă Enter, programul începe să fure parole, date de autentificare din conturile deschise, portofele cripto și alte informații sensibile. Pentru că utilizatorul lucrează direct în terminal, care permite interacțiunea directă cu sistemul de operare prin comenzi text, multe soluții antivirus nu reușesc să detecteze atacul. Practic, victima devine complicele propriei spargeri, fără să știe.
Campania recentă: Anunțuri false pe Reddit cu HBO Max
Cea mai recentă campanie ClickFix a fost descoperită de cercetătorii de la Hudson Rock și discutată pe subreddit-ul de securitate cibernetică. Hackerii au compromis contul oficial HBO Max de pe Reddit, care era autorizat să ruleze reclame. Apoi, au postat sute de anunțuri false, dar care arătau perfect legitime, pe platforma de știri sociale. Anunțurile păreau să promoveze seriale și filme de pe HBO Max, dar link-urile duceau către pagini care imitau site-ul oficial, dar care conțineau capcana ClickFix.
Nu se știe exact câți utilizatori au dat click pe acele anunțuri sau câți au fost compromisi. Warner Brothers Discovery, compania care deține HBO, nu a răspuns solicitărilor de comentarii. Reddit a confirmat pentru TechCrunch că „a aflat recent că un cont HBO Max autorizat să ruleze reclame pe Reddit a fost compromis și folosit pentru a rula anunțuri cu link-uri malițioase”. Compania a blocat contul și a eliminat anunțurile, dar nu a spus câți utilizatori au fost vizați sau au dat click.
De ce sunt atât de periculoase?
Atacurile ClickFix sunt periculoase din mai multe motive. În primul rând, se bazează pe obiceiurile utilizatorilor. Majoritatea oamenilor nu folosesc terminalul zilnic, dar când văd un mesaj care le cere să facă o verificare, tind să creadă că este ceva normal. În al doilea rând, aceste atacuri ocolesc securitatea tradițională. Deoarece comanda este rulată local, de către utilizator, antivirusul nu o consideră suspectă. În al treilea rând, campaniile sunt bine țintite și folosesc platforme de încredere, cum ar fi Reddit, pentru a răspândi link-urile malițioase.
Specialiștii subliniază că, deși dezvoltatorii folosesc adesea comenzi într-o singură linie în terminal, pentru utilizatorii obișnuiți este foarte rar să folosească Command Prompt sau PowerShell în Windows, sau Terminal în macOS. De aceea, orice solicitare de a copia și lipi text în aceste aplicații ar trebui să ridice imediat un semnal de alarmă.
Cum te poți proteja?
Există câteva măsuri simple, dar eficiente. În primul rând, nu copia și lipi niciodată comenzi din surse nesigure, indiferent cât de legitim arată mesajul. Dacă un site îți cere să faci o „verificare” prin terminal, este aproape sigur o capcană. În al doilea rând, companiile care administrează rețele de calculatoare Windows pot bloca accesul la Command Prompt și PowerShell la nivel de domeniu, pentru a preveni exploatarea. Cercetătorul de securitate Kevin Beaumont recomandă această abordare pentru organizații.
Pentru utilizatorii de Mac, există un instrument numit BlockBlock care poate apăra împotriva atacurilor care încearcă să păcălească utilizatorii Apple să se spargă singuri. BlockBlock monitorizează încercările de instalare persistentă și blochează activitățile suspecte. De asemenea, este esențial să fii atent la anunțurile de pe rețelele sociale, chiar și atunci când par să vină de la branduri cunoscute. Verifică întotdeauna URL-ul înainte de a da click și nu descărca fișiere din surse neoficiale.
O amenințare în creștere
Atacurile ClickFix nu sunt doar o problemă tehnică, ci și una psihologică. Hackerii exploatează dorința oamenilor de a rezolva rapid problemele și de a urma instrucțiuni. Pe măsură ce aceste campanii devin mai sofisticate, este probabil să vedem tot mai multe astfel de incidente. Deja, cercetătorii au observat că ClickFix a devenit o metodă preferată pentru distribuirea de malware de tip info-stealer, care poate goli conturi bancare, portofele cripto și poate compromite identitatea digitală.
În plus, compromiterea unui cont oficial de brand pe o platformă mare precum Reddit arată că nici măcar companiile mari nu sunt sigure. Este un semnal că trebuie să fim vigilenți nu doar la e-mailurile de phishing, ci și la reclamele și postările de pe rețelele sociale. Atacatorii își adaptează constant metodele, iar ClickFix este doar cea mai recentă armă din arsenalul lor.
Concluzie
Atacurile ClickFix sunt o amenințare reală și în creștere, care vizează atât utilizatorii Windows, cât și pe cei de Mac. Ele funcționează pentru că se bazează pe încrederea și neatenția oamenilor. Cel mai bun mod de a te proteja este să fii sceptic față de orice solicitare de a rula comenzi în terminal, să folosești instrumente de securitate suplimentare și să fii atent la sursele de pe internet. Dacă ai dat click pe un anunț suspect recent, verifică-ți sistemul pentru malware și schimbă-ți parolele. Prevenția este întotdeauna mai ieftină decât recuperarea după un atac.
De ce este important:
Acest articol este important pentru că atacurile ClickFix reprezintă o nouă paradigmă în securitatea cibernetică, în care victimele devin instrumentele propriului compromitere. Înțelegerea modului în care funcționează aceste atacuri și a semnalelor de alarmă poate preveni pierderi financiare și de date personale. Într-o eră în care atacurile devin tot mai sofisticate, cunoașterea este prima linie de apărare. Fiecare utilizator de calculator, fie acasă, fie la birou, ar trebui să știe să recunoască și să evite aceste capcane, pentru a nu deveni următoarea victimă.