Subiect: #malware
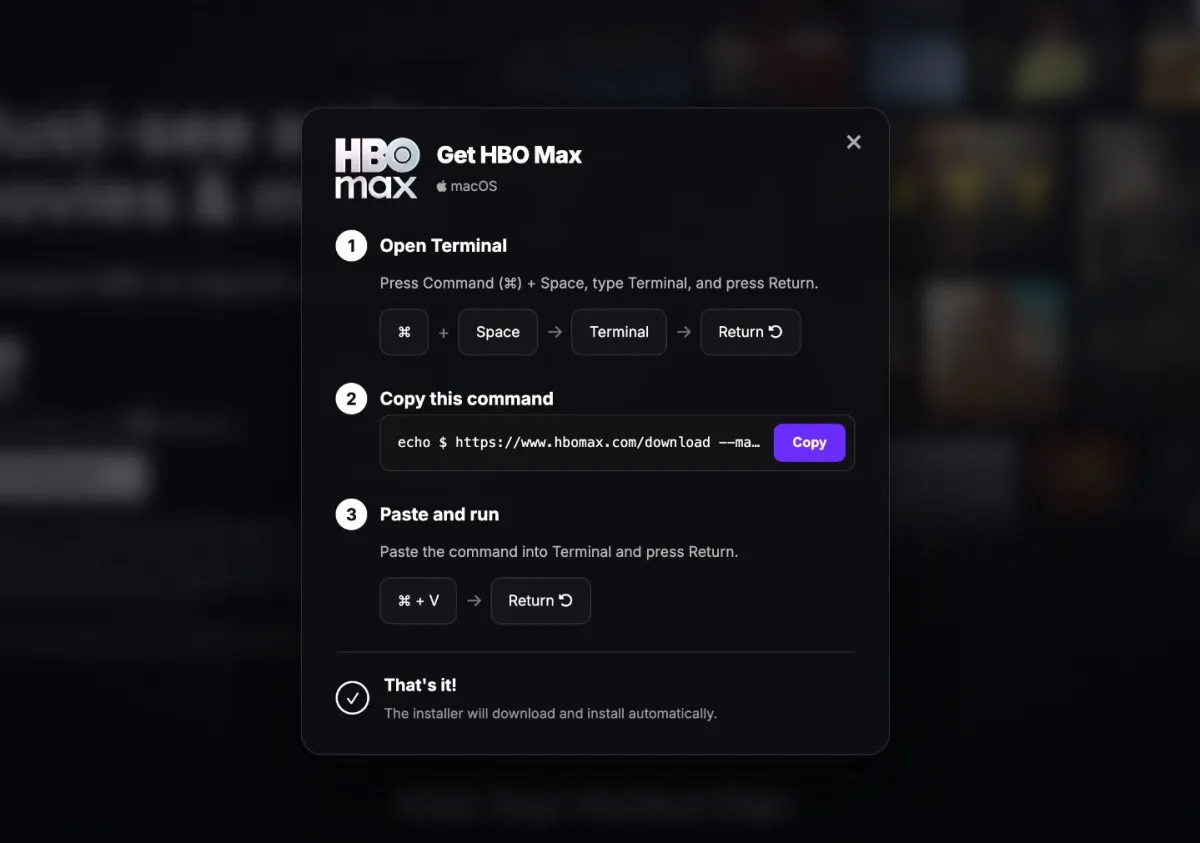
Atacurile ClickFix: Cum te păcălesc hackerii să te spargi singur pe Mac și Windows
Atacurile ClickFix păcălesc utilizatorii de Mac și Windows să copieze și să lipească comenzi malițioase în terminal, instalând malware care fură parole și date. Recent, hackerii au compromis contul HBO Max pe Reddit pentru a răspândi astfel de capcane. Află cum funcționează și cum te poți proteja.
Hackerii fură token-uri Claude de la abonați: un consultant independent își spune povestea
Un consultant independent descoperă că hackerii i-au furat token-uri Claude prin malware de tip infostealer, consumându-i abonamentul fără știrea lui. Incidentul dezvăluie lipsa de transparență a Anthropic și riscurile pentru utilizatorii care depind de AI.
Atenție, gameri! Demo-ul fals de GTA VI este de fapt un malware periculos
Infractorii cibernetici au creat site-uri false care imită Rockstar Games și oferă un demo fals de GTA VI, care este de fapt un malware de tip information stealer. Află cum să te protejezi și de ce această escrocherie este atât de periculoasă.
Atac cibernetic sofisticat: cercetătorii de securitate, vizați printr-o falsă conferință crypto
O campanie de hacking a vizat cercetătorii de securitate folosind o falsă conferință crypto și Google Docs pentru a distribui malware. Atacatorii au folosit Google App Script pentru a crea o bară laterală falsă de criptare, iar cercetătorii de la Huntress au descoperit și documentat întreaga schemă.

FBI arestează un bărbat acuzat că a folosit jocuri Steam pentru a goli portofelele cripto ale victimelor
FBI a arestat un tânăr de 21 de ani din Florida, acuzat că a publicat jocuri video infectate cu malware pe Steam, furând criptomonede în valoare de peste 220.000 de dolari de la aproximativ 8.000 de victime. Investigația a implicat urmărirea plăților prin UberEats și confiscarea dispozitivelor suspectului.
Instrumentele open source ale Microsoft au fost sparte pentru a fura parolele dezvoltatorilor de AI
Microsoft a dezactivat zeci de proiecte open source pe GitHub după ce hackerii au injectat malware de furt de parole, vizând în special instrumente pentru dezvoltatori AI. Acesta este al doilea atac de acest fel în ultimele săptămâni, ridicând semne de întrebare cu privire la securitatea lanțului de aprovizionare software.
CrowdStrike și Google au demontat un botnet folosit de hackeri pentru a viza dezvoltatorii de software în atacuri asupra lanțului de aprovizionare
CrowdStrike, Google și Shadowserver au demontat botnetul Glassworm, folosit de hackeri pentru a fura parole și a distribui malware dezvoltatorilor de software open-source, vizând lanțul de aprovizionare. Operațiunea a întrerupt patru canale de comandă și control, protejând astfel ecosistemul digital.
Site-ul brandului de îmbrăcăminte al lui Kash Patel, închis după ce a fost raportat ca fiind spart de hackeri
Site-ul brandului de îmbrăcăminte Based Apparel, asociat cu directorul FBI Kash Patel, a fost închis după ce a fost raportat ca fiind spart de hackeri care au încercat să infecteze vizitatorii cu malware de tip infostealer. Incidentul, alături de expunerea datelor clienților Trump Mobile, subliniază vulnerabilitatea cibernetică a figurilor publice și necesitatea unor măsuri de securitate mai stricte.
Atac cibernetic masiv asupra pachetelor open source: sute de versiuni compromise într-un atac de tip „lanț de aprovizionare”
Hackerii au compromis sute de pachete open source populare, inclusiv Antv și TanStack, într-un atac de tip supply chain denumit Mini Shai-Hulud. Scopul este furtul de credențiale, iar victime includ chiar și angajați OpenAI. Articolul explică mecanismul atacului, impactul asupra dezvoltatorilor și măsurile de protecție recomandate.
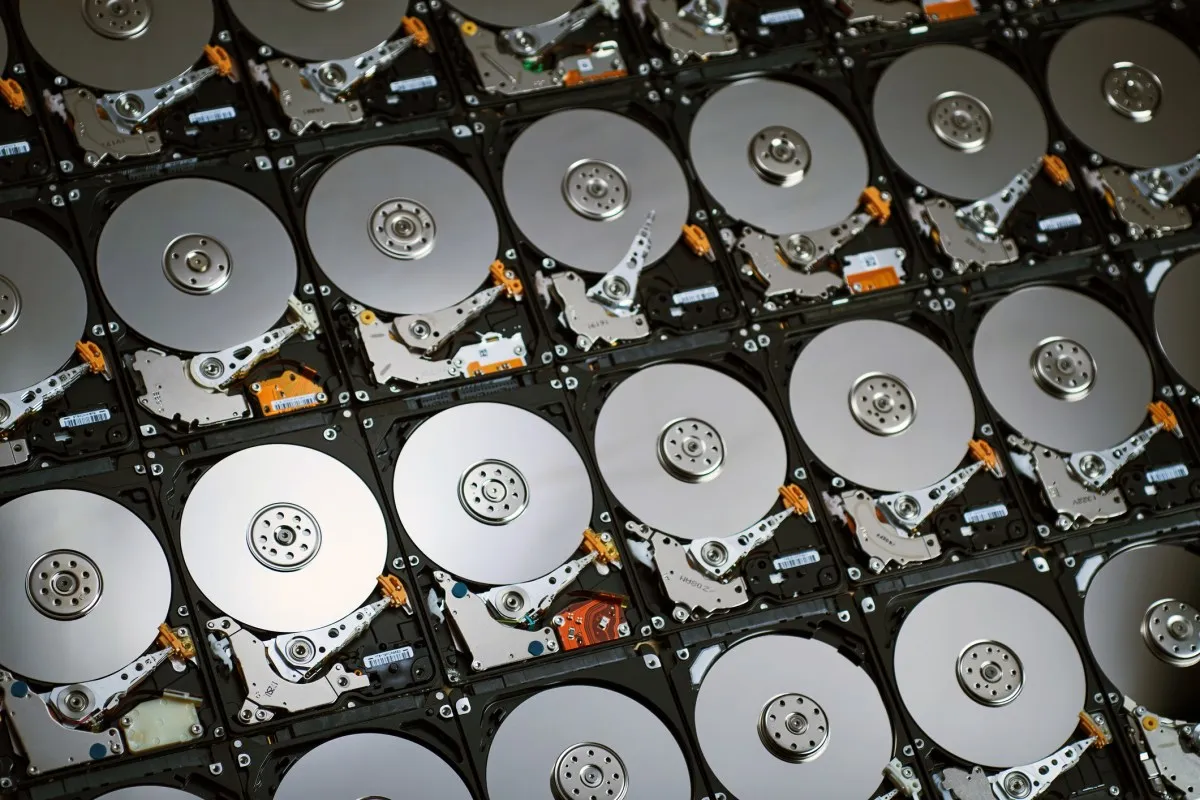
Așa arată cele mai mari bănci de malware din lume, stivuite ca niște hard disk-uri
Grupul vx-underground deține 30 TB de malware, iar VirusTotal 31 PB. Stivuite ca hard disk-uri, acestea ar atinge înălțimi comparabile cu Turnul Eiffel sau Burj Khalifa, ilustrând amploarea amenințărilor cibernetice.
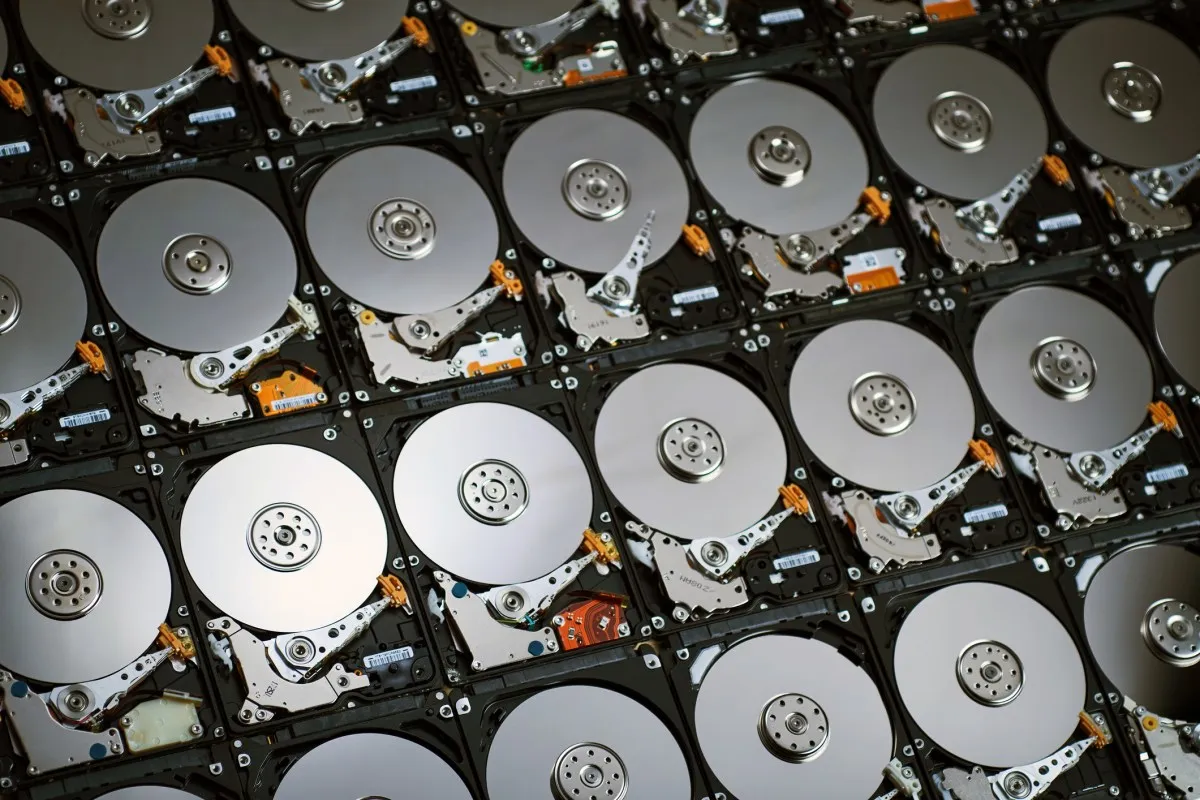
Cum arată cele mai mari bănci de malware din lume, stivuite ca niște hard disk-uri
Grupul de cercetare vx-underground deține 30 TB de malware, iar VirusTotal are 31 PB. Stivuite ca hard disk-uri, acestea ar atinge înălțimi comparabile cu Turnul Eiffel sau Burj Khalifa, ilustrând amploarea datelor necesare în securitatea cibernetică.
Implementare cod pentru recuperarea IOC-urilor malware ascunse cu FLARE-FLOSS dincolo de analiza clasică a șirurilor
Un ghid practic despre cum să implementezi un script Python care utilizează FLARE-FLOSS pentru a extrage indicatori de compromitere (IOC) din fișiere malware, dincolo de analiza clasică a șirurilor. Include cod, exemple și explicații despre importanța automatizării în securitatea cibernetică.