
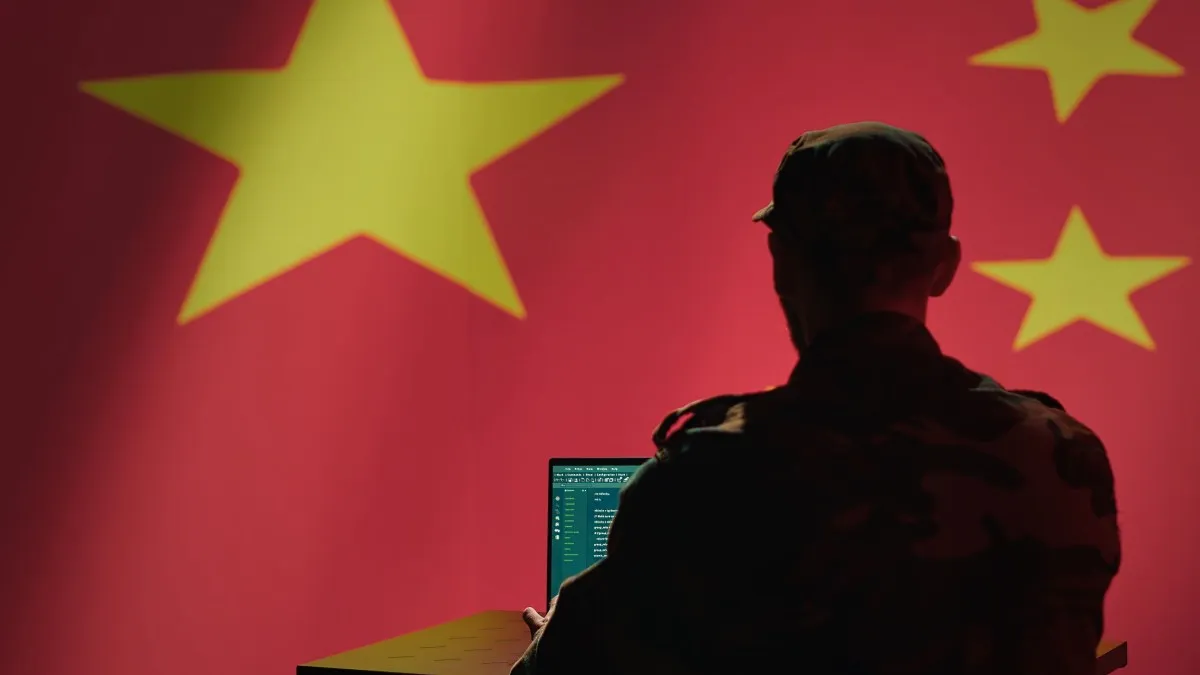
Potrivit comunicatului oficial al Departamentului de Justiție, botnetul, cunoscut sub numele de QTFY, a fost creat și operat de compania chineză Nanjing Xinjiuwei Network Tech. Aceasta a pus la dispoziție o rețea de mii de dispozitive conectate la internet, compromise anterior, pentru a servi drept „rețele de obfuscare” – adică un fel de scut digital care ascunde traficul rău intenționat al hackerilor, făcând aproape imposibilă detectarea sursei reale a atacurilor. Clienții acestui serviciu „la cerere” includeau hackeri ai Ministerului Securității de Stat din China, care foloseau botnetul pentru a lansa atacuri cibernetice asupra unor ținte americane.
Atacurile au început încă din 2018 și au vizat o gamă largă de instituții: NASA, Rezerva Federală, Departamentele Energiei, Justiției și Sănătății și Serviciilor Umane. Mai mult, potrivit unui document judiciar depus săptămâna aceasta, Senatul SUA a fost compromis chiar și în 2026, ceea ce arată că botnetul a rămas activ și periculos până în prezent. FBI-ul a reușit să identifice și să confiște domeniile care erau codificate direct în codul botnetului, făcându-le astfel „inoperabile”. Fără aceste domenii, serverele de comandă și control nu mai pot comunica cu dispozitivele compromise, ceea ce practic paralizează întreaga rețea.
Această acțiune nu a fost una întâmplătoare. Ea a fost precedată de o monitorizare atentă a activităților grupării QTFY, realizată de compania de telecomunicații Lumen, care a observat cum hackerii profilau și vizau agenții guvernamentale, sectorul apărării și cel aerospațial, timp de peste un an. Lumen a împărtășit aceste informații cu FBI-ul, ceea ce a permis autorităților să construiască un caz solid și să obțină un ordin judecătoresc pentru confiscarea domeniilor. Este un exemplu rar de cooperare între sectorul privat și cel public în lupta împotriva spionajului cibernetic.
Ce înseamnă această confiscare pentru securitatea cibernetică globală? În primul rând, demonstrează că Statele Unite nu mai tolerează atacurile cibernetice sponsorizate de stat și că sunt pregătite să răspundă cu măsuri concrete, nu doar cu declarații. De asemenea, scoate la lumină metodele tot mai sofisticate folosite de China pentru a-și ascunde amprenta digitală. Botnetele de tipul QTFY sunt doar vârful aisbergului – ele reprezintă o infrastructură critică pentru operațiunile de spionaj, permițând hackerilor să rămână anonimi și să lovească fără teama de a fi identificați.
Pe de altă parte, această acțiune ridică întrebări serioase despre vulnerabilitatea instituțiilor guvernamentale americane. Faptul că Senatul a fost compromis atât de recent arată că nici cele mai bine protejate rețele nu sunt imune. Deși confiscarea domeniilor este o victorie importantă, ea nu rezolvă problema de fond: dispozitivele compromise rămân infectate, iar hackerii ar putea să își reconstruiască infrastructura folosind alte metode. Experții atrag atenția că astfel de botnete sunt adesea înlocuite rapid, iar operatorii lor își schimbă tacticile pentru a evita detectarea.
Un alt aspect important este cel al responsabilității. Compania Nanjing Xinjiuwei Network Tech, care a creat botnetul, acționează în mod clar sub protecția statului chinez. Deși autoritățile americane au numit-o explicit, nu există nicio sancțiune internațională eficientă care să descurajeze astfel de practici. China neagă în mod constant implicarea în atacuri cibernetice, dar dovezile adunate de FBI și de partenerii săi contrazic aceste declarații. Această situație tensionată ar putea duce la escaladarea conflictului diplomatic, mai ales într-un context în care relațiile dintre cele două superputeri sunt deja fragile.
Pentru publicul larg, această știre este un reminder că securitatea cibernetică nu este doar o problemă a marilor corporații sau a guvernelor. Fiecare dispozitiv conectat la internet – de la routere și camere de supraveghere până la servere – poate fi recrutat într-un botnet fără ca proprietarul să-și dea seama. De aceea, igiena digitală, actualizarea constantă a software-ului și utilizarea unor parole puternice sunt esențiale pentru a preveni transformarea propriilor echipamente în arme cibernetice.
În concluzie, confiscarea domeniilor botnetului QTFY este o victorie tactică importantă, dar nu și una strategică. Ea arată că autoritățile americane sunt capabile să răspundă rapid și eficient, dar și că adversarii lor sunt la fel de hotărâți să găsească noi modalități de a ataca. Rămâne de văzut dacă această acțiune va avea un efect de descurajare pe termen lung sau dacă va fi doar un episod într-un război cibernetic care nu cunoaște frontiere.
De ce este important:
Această confiscare demonstrează că Statele Unite sunt hotărâte să contracareze agresiunile cibernetice sponsorizate de stat, chiar și atunci când acestea vin din partea unor puteri precum China. Ea scoate la lumină metodele sofisticate de obfuscare folosite de hackeri și subliniază vulnerabilitatea instituțiilor guvernamentale, inclusiv a Senatului. Mai mult, acțiunea reprezintă un precedent important pentru cooperarea dintre sectorul privat și cel public în identificarea și neutralizarea amenințărilor cibernetice. Într-o eră în care atacurile cibernetice devin tot mai frecvente și mai periculoase, astfel de măsuri sunt esențiale pentru protejarea securității naționale și a datelor cetățenilor.