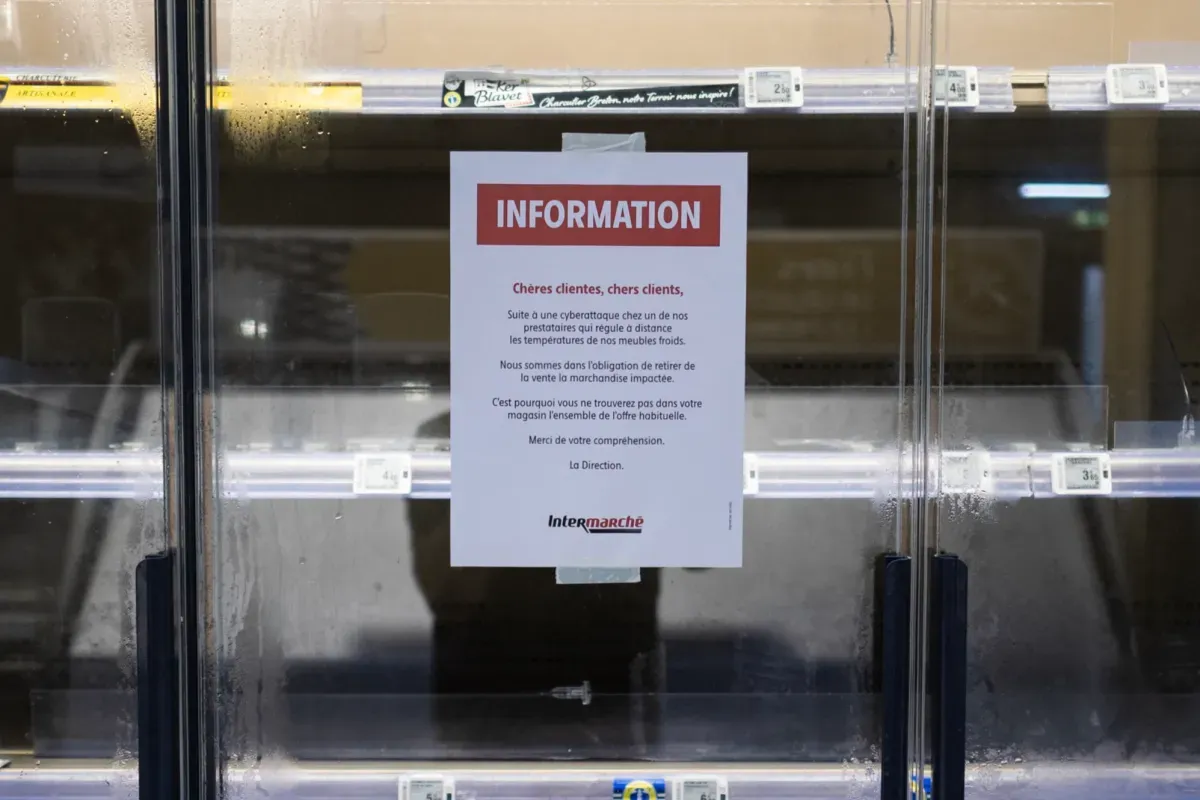
Nu este vorba de un scenariu dintr-un film de science-fiction, ci de o realitate care s-a întâmplat în ultimele săptămâni la scară largă. Două unde distincte de atacuri cibernetice au lovit unități de congelare și refrigerare în cel puțin o zică de țări din Regatul Unit și Europa. Rezultatele au fost imediate și distructive: temperaturile au fost ridicate la distanță, ducând la dezghearea și alterarea stocurilor de alimente, distrugând recolte și punând în pericol lanțul de aprovizionare alimentară. Dar gravitatea situației depășește pierderile financiare din comerț.
Un caz emblematic a avut loc în Franța, unde o bancă de sânge a fost țintită. Atacatorii au reușit să crească temperatura unităților frigorifice care gazduiau reservele de sânge donat. Doar o intervenție rapidă a echipelor de securitate a împiedicat compromiterea stocurilor vitale pentru pacienți. Acest incident trece granița de la sabotaj economic la o amenințare directă asupra vieții omenești, clasificând aceste sisteme ca infrastructură critică a națiunii.
Situația devine chiar mai tensă pe fondul informațiilor conform cărora Departamentul Apărării SUA (Pentagonul) investighează o serie de intruziuni în sistemele de refrigerare operate de armată. Conform unor rapoarte ale agenției Reuters, primele revelații au provenit de la publicațiile specializate Signal and Silence. Deși administrația americană nu a atribuit oficial atacurile unui actor statal anume, cercetătorii independenți în securitate cibernetică, precum și funcționar americani anonimi citați de presa internațională, îndreaptă suspectele principale către Iran. Dacă confirmarea vine, ar semnifica o escaladare semnificativă a capacităților și a îndrăznelei operațiunilor offensive cibernetice iraniene, mutând focusul de la spionaj sau distrugere de date la manipularea fizică a mediului.
Mecanismul atacului este decevant de simplu și, în același timp, terifiant de eficient. Multe dintre aceste unități industriale sunt fabricate de companii precum Danfoss (o mare companie daneză) și sunt gestionate prin platforme cloud care permit tehnicienilor să ajusteze temperaturile, să monitorizeze defectele și să programeze ciclurile de deghizare de la distanță. Problema? Securitatea a fost adesea tratată ca un gând ulterior. În cazul Danfoss, s-a descoperit că compania opriese furnizarea actualizărilor de securitate pentru anumite modele mai vechi, lăsând clienții expuși vulnerabilităților cunoscute. Atacatorii nu au nevoie de exploit-uri zero-day sofisticate; le sunt suficiente parolele implicite slabe, credențialele reutilizate sau porturile expuse pe internet pentru a intra în panoul de control al unei instalații critice.
Avertismentul agențiilor federale nu se oprește la diagnostic. Factsheet-ul anexat descrie un scenariu de groază: actorii malițioși pot forța unitățile să intre în cicluri continue de încălzire și deghizare. Acest lucru nu doar că distruge inventarul (alimente, medicamente, vaccinuri, reactivi biologici), dar poate crea pericole fizice reale, inclusiv riscuri de incendiu cauzate de compresoare care funcționează în regimuri anormale sau scurtcircuite provocate de condensare excesivă. De asemenea, durata de viață a echipamentelor costisitoare este redusă drastic.
Chris Butera, șeful interimar al securității cibernetice la CISA, a fost categoric: "Fiecare organizație care depinde de sisteme de refrigerare și monitorizare ar trebui să presupună că ar putea fi o țintă." Această mentalitate – "presupuneți că sunteți compromisi sau vă veți fi" – este noul standard în igiena cibernetică industrială.
Recomandările de mitigare sunt practice, dar dificile de implementat la scară largă și rapid: deconectarea sistemelor de control de la internetul public (air-gapping sau VPN-uri securizate), rotația forțată a parolelor și implementarea autentificării multifactor (MFA), aplicarea tuturor patch-urilor disponibile și, cel mai dur, retragerea din serviciu a echipamentelor pentru care furnizorul nu mai oferă suport (End-of-Life). Pentru multe lanțuri de supermarketuri sau depozite mici, înlocuirea a sute de unități de refrigerare nu este o opțiune financiară viabilă pe termen scurt, ceea ce le lasă într-o zonă de pericol permanent.
Acest incident subliniază o problemă sistemică a Internetului Obiectelor (IoT) industrial: convergența tehnologiei operaționale (OT) cu tehnologia informației (IT) s-a făcut fără o arhitectură de securitate nativă. Am conectat pompe, valve, compresoare și senzori la cloud pentru eficiență și predicție a întreținerii, dar am uitat să le protejăm ca pe serverele bancare. Lanțul de frig global – acel mecanism invizibil care aduce mâncarea de la fermă pe masă, vaccinurile de la fabrică în spital, și componentele militare în zonele de teatru – este acum o suprafață de atac masivă.
Următorii pași vor defini maturitatea noastră colectivă în securitate cibernetică. Vom vedea o cursă către reglementări mai stricte (posibil extinderea directivelor NIS2 în Europa sau a ordinelor executive SUA pentru a acoperi explicit lanțul de frig)? Vom asista la o consolidație a pieței furnizorilor IoT industriali către cei care garantează suport de securitate pe termen lung (10-15 ani)? Sau vom continua să reagim la incendii, patch-uind gauri după ce au fost exploatate?
Pentru România, țară cu un sector agroalimentar semnificativ și o rețea de depozite frigorifice în expansiune, acest avertisment trebuie să fie un clopoțel de deșteptare. Autoritățile naționale de securitate cibernetică (DNSC) și operatorii de infrastructură critică ar trebui să auditeze imediat expunerea la internet a sistemelor SCADA/ICS legate de refrigerare. Nu așteptați patch-ul; deconectați ce nu trebuie să fie online, acum.
De ce este important:
Acest eveniment marchează o schimbare de paradigă: infrastructura fizică a supraviețuirii (mâncare, medicamente, sânge, muniție) este acum vulnerabilă la un click de distanță. Nu mai este nevoie de malware sofisticat tip Stuxnet pentru a distruge centrifughe; sunt suficiente parolele "admin123" pe un panou de control al unui congelator industrial expus pe Shodan. Securitatea lanțului de frig nu este mai doar o problemă de siguranță alimentară sau economică – este o problemă de securitate națională și siguranță publică directă. Ignorarea acestui avertisment înseamnă acceptarea riscului că o criză sanitară sau o instabilitate socială poate fi declanșată nu de o catastrofă naturală, ci de un teenager cu un laptop dintr-o cameră închinsă, sau de un serviciu de informații străin, prin simpla manipulare a unui termostat.