Subiect: #date personale
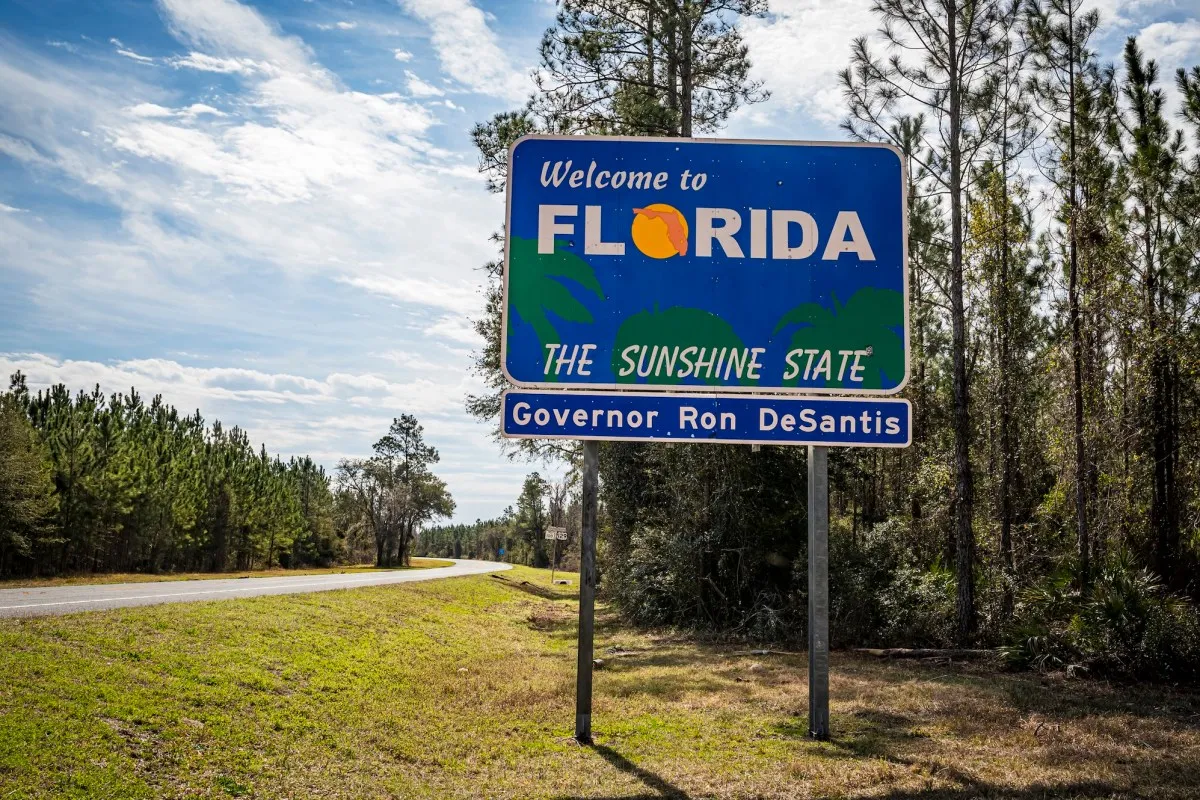
Atac cibernetic major în Florida: datele a mii de șoferi, publicate online după o breșă uriașă în baza de date a vehiculelor
Grupul de hackeri ShinyHunters a publicat sute de mii de fișiere furate din baza de date a vehiculelor din Florida, după ce autoritățile au refuzat să plătească răscumpărarea. Breșa a fost posibilă prin compromiterea acreditărilor unui ofițer de poliție și expune date personale sensibile, inclusiv numere de securitate socială.
LG își apără televizoarele inteligente în urma acuzațiilor de supraveghere audio
LG își apără televizoarele inteligente în urma unei investigații care susține că acestea înregistrează conversații ambientale, colectează date din rețelele locale și stochează transcrieri audio. Compania neagă acuzațiile, dar cercetătorii atrag atenția asupra riscurilor serioase de confidențialitate.
Cum gigantii tehnologiei au ajuns să dicteze regulile în școlile americane: o invazie discretă, dar profundă
Analiză profundă a modului în care Apple, Microsoft, Google și Amazon au infiltrat sistemul educațional american (și nu numai) prin dispozitive, platforme, certificări și curriculumuri proprietare, transformând școlile publice în dependențe ale ecosistemelor corporatiste. Articolul explorează riscurile pentru autonomia pedagogică, confidențialitatea datelor elevilor, echitatea educațională și suveranitatea digitală, bazându-se pe investigațiile jurnalistei Natasha Singer.

Breșă masivă de securitate la Ceva Logistics: datele clienților din Europa, expuse în urma unui atac cibernetic
Ceva Logistics, unul dintre cei mai mari giganți logistici din lume, a suferit un atac cibernetic care a compromis datele personale ale clienților din Europa. Breșa afectează retaileri, bănci, cluburi sportive și gameri Steam, iar întârzierile în livrări sunt deja resimțite. Incidentul scoate la lumină vulnerabilitatea lanțurilor de aprovizionare moderne.

Framework anunță o breșă de securitate care afectează toți clienții: date personale furate printr-un atac asupra Metabase
Framework a notificat toți clienții despre o breșă de securitate prin care au fost furate date personale, cauzată de un atac zero-day asupra platformei Metabase. Deși informațiile de plată nu au fost compromise, numele, adresele de e-mail, numerele de telefon și adresele fizice au fost expuse, ridicând riscul de phishing și furt de identitate.

Breșa de securitate la generatorul AI Suno afectează 55 de milioane de utilizatori, conform Have I Been Pwned
Breșa de securitate de la Suno, generatorul de muzică AI, a expus datele a peste 55 de milioane de utilizatori, inclusiv nume, adrese și date parțiale ale cardurilor de plată. Atacul, petrecut în noiembrie 2025, a fost dezvăluit recent de 404 Media, iar Suno nu a notificat încă persoanele afectate.

Aplicația populară de urmărire a serialelor TV Time se închide: compania se concentrează pe inteligența artificială
Aplicația TV Time, folosită de milioane de utilizatori pentru a urmări seriale și filme, se închide pe 15 iulie 2026. Compania-mamă Whip Media, recent achiziționată, se reorientează către inteligența artificială, abandonând aplicația gratuită. Utilizatorii își pot exporta datele până la termenul limită.
Breșă masivă de securitate în Texas: hackerii au furat 3 milioane de permise de conducere și pașapoarte
O breșă de securitate la o agenție guvernamentală din Texas a permis hackerilor să fure datele a peste 3 milioane de persoane, inclusiv permise de conducere și pașapoarte. Incidentul scoate la lumină vulnerabilitățile sistemelor publice și ale furnizorilor terți.
Grupul de hackeri ShinyHunters susține că a spart serverele Oracle PeopleSoft a peste 100 de organizații
Grupul de hackeri ShinyHunters susține că a spart serverele Oracle PeopleSoft a peste 100 de organizații, majoritatea universități, furând date personale ale studenților. Atacul evidențiază vulnerabilitățile sistemelor enterprise și necesitatea unor măsuri de securitate sporite.
Serviciul de cheat pentru Grand Theft Auto V, spart de hackeri: mii de gameri, expuși
Serviciul de cheat Atlas Menu pentru Grand Theft Auto V a fost spart, expunând datele a aproape 64.000 de utilizatori. Hackerul a postat informațiile pe GitHub, motivând acțiunea prin răzbunare împotriva unui escroc. Incidentul evidențiază riscurile majore de securitate la care se expun gamerii care folosesc astfel de servicii.
Breșă de securitate la Pay Tel: peste 300.000 de permise de conducere ale apelanților din închisori, expuse public
Un server Pay Tel, lăsat fără parolă pe Azure, a expus peste 300.000 de permise de conducere și alte date personale ale utilizatorilor serviciului telefonic pentru deținuți. Cercetătorii UpGuard au descoperit vulnerabilitatea, iar compania a securizat serverul după notificare, dar nu a recunoscut public incidentul.
Portalul UK Visa a expus mii de pașapoarte și selfie-uri ale solicitanților – apoi a chemat avocații pe noi
Un site web neoficial, UK Visa Portal, a expus public mii de pașapoarte și selfie-uri ale solicitanților de viză britanică, din cauza unei configurări greșite a unui server Amazon. În loc să rezolve problema, compania a contactat avocați și o firmă de PR, ignorând solicitările de a notifica victimele sau autoritățile.